Windows Server 2025 / Active Directoryのドメイン・フォレスト・OUを理解する
Active Directory Domain Services(AD DS)は、ユーザー、コンピューター、グループを集中管理してドメイン認証を提供します。小規模実習は一つのフォレストとドメインから始め、OUで管理範囲を、セキュリティグループでリソースの権限を整理します。
認証とアクセス許可を区別する
ドメインコントローラー(DC)はディレクトリ情報と認証サービスを提供します。各PCへ同じ利用者を個別作成する必要を減らせますが、ドメインへ参加しただけですべてのファイルを使えるわけではありません。
認証は誰かを確かめ、承認は何を許可するかを決めます。サインイン成功と共有の変更権限は別です。ADオブジェクトとファイルサーバー上の実データも異なります。またMicrosoft Entra IDへの登録は、この講座のオンプレミスAD参加を代替しません。
フォレスト・ドメイン・OU・グループの役割
| 用語 | 役割 |
|---|---|
| フォレスト | スキーマや構成を共有する最上位の構造。分離設計でも重要 |
| ドメイン | アカウントの認証とドメイン情報の複製 |
| OU | 管理の委任とポリシーの適用範囲 |
| セキュリティグループ | メンバーへリソースの権限を割り当てる単位 |
実習はad.example.testという一つのドメインです。部署ごとにドメインが必要とは限りません。ADの論理モデルを参照してください。ユーザーをSales OUへ移すこととSalesグループへ入れることは別の操作です。
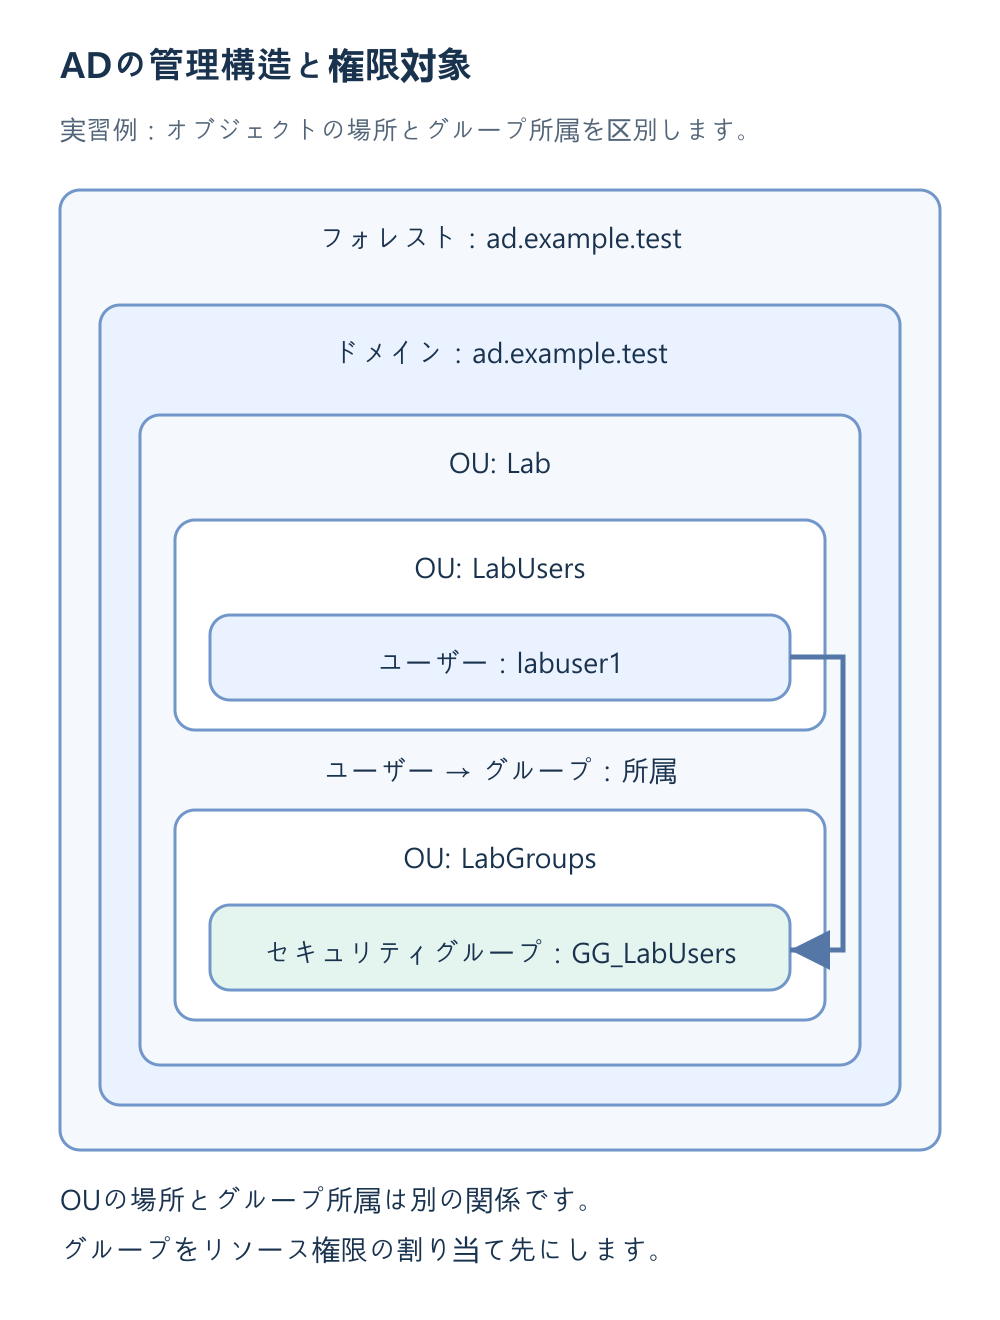
OUの場所は管理やポリシーに、グループ所属はアクセス権に使います。一方を変えても、もう一方が自動で変わるわけではありません。
論理構造と実際のサーバー配置を分ける
一つのドメインにDC1とDC2を置いて複製できます。ただし二台を同じ物理ホスト上で動かせば、ホスト障害の影響は共通です。単一ホストの実習は可用性の設計例ではありません。
- DC1とDC2:ADとDNSを提供します。
- FS1:ドメインメンバーとしてファイルを共有します。
- CLIENT1:一般ユーザーのサインイン、ポリシー、共有アクセスを確認します。
必要な配置は利用者数、拠点、通信経路、復旧目標でも変わります。フォレストやドメインの数だけでは物理台数は決まりません。
DNS・時刻・機能レベルを確認する
端末はDNSのサービスレコードでDCを探します。外部Webが見えても内部探索が正常とは限りません。Kerberos認証には適切な時刻も必要です。繰り返しパスワードを変える前にDNS、時計、必要な通信を確認します。
ドメインとフォレストの機能レベルはADの機能と参加可能なDCの条件を決め、一般クライアントOSの版とは別です。既存環境を上げる操作を実習のつもりで行わず、すべてのDCと依存機能を確認して判断します。
最初の設計を記録する
名前空間ad.example.test、NetBIOS名AD、DC1の最終名と172.24.50.10を昇格前に決めます。管理者と一般利用者を分け、Domain Adminsを日常用にしません。ユーザー、PC、グループのOU、誤削除保護と復旧方法も計画します。
集中管理はDCと特権アカウントの保護を重要にします。アカウント作成、サインイン、DNS、複製、復旧の確認を分け、導入完了と運用準備完了を同じ扱いにしないでください。




