Windows Server 2025 / Active Directory: floresta, domínio, OUs e grupos
Os Serviços de Domínio do Active Directory (Active Directory Domain Services, AD DS) organizam contas de usuários, computadores e grupos e permitem a autenticação em um domínio do Windows Server 2025. Uma floresta contém o domínio; as unidades organizacionais (OUs) organizam objetos para a administração, enquanto os grupos de segurança ajudam a atribuir permissões aos recursos.
Controladores de domínio fornecem serviços de diretório e autenticação
Um controlador de domínio (DC) armazena dados do diretório e fornece serviços de domínio. Uma conta de domínio evita criar um usuário independente em cada computador, mas a entrada no domínio não dá automaticamente a todos os usuários acesso a todos os arquivos ou ferramentas administrativas.
A autenticação estabelece a identidade; a autorização determina as ações permitidas. O login bem-sucedido e a permissão para modificar um arquivo compartilhado são resultados separados. Objetos de diretório também são diferentes dos arquivos reais armazenados em um servidor de arquivos.
Microsoft Entra ID e AD DS atendem a necessidades de identidade diferentes. Este laboratório usa AD DS no Windows Server 2025: registrar um dispositivo no Entra ID não equivale a ingressá-lo no domínio AD DS deste exercício.
Entenda a floresta, o domínio, a OU e o grupo
O laboratório usa um domínio, ad.example.test, dentro de uma floresta. Os departamentos não exigem automaticamente domínios separados. O modelo lógico do Active Directory da Microsoft explica como a estrutura lógica é separada da localização física.
| Termo | Função neste laboratório |
|---|---|
| Floresta | Contêiner de nível superior cujos domínios compartilham esquema e configuração; seu limite importa para o planejamento de segurança |
| Domínio | Contas e autenticação; dados do domínio replicados entre seus controladores |
| OU | Contêiner de objetos usado para delegação e aplicação de Políticas de Grupo |
| Grupo de segurança | Associação de membros usada para atribuir permissões aos recursos |
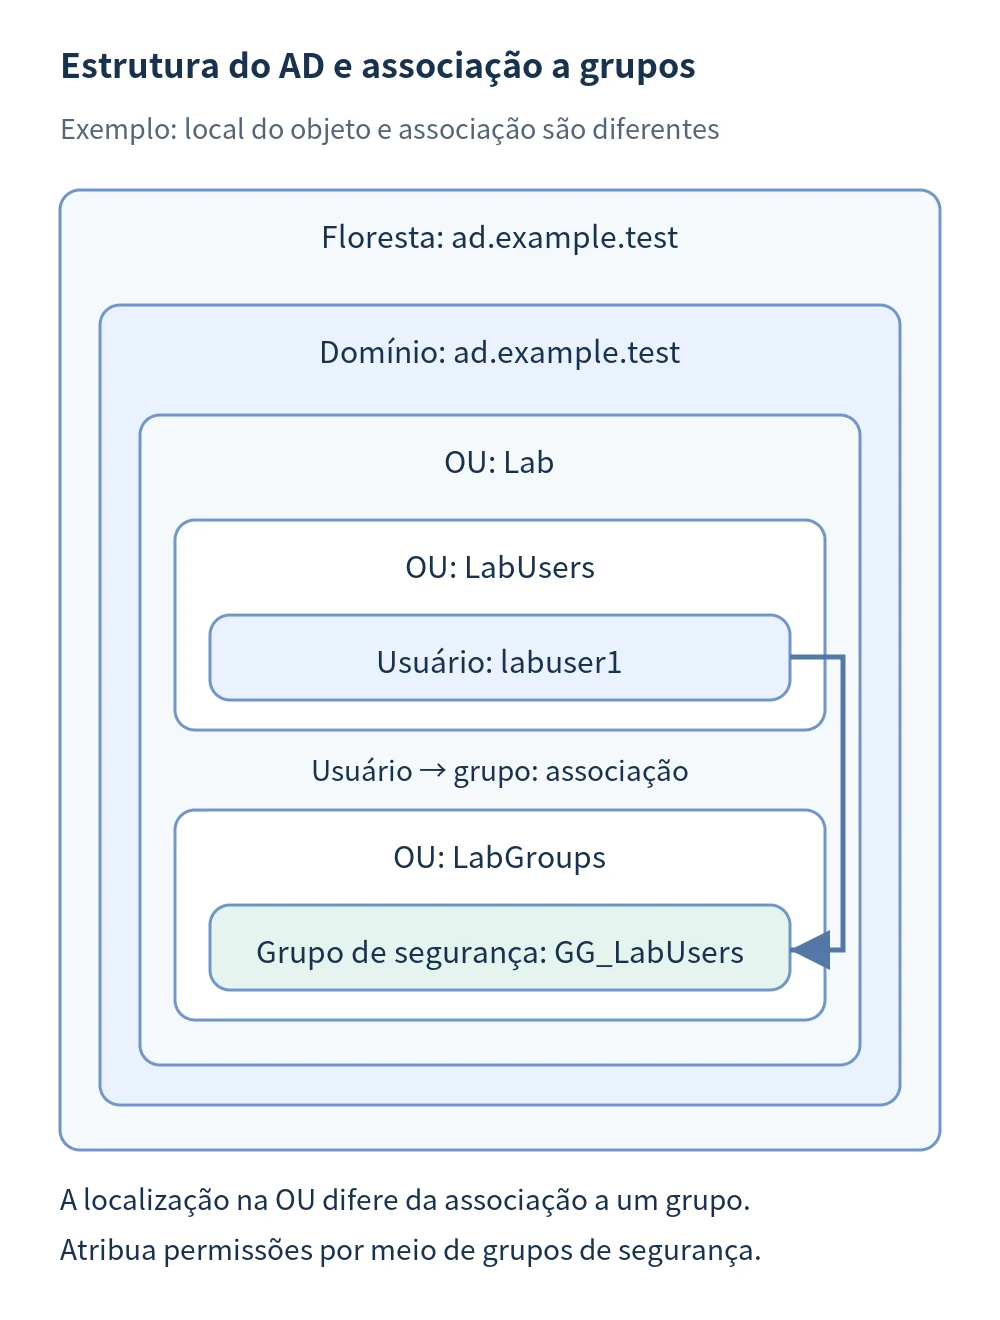
Colocar um usuário na OU Vendas não o adiciona ao grupo de segurança Vendas. A posição do objeto em uma OU afeta a delegação e o alcance das Políticas de Grupo; a associação ao grupo é usada nas permissões dos recursos. As duas relações são independentes, como mostra o diagrama abaixo.
Distinga a estrutura lógica da localização dos servidores
Um mesmo domínio pode ter vários controladores. Se o laboratório implantar DC1 e depois DC2, eles replicarão os dados desse domínio. Colocá-los no mesmo host físico ainda deixa o risco de uma falha comum do host.
- No plano do laboratório, DC1 e DC2 fornecerão serviços de domínio e DNS.
- FS1 será um servidor de arquivos membro do domínio.
- CLIENT1 servirá para verificar a entrada de usuários comuns, as políticas e o acesso aos compartilhamentos.
O número de usuários, sites, caminhos de rede e objetivos de recuperação influenciam a colocação. O número de florestas ou domínios sozinho não determina o número de máquinas físicas. Um laboratório hospedado em uma única máquina não comprova disponibilidade em produção.
DNS e horário contribuem para a autenticação
Clientes do domínio localizam os controladores pelos registros de localização publicados no DNS. Um DNS público pode resolver sites sem conhecer esses registros internos. Os clientes devem consultar o DNS do domínio; esse servidor poderá resolver nomes externos pelo caminho aprovado se houver conectividade de saída planejada.
A autenticação Kerberos também exige relógios suficientemente sincronizados; a orientação da Microsoft para diagnosticar Kerberos recomenda verificar esse ponto. Verifique DNS, relógios e comunicação antes de redefinir senhas repetidamente. Resolver o nome correto não estabelece que todo o tráfego de domínio necessário esteja permitido.
Registre o design inicial
- Use ad.example.test e o nome curto NetBIOS AD somente neste exemplo de laboratório; planeje separadamente os nomes de uma organização real.
- Finalize o DC1 e seu endereço estático 172.24.50.10 antes da promoção.
- Separe contas administrativas das comuns; não use o grupo Domain Admins para tarefas cotidianas.
- Planeje OUs para usuários, computadores e grupos, além da proteção contra exclusão acidental e da recuperação.
A administração centralizada exige atenção especial à proteção dos controladores e das identidades privilegiadas. Defina verificações independentes para criação de contas, login, DNS, replicação e recuperação antes de considerar a instalação como prontidão operacional.




