윈도우 / 명령어 / 네트워크 관련 명령어
ipconfig
개요
ipconfig는 네트워크 설정을 확인하고 관리하는 데 사용되는 Windows 명령줄 도구입니다. 네트워크 인터페이스의 IP 주소, 서브넷 마스크, 기본 게이트웨이 등을 확인하는 데 유용하다.
예제
- 네트워크 어댑터에 대한 기본 정보를 표시합니다.
ipconfig
- DNS 서버, DHCP 서버, 물리적 주소(MAC 주소) 등 네트워크 어댑터에 대한 모든 세부 정보를 표시합니다.
ipconfig /all
- DNS 캐시의 내용을 표시합니다.
ipconfig /displaydns
- DNS 캐시를 지웁니다.
ipconfig /flushdns
ping
개요
목적지에 접속이 가능한지 확인할 수 있습니다. 통신이 되어도 목적지에서 응답을 주지 않을 수 있습니다.
예제
C:\>ping 8.8.8.8

Ping 8.8.8.8 32바이트 데이터 사용:
8.8.8.8의 응답: 바이트=32 시간=34ms TTL=116
8.8.8.8의 응답: 바이트=32 시간=32ms TTL=116
8.8.8.8의 응답: 바이트=32 시간=33ms TTL=116
8.8.8.8의 응답: 바이트=32 시간=32ms TTL=116

8.8.8.8에 대한 Ping 통계:
    패킷: 보냄 = 4, 받음 = 4, 손실 = 0 (0% 손실),
왕복 시간(밀리초):
    최소 = 32ms, 최대 = 34ms, 평균 = 32ms
도움말
C:\>ping /?

사용법: ping [-t] [-a] [-n count] [-l size] [-f] [-i TTL] [-v TOS]
            [-r count] [-s count] [[-j host-list] | [-k host-list]]
            [-w timeout] [-R] [-S srcaddr] [-c compartment] [-p]
            [-4] [-6] target_name

옵션:
    -t             중지될 때까지 지정한 호스트를 ping합니다.
                   통계를 보고 계속하려면 <Ctrl+Break>를 입력합니다.
                   중지하려면 <Ctrl+C>를 입력합니다.
    -a             주소를 호스트 이름으로 확인합니다.
    -n count       보낼 에코 요청의 수입니다.
    -l size        송신 버퍼 크기입니다.
    -f             패킷에 조각화 안 함 플래그를 설정(IPv4에만 해당)합니다.
    -i TTL          Time To Live
    -v TOS         서비스 종류(IPv4에만 해당. 이 설정은 더
                   이상 사용되지 않으며 IP 헤더의 서비스 종류 필드에 영향을
                   주지 않음)입니다.
    -r count       count 홉의 경로를 기록합니다(IPv4에만 해당).
    -s count       count 홉의 타임스탬프(IPv4에만 해당)입니다.
    -j host-list   host-list에 따라 원본 라우팅을 완화합니다(IPv4에만 해당).
    -k host-list   host-list에 따라 원본 라우팅을 강화합니다(IPv4에만 해당).
    -w timeout     각 응답의 대기 시간 제한(밀리초)입니다.
    -R             라우팅 헤더를 사용하여 역방향 라우팅도
                   테스트합니다(IPv6에만 해당).
                   RFC 5095에 따라 이 라우팅 헤더는 사용되지
                   않습니다. 이 헤더를 사용할 경우 일부 시스템에서 에코
                   요청이 삭제될 수 있습니다.
    -S srcaddr     사용할 원본 주소입니다.
    -c compartment 라우팅 컴파트먼트 ID입니다.
    -p             Hyper-V 네트워크 가상화 공급자 주소에 대해 ping을 수행합니다.
    -4             IPv4를 사용합니다.
    -6             IPv6을 사용합니다.
pathping
개요
특정 주소까지의 접속 경로를 파악한 다음 각각의 경로 내에 위치한 라우터에 테스트 패킷을 보내어 응답 속도를 측정하고 네트워크 트래픽을 측정합니다.
예제
C:\>pathping 168.126.63.1

최대 30홉 이상의
kns.kornet.net [168.126.63.1](으)로 가는 경로 추적:
  0  JB-HV-WIN-10-01 [192.168.0.123]
  1  192.168.0.1
  2  121.167.147.254
  3     *        *        *
50초 동안 통계 계산 중...
            여기에 공급      이 노드/링크
홉   RTT    손실/보냄 = Pct  손실/보냄 = Pct  주소
  0                                           JB-HV-WIN-10-01 [192.168.0.123]
                                0/ 100 =  0%   |
  1    1ms     0/ 100 =  0%     0/ 100 =  0%  192.168.0.1
                                0/ 100 =  0%   |
  2    4ms     0/ 100 =  0%     0/ 100 =  0%  121.167.147.254

추적을 완료했습니다.
도움말
C:\>pathping /?

사용법: pathping [-g host-list] [-h maximum_hops] [-i address] [-n]
                [-p period] [-q num_queries] [-w timeout]
                [-4] [-6] target_name

옵션:
    -g host-list     host-list에 따라 원본 라우팅을 완화합니다.
    -h maximum_hops  대상 검색을 위한 최대 홉 수입니다.
    -i address       지정한 원본 주소를 사용합니다.
    -n               주소를 호스트 이름으로 확인하지 않습니다.
    -p period        Ping 간의 대기 기간(밀리초)입니다.
    -q num_queries   홉당 쿼리 수입니다.
    -w timeout       각 응답의 대기 시간 제한(밀리초)입니다.
    -4               IPv4를 사용합니다.
    -6               IPv6을 사용합니다.
nslookup
개요
DNS 레코드를 조회합니다.
예제
C:\>nslookup www.naver.com
서버:    kns.kornet.net
Address:  168.126.63.1

권한 없는 응답:
이름:    www.naver.com.nheos.com
Addresses:  223.130.200.107
          223.130.200.104
Aliases:  www.naver.com
C:\>nslookup -query=mx naver.com
서버:    kns.kornet.net
Address:  168.126.63.1

권한 없는 응답:
naver.com       MX preference = 10, mail exchanger = mx3.naver.com
naver.com       MX preference = 10, mail exchanger = mx1.naver.com
naver.com       MX preference = 10, mail exchanger = mx2.naver.com

mx2.naver.com   internet address = 125.209.238.137
C:\>nslookup -query=spf naver.com
unknown query type: spf
서버:    kns.kornet.net
Address:  168.126.63.1

권한 없는 응답:
이름:    naver.com
Addresses:  223.130.195.200
          223.130.200.107
          223.130.195.95
          223.130.200.104
tracert
개요
목적지까지 경로를 추적합니다.
예제
C:\>tracert 8.8.8.8

최대 30홉 이상의
dns.google [8.8.8.8](으)로 가는 경로 추적:

  1     1 ms     1 ms     1 ms  192.168.0.1
  2     3 ms     5 ms     5 ms  121.167.147.254
  3     *        *        *     요청 시간이 만료되었습니다.
  4     2 ms     1 ms     1 ms  112.189.31.157
  5     7 ms     7 ms     7 ms  112.174.49.169
  6     8 ms     7 ms     8 ms  112.174.84.50
  7    34 ms    34 ms    34 ms  72.14.243.228
  8    34 ms    35 ms    34 ms  142.251.61.119
  9    32 ms    32 ms    32 ms  142.250.214.149
 10    32 ms    32 ms    32 ms  dns.google [8.8.8.8]

추적을 완료했습니다.
도움말
C:\>tracert /?

사용법: tracert [-d] [-h maximum_hops] [-j host-list] [-w timeout]
               [-R] [-S srcaddr] [-4] [-6] target_name

옵션:
    -d                 주소를 호스트 이름으로 확인하지 않습니다.
    -h maximum_hops    대상 검색을 위한 최대 홉 수입니다.
    -j host-list       host-list에 따라 원본 라우팅을 완화합니다(IPv4에만 해당).
    -w timeout         각 응답의 대기 시간 제한(밀리초)입니다.
    -R                 왕복 경로를 추적합니다(IPv6에만 해당).
    -S srcaddr         사용할 원본 주소입니다(IPv6에만 해당).
    -4                 IPv4를 사용합니다.
    -6                 IPv6을 사용합니다.
getmac
개요
맥 주소를 출력합니다.
예제
C:\>getmac

물리적 주소         전송 이름
=================== ==========================================================
00-15-5D-00-C9-0C   \Device\Tcpip_{B0D79265-F27E-451D-B3AA-B1871DAD6238}
도움말
C:\>getmac /?

GETMAC [/S system [/U username [/P [password]]]] [/FO format] [/NH] [/V]

설명:
    이 도구는 관리자가 시스템에 있는 네트워크 어댑터의
    MAC 주소를 표시할 수 있도록 합니다.

매개 변수 목록:
    /S     system            연결할 원격 시스템을 지정합니다.

    /U     [domain\]user     명령을 실행할 사용자 컨텍스트를
                             지정합니다.

    /P     [password]        제공된 사용자 컨텍스트에 대한 암호를 지정합니다.
                             생략된 경우 입력하도록 묻습니다.

    /FO    형식            출력이 표시될 형식을 지정합니다.
                             유효한 값: "TABLE", "LIST", "CSV".

    /NH                      출력에 "열 머리글"이 표시되지 않도록 지정합니다.
                             TABLE 및 CSV 형식에만 유효합니다.

    /V                       자세한 정보를 출력하도록 지정합니다.

    /?                       이 도움말 메시지를 표시합니다.

예:
    GETMAC /?
    GETMAC /FO csv
    GETMAC /S system /NH /V
    GETMAC /S system /U user
    GETMAC /S system /U domain\user /P password /FO list /V
    GETMAC /S system /U domain\user /P password /FO table /NH
MAC : Media Access Control
netstat
개요
netstat는 네트워크 연결, 라우팅 테이블, 네트워크 인터페이스 통계 등을 표시하는 명령줄 도구입니다. 시스템의 네트워크 상태를 확인하고 문제를 해결하는 데 유용합니다.
주요 옵션
| 옵션 | 내용 |
|---|---|
| -a | 모든 연결 및 수신 대기 포트를 표시 |
| -b | 각 연결 또는 수신 대기 포트 생성과 관련된 실행 파일을 표시 |
| -e | 이더넷 통계를 표시 |
| -f | 외부 주소의 FQDN(정규화된 도메인 이름)을 표시 |
| -i | TCP 연결이 현재 상태로 지속된 시간을 표시 |
| -n | 주소 및 포트 번호를 숫자 형식으로 표시 |
| -o | 각 연결의 소유자 프로세스 ID를 표시 |
| -p | 특정 프로토콜(TCP, UDP 등)의 연결만 표시 |
| -q | 모든 연결, 수신 대기 포트 및 바인딩된 비수신 대기 TCP 포트를 표시 |
| -r | 라우팅 테이블을 표시 |
| -s | 프로토콜별 통계를 표시 |
| -t | 현재 연결 오프로드 상태를 표시 |
| -x | 현재 연결 오프로드 상태를 표시 |
| -y | 모든 연결에 대한 TCP 연결 템플릿을 표시 |
| interval | 다음 화면으로 이동하기 전에 지정한 시간(초) 동안 선택한 통계를 다시 표시 |
예제
- 모든 연결을 숫자로 표시하고 PID를 포함하여 출력합니다.
netstat -ano
- 443 포트에 대하여만 출력합니다.
netstat -ano | findstr :443
netsh
개요
netsh는 Windows 운영 체제에서 네트워크 설정을 구성하고 관리할 수 있는 명령줄 유틸리티입니다. netsh를 통해 네트워크 인터페이스, 방화벽, 라우팅, 프록시 설정 등 다양한 네트워크 관련 설정을 제어할 수 있습니다.
도움말
C:\>netsh ?

Usage: netsh [-a AliasFile] [-c Context] [-r RemoteMachine] [-u [DomainName\]UserName] [-p Password | *]
             [Command | -f ScriptFile]

The following commands are available:

Commands in this context:
?              - Displays a list of commands.
add            - Adds a configuration entry to a list of entries.
advfirewall    - Changes to the `netsh advfirewall' context.
branchcache    - Changes to the `netsh branchcache' context.
bridge         - Changes to the `netsh bridge' context.
delete         - Deletes a configuration entry from a list of entries.
dhcpclient     - Changes to the `netsh dhcpclient' context.
dnsclient      - Changes to the `netsh dnsclient' context.
dump           - Displays a configuration script.
exec           - Runs a script file.
firewall       - Changes to the `netsh firewall' context.
help           - Displays a list of commands.
http           - Changes to the `netsh http' context.
interface      - Changes to the `netsh interface' context.
ipsec          - Changes to the `netsh ipsec' context.
lan            - Changes to the `netsh lan' context.
mbn            - Changes to the `netsh mbn' context.
namespace      - Changes to the `netsh namespace' context.
netio          - Changes to the `netsh netio' context.
nlm            - Changes to the `netsh nlm' context.
ras            - Changes to the `netsh ras' context.
rpc            - Changes to the `netsh rpc' context.
set            - Updates configuration settings.
show           - Displays information.
trace          - Changes to the `netsh trace' context.
wcn            - Changes to the `netsh wcn' context.
wfp            - Changes to the `netsh wfp' context.
winhttp        - Changes to the `netsh winhttp' context.
winsock        - Changes to the `netsh winsock' context.
wlan           - Changes to the `netsh wlan' context.

The following sub-contexts are available:
 advfirewall branchcache bridge dhcpclient dnsclient firewall http interface ipsec lan mbn namespace netio nlm ras rpc trace wcn wfp winhttp winsock wlan

To view help for a command, type the command, followed by a space, and then
 type ?.
윈도우의 안전 모드(Safe Mode)는 운영 체제에서 문제가 발생했을 때 이를 진단하고 해결하기 위한 특별한 부팅 옵션입니다. 안전 모드에서는 윈도우가 기본적인 파일과 드라이버만 로드하며, 문제의 원인을 찾고 수정하는 데 유리한 환경을 제공합니다. 안전 모드에서는 비필수적인 소프트웨어와 드라이버는 실행되지 않으므로, 충돌 문제나 시스템 오류를 최소화할 수 있습니다. 안전 모드의 주요 기능과 목적 필수적인 기능만 ...
윈도우 11 / 화상 키보드(가상 키보드) 사용하는 방법
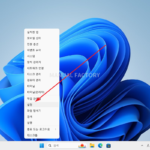
화상 키보드는 터치스크린 장치나 키보드 사용이 어려운 환경에서 유용하게 사용할 수 있는 가상 키보드입니다. 화상 키보드는 실제 물리적인 키보드 대신 화면에 나타나는 키보드로, 마우스나 터치로 입력할 수 있습니다. 윈도우 11에서 화상 키보드를 사용하는 방법은 다음과 같습니다. 시작 버튼에 마우스를 올리고 우클릭합니다. 을 클릭합니다. 왼쪽에서 을 클릭합니다. 를 클릭합니다. 오른쪽에 있는 토글 버튼을 클릭하면... 화상 키보드가 ...
윈도우 11 / 로컬 사용자 계정 / 추가하는 방법, 삭제하는 방법
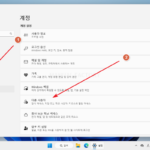
Windows 11의 로컬 사용자 계정이란, 해당 컴퓨터에서만 사용 가능한 사용자 계정을 의미합니다. 이 계정은 Microsoft 계정과 연결되지 않으며, 로컬 사용자로 로그인하면 해당 컴퓨터에만 적용되는 설정 및 데이터를 사용할 수 있습니다. 윈도우 11에서 로컬 사용자 계정을 추가하는 방법, 삭제하는 방법은 다음과 같습니다. 표준 사용자와 관리자 권한 차이 로컬 사용자는 표준 사용자와 관리자로 구분됩니다. 로컬 ...
윈도우 11 / BitLocker로 드라이브 암호화하는 방법
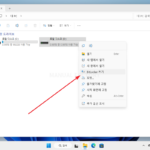
BitLocker는 Microsoft Windows 운영 체제에 포함된 드라이브 암호화 기능으로, 전체 디스크 볼륨을 암호화하여 데이터의 무단 액세스를 방지하는 도구입니다. 노트북이나 이동식 저장 장치와 같은 장치를 도난당하거나 분실했을 때, 데이터가 무단으로 접근되는 것을 방지합니다. 윈도우 11에서 BitLocker를 켜는 방법, BitLocker를 해제하는 방법에 대하여 알아봅니다. BitLocker 켜는 방법 암호화하려는 드라이브를 선택하고, 마우스 우클릭합니다. 를 클릭합니다. 잠금 해제할 ...
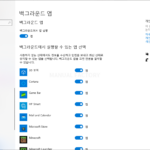
윈도우 10에서 CPU 사용률이 100%에 도달하는 문제는 시스템 성능을 저하시킬 수 있습니다. 이 문제를 해결하기 위해 다음 단계를 시도해 볼 수 있습니다. 작업 관리자에서 문제 프로세스 확인 가장 먼저 해야 할 일은 작업 관리자를 사용하여 CPU 사용량이 높은 프로세스를 찾는 것입니다. Ctrl + Shift + Esc를 눌러 작업 관리자를 엽니다. 프로세스 탭에서 CPU 열을 ...
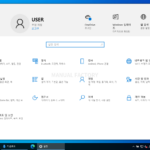
윈도우의 여러 설정이 으로 옮겨지고 있다. 이제는 제어판보다 설정을 더 많이 사용하는 거 같다. 윈도우 설정을 여는 세 가지 방법을 소개한다. 윈도우 10 / 제어판을 여는 세 가지 방법, 바탕화면에 추가하는 방법 방법 1 가장 기억하기 쉬운 방법이다. 그러나 메뉴를 찾기 위해 스크롤을 해야 한다. 시작 버튼을 클릭하여 시작 메뉴를 연다. 을 클릭한다. 시작 화면에 고정하거나 ...
윈도우 단축키 단축키 수행 작업 WIN 시작 메뉴를 열거나 닫기 WIN + D 바탕화면을 표시하거나 숨기기 WIN + E 파일 탐색기 열기 WIN + I 윈도우 설정 열기 WIN + L PC 잠그기 WIN + M 모든 창 최소화 하기 WIN + Ctrl + Q 빠른 지원 열기 WIN + R 실행 창 열기 WIN + S 검색 열기 WIN + V 클립보드 열기 WIN + X 빠른 링크 메뉴 열기 WIN + . 이모지 열기 WIN ...
윈도우 10 / 원드라이브(OneDrive) / 저장 폴더 변경하는 방법
원드라이브는 마이크로소프트가 제공하는 클라우드 저장소입니다. 마이크로소프트 계정이 있으면 5G를 줍니다. 구글이 15G를 제공하는 것에 비하면 작은 용량이지만, 그래도 여러모로 활용할 수 있습니다. PC에 원드라이브 앱을 설치해서 클라우드와 PC를 동기화할 수 있는데, 기본 경로는 \Users\<username>\OneDrive입니다. 만약 이 경로가 마음에 들지 않는다면 다른 경로로 바꿀 수 있습니다. 원드라이브 아이콘을 클릭하고, 를 클릭한 후, ...
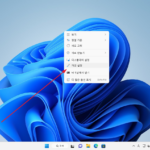
윈도우 11에서 배경화면 변경하는 방법은 다음과 같다. 바탕화면에서 마우스 우클릭하고 을 클릭하거나... 을 클릭한다.(윈도우 11 / 설정을 여는 세 가지 방법) 을 클릭하고... 사진, 단색, 슬라이드 쇼, Windows 추천에서 선택한다. 모니터와 다른 해상도의 사진이라면 어떻게 조정할지를 정한다.
윈도우 / System Volume Information 폴더의 용도
Windows의 System Volume Information 폴더는 복원 지점을 저장하는 폴더이다. 윈도우 11 / 복원 지점 만드는 방법, 복원하는 방법 Windows Server에도 같은 기능이 있는데, 섀도 복사본이라고 한다. 복원 지점(섀도 복사본)을 만들 수록 System Volume Information 폴더의 크기는 늘어난다. 반대로 복원 지점(섀도 복사본)을 지우면 System Volume Information 폴더의 크기는 줄어든다. 설정을 통해 System Volume Information의 최대 ...