윈도우 서버 2022 / Active Directory / 사용자 관리 / PowerShell
사용자 만들기
- 다음의 특성을 갖는 사용자를 만든다.
DN : CN=가 다라,OU=OU-01,DC=mf,DC=ad
성 : 가
이름 : 다라
표시 이름 : 가 다라
SAM account name : gdr
UPN : gdr@mf.ad
비밀번호 : 1234qwer!@#$
dsadd user 'cn=가 다라,ou=OU-01,dc=mf,dc=ad' -fn 다라 -ln 가 -display '가 다라' -samid gdr -upn gdr@mf.ad -pwd 1234qwer!@#$
사용자 수정하기
사용자 삭제하기
- SAM account name이 gdr인 사용자를 삭제한다.
Remove-ADUser -Identity gdr
윈도우 서버 2022 / Hyper-V / 화면 캡처하는 방법
가상 머신으로 작업을 하면서 화면을 캡처해야할 때가 있습니다. 가상 컴퓨터 안에 캡처 프로그램을 설치해서 캡처하는 방법도 있지만, 캡처한 이미지가 가상 컴퓨터 안에 저장되므로 다시 꺼내야 하는 번거로움이 있습니다. 만약 가상 머신 화면 전체를 캡쳐하고 호스트 컴퓨터에서 바로 편집하고 싶다면, Hyper-V에 포함된 캡처 기능을 이용하는 게 편합니다. 캡처는 를 ...
윈도우 서버 2022 / Active Directory / 그룹 정책 / 파일 배포
그룹 정책으로 파일을 배포할 수 있습니다. 파일 배포는 컴퓨터 구성, 사용자 구성 두 가지로 모두 가능합니다. 컴퓨터에 파일을 배포한다면 컴퓨터 구성을, 사용자에 파일을 배포한다면 사용자 구성을 사용합니다.
윈도우 서버 2022 / Hyper-V / 내부 네트워크 구성하는 방법
인터넷 공유기를 사용하면 IP 하나를 받아서 여러 기기에 사설 IP로 인터넷을 사용하게 해줍니다. 그리고 공유기에 연결된 기기들은 같은 네트워크 안에 속해서 서로 통신이 가능합니다. Hyper-V에서 이와 같은 환경을 만들 수 있는데, 이때 공유기의 역할을 하는 것이 가상 스위치의 내부 네트워크입니다. 내부 네트워크 만들기 를 클릭합니다. 를 클릭합니다. 적절히 이름을 ...
파일을 지정하지 않고 홈페이지에 접속했을 때 기본 문서가 없다면 아래와 같은 화면이 나온다. 기본 문서가 없는 경우 에러 페이지 대신 해당 디렉토리에 있는 파일 목록을 보여줄 수 있다. IIS 관리자에서 을 더블 클릭한다. 을 클릭한다. 이제 기본 문서가 없다면 다음과 같이 하위 디렉토리와 파일 목록이 나온다.
구성 버전 Hyper-V 가상 컴퓨터에는 구성 버전이라는 게 있다. Windows의 버전에 따라 구성 버전도 달라진다. 예를 들어 Windows Server 2012 R2에서 만든 가상 머신의 구성 버전은 5.0이고, Windows Server 2019에서 만드는 가상 머신의 구성 버전은 9.0이다. 최신까지 업데이트하였다는 가정 하에 구성 버전은 다음과 같다. Windows Server 2022 : 10.0 Windows Server 2019 : ...
윈도우 서버 2022 / Active Directory / 그룹 정책 / ADMX 추가하는 방법
Windows Server에서 제공하지 않는 그룹 정책은 별도로 등록하여 만들 수 있습니다. 아래는 Google에서 제공하는 크롬 템플릿 파일을 다운로드하여 Chrome 관련 정책을 만드는 방법입니다. 크롬 템플릿 다운로드 아래 링크에서 템플릿을 다운로드합니다. https://chromeenterprise.google/browser/download 템플릿 파일 등록 admx 파일과 언어 폴더를 복사합니다. 언어는 필요한 것만 복사하면 됩니다. Windows의 PolicyDefinitions 폴더에 붙여넣습니다. 도메인 컨트롤러가 여러 개라면 모든 서버에 추가합니다. 그룹 정책 개체를 ...
윈도우 서버 2022 / PowerShell / 사용자 관리, 그룹 관리
사용자 관리 사용자 조회 https://learn.microsoft.com/ko-kr/powershell/module/microsoft.powershell.localaccounts/get-localuser 사용자 목록 조회 PS C:\> Get-LocalUser Name Enabled Description ---- ------- ----------- Administrator True 컴퓨터 도메인을 ...
윈도우 서버 2022 / Active Directory / 도메인 컨트롤러 추가
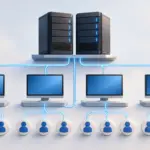
도메인 컨트롤러가 여러 대 있으면, 서버에 장애가 나도 하나의 도메인 컨트롤러만 살아 있으면 운영이 가능하다. 다음은 MF.AD 도메인의 도메인 컨트롤러를 추가하는 방법이다. 아래 구성도에서 MF-AD-02에 Active Directory 도메인 서비스 역할을 추가하는 것이다. 가정 MF-AD-01이 도메인 컨트롤러이다. 도메인은 mf.ad, NetBIOS는 MF이다. MF-AD-01의 관리자 계정은 Administrator이다. AD에 가입 MF-AD-02의 DNS를 192.168.167.101로 설정한다. MF-AD-01의 관리자 계정으로 조인한다. Active Directory 도메인 서비스 역할 ...
윈도우 서버 2022 / KMS(키 관리 서비스) 정품 인증 호스트를 만드는 방법
Windows Server 2022에서 KMS(키 관리 서비스) 정품 인증 호스트를 만드는 방법을 요약한다. Active Directory 도메인 컨트롤러에서 작업함을 가정한다. 볼륨 정품 인증 서비스 역할 추가 실행 역할 추가 재부팅 필요 없음 볼륨 정품 인증 도구 구성 를 실행 정품 인증 유형을 로 ...
윈도우 서버 2022 / PowerShell / 방화벽 관리
방화벽 사용 여부 설정 방화벽을 사용합니다. Set-NetFirewallProfile -Profile Domain,Public,Private -Enabled True 방화벽을 사용하지 않습니다. Set-NetFirewallProfile -Profile Domain,Public,Private -Enabled False 방화벽 규칙 만들기 인바운드 규칙 만들기 이름이 TCP 60001이고, 60001 포트로의 인바운드를 허용하는 규칙을 만듭니다. New-NetFirewallRule -DisplayName 'TCP 60001' -Direction Inbound -LocalPort 60001 -Protocol TCP -Action Allow 이름이 TCP 60002이고, 60002 포트로의 인바운드를 막는 규칙을 만듭니다. New-NetFirewallRule -DisplayName 'TCP 60002' -Direction ...