윈도우 서버 2022 / 원격 데스크톱 연결 허용하는 방법
윈도우 서버를 원격으로 관리하기 위한 가장 편한 방법은 원격 데스크톱을 사용하는 것이다. 기본 설정은 연결을 허용하지 않는 것이므로, 사용하기 위해서는 설정을 변경해야 한다.
방법 1
- Windows 설정을 연다.
- [시스템]을 클릭한다.
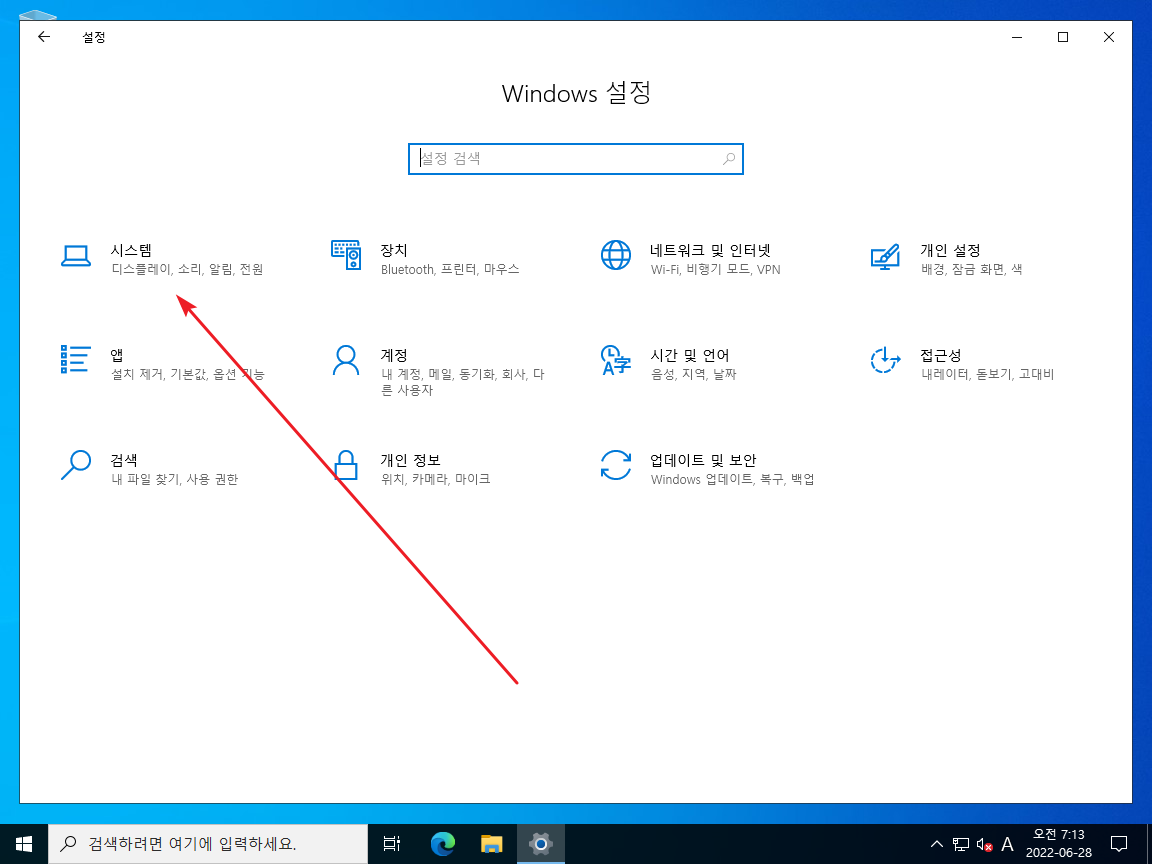
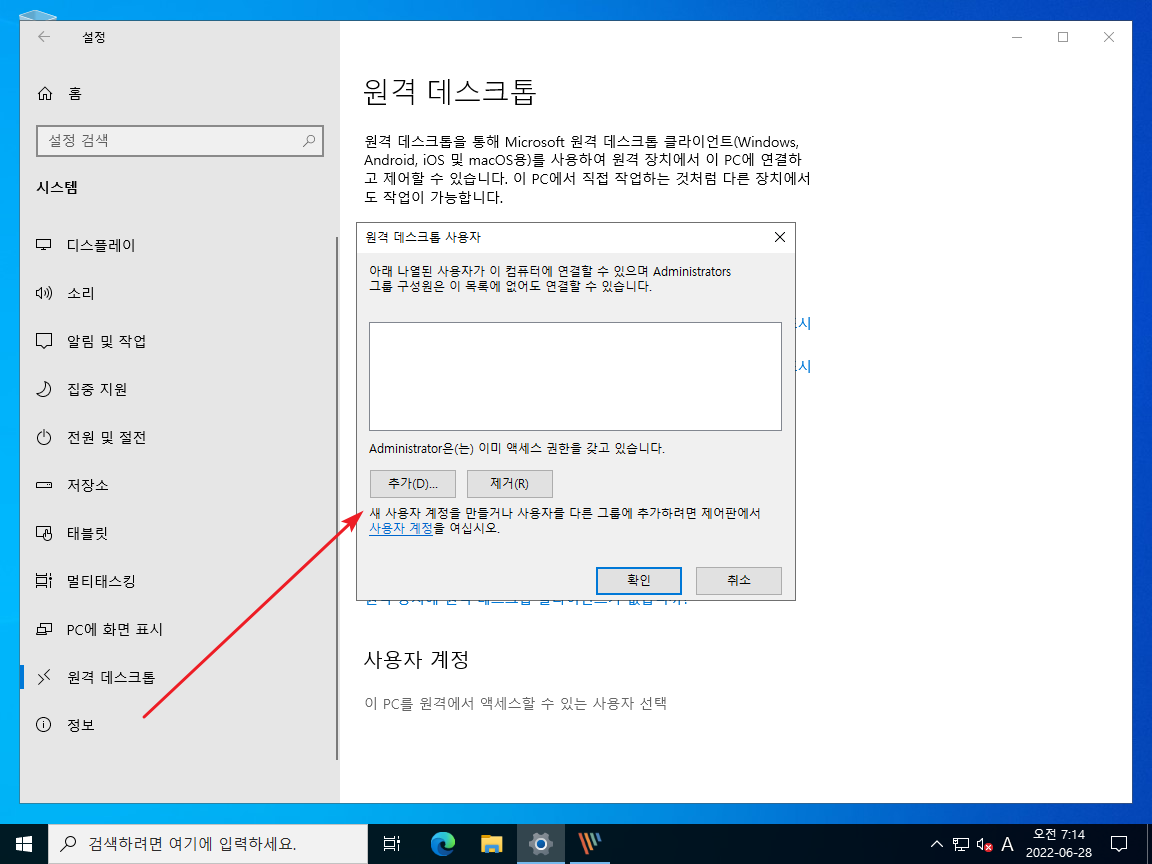
- 왼쪽 메뉴에서 [원격 데스크톱]을 클릭하고, 오른쪽에서 토글 버튼을 클릭한다.
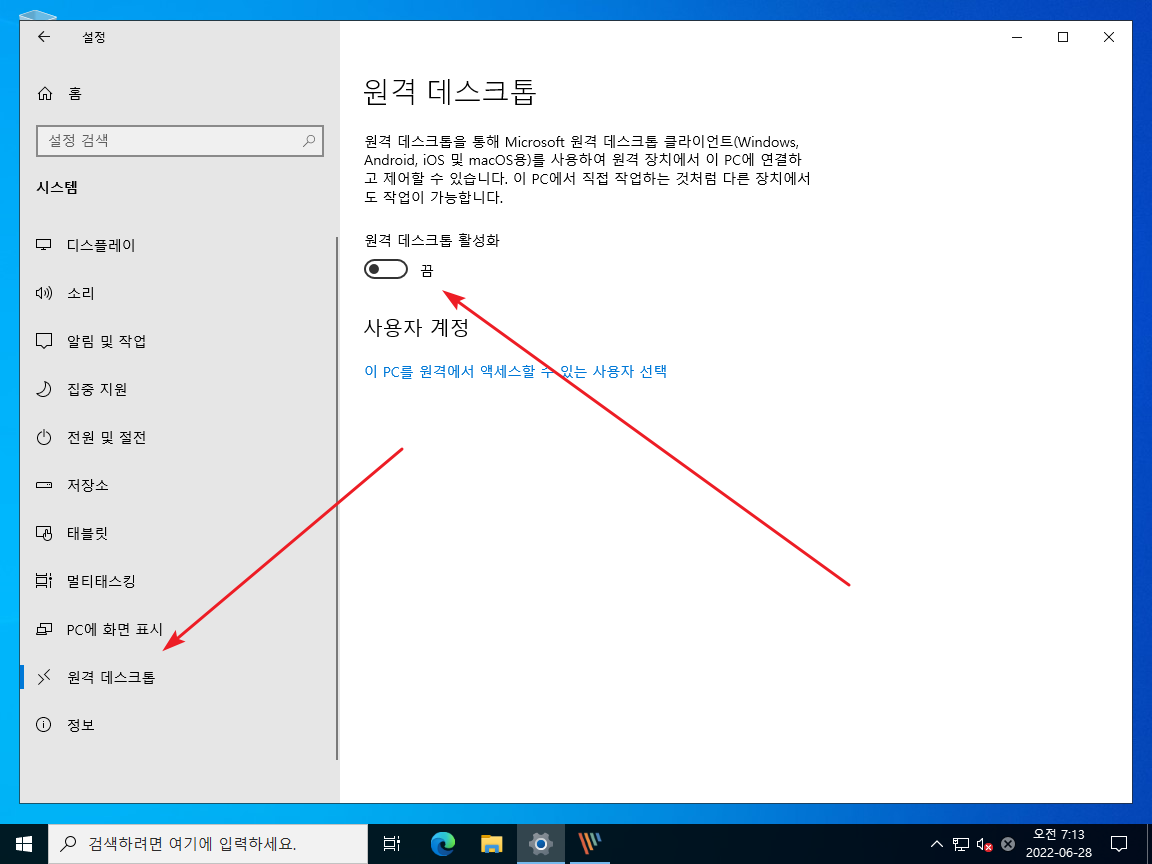
- [확인]을 클릭하면 설정이 끝난다.
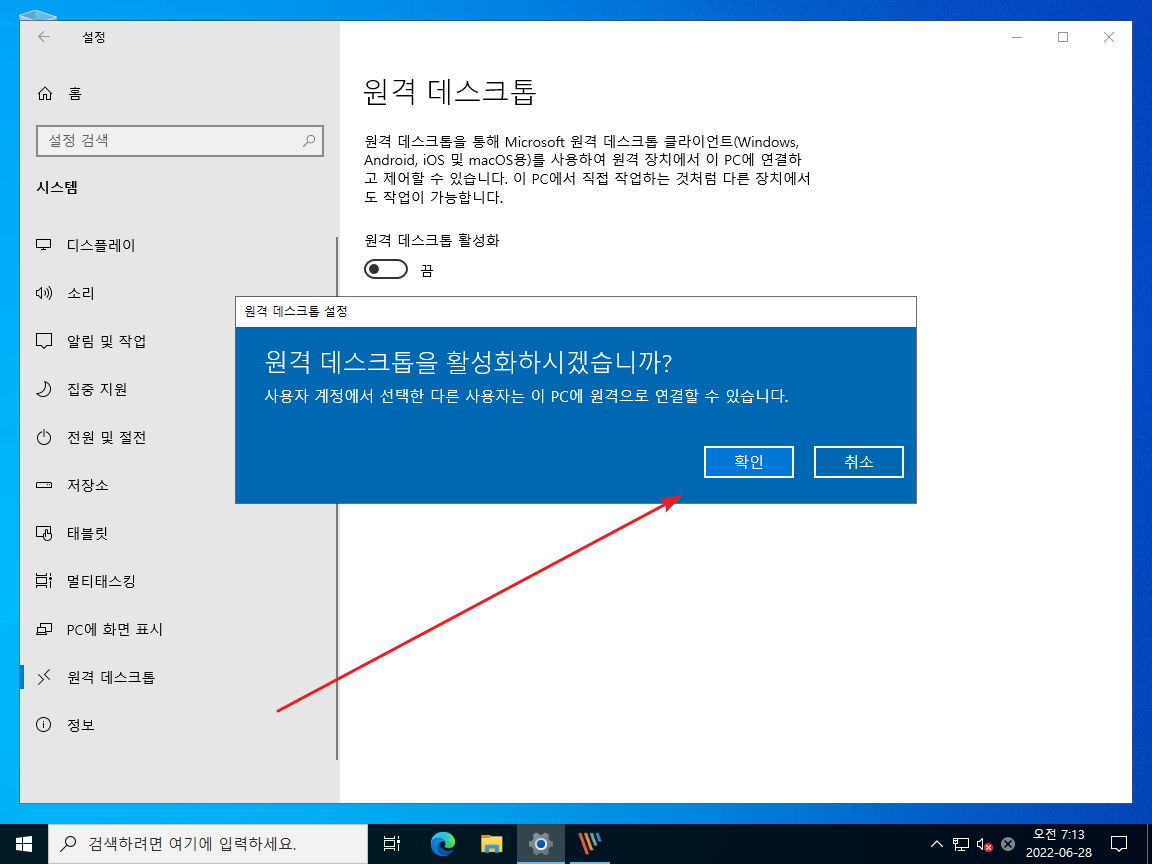
- 관리자 계정 외에 접속을 허용할 사용자를 추가하고 싶다면 [이 PC를 원격에서 액세스할 수 있는 사용자 선택]을 클릭하고...
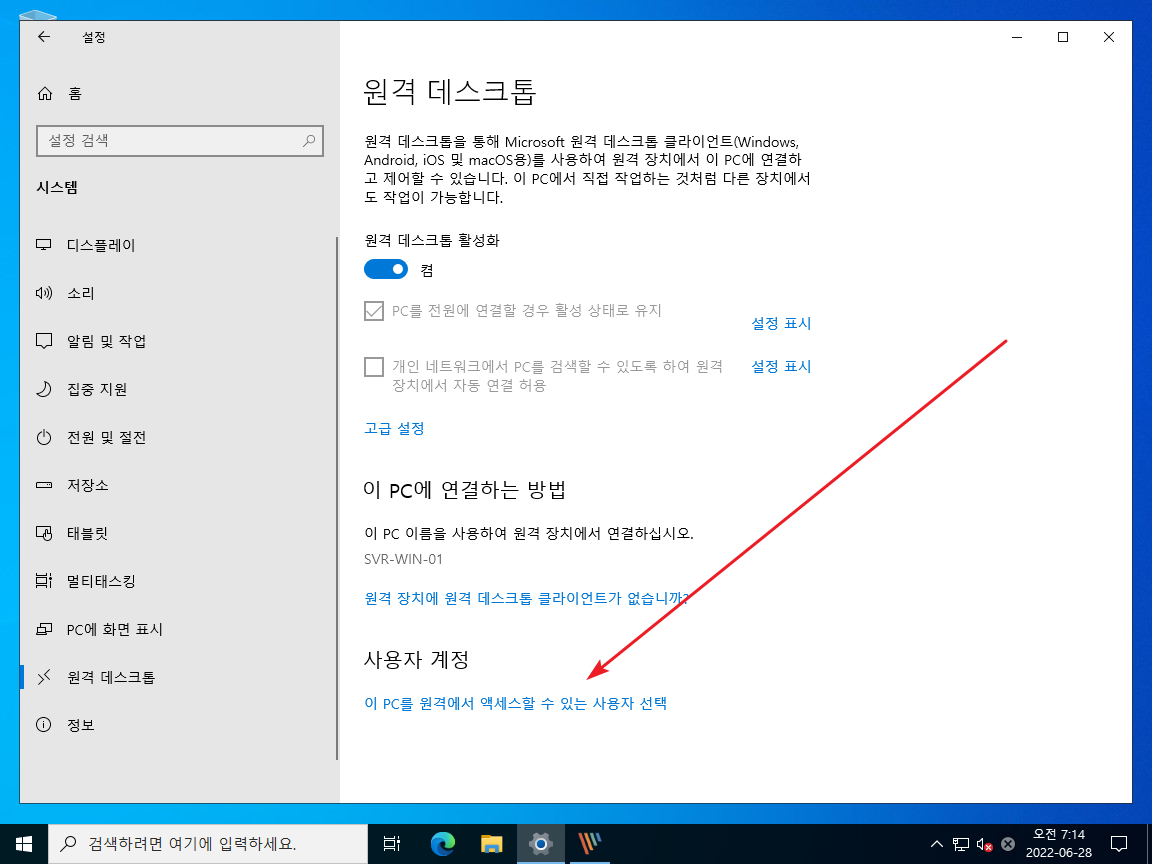
- 사용자를 추가한다.
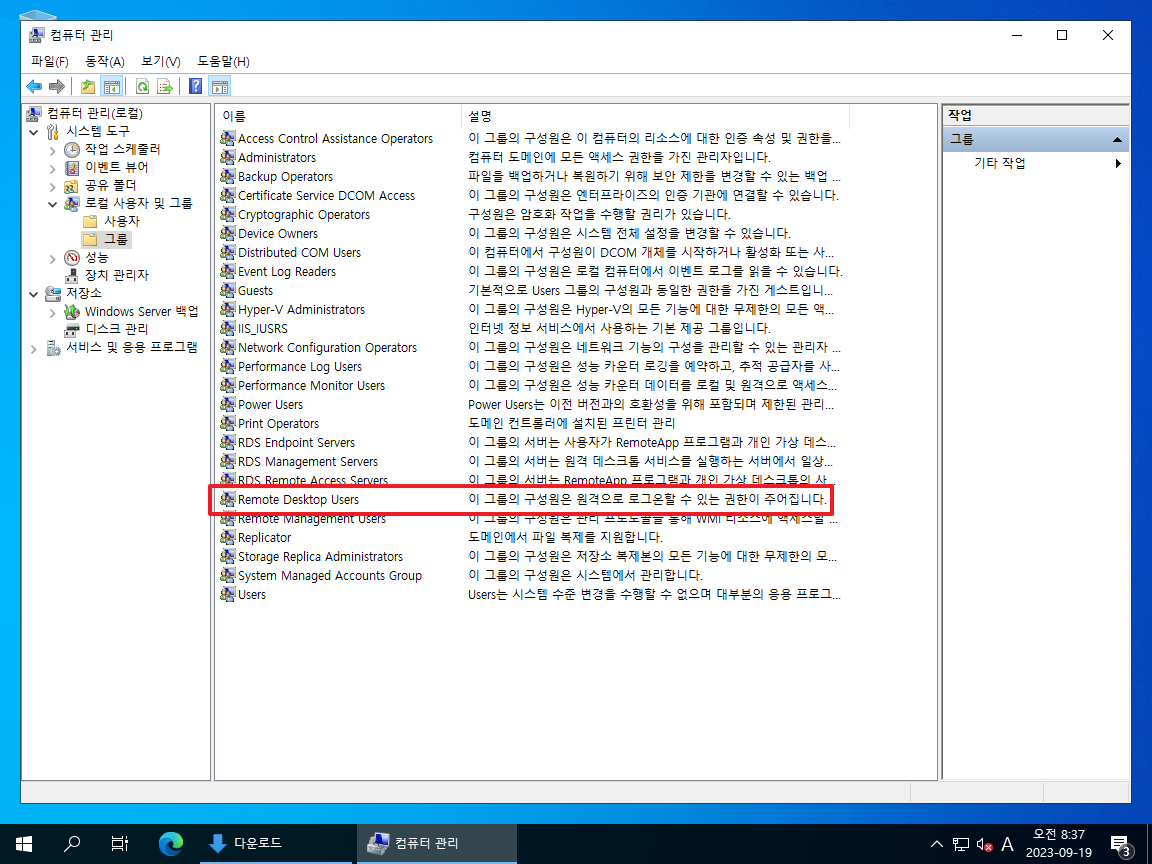
원격 데스크톱 연결 가능한 사용자 그룹은 Remote Desktop Users이다.
방법 2
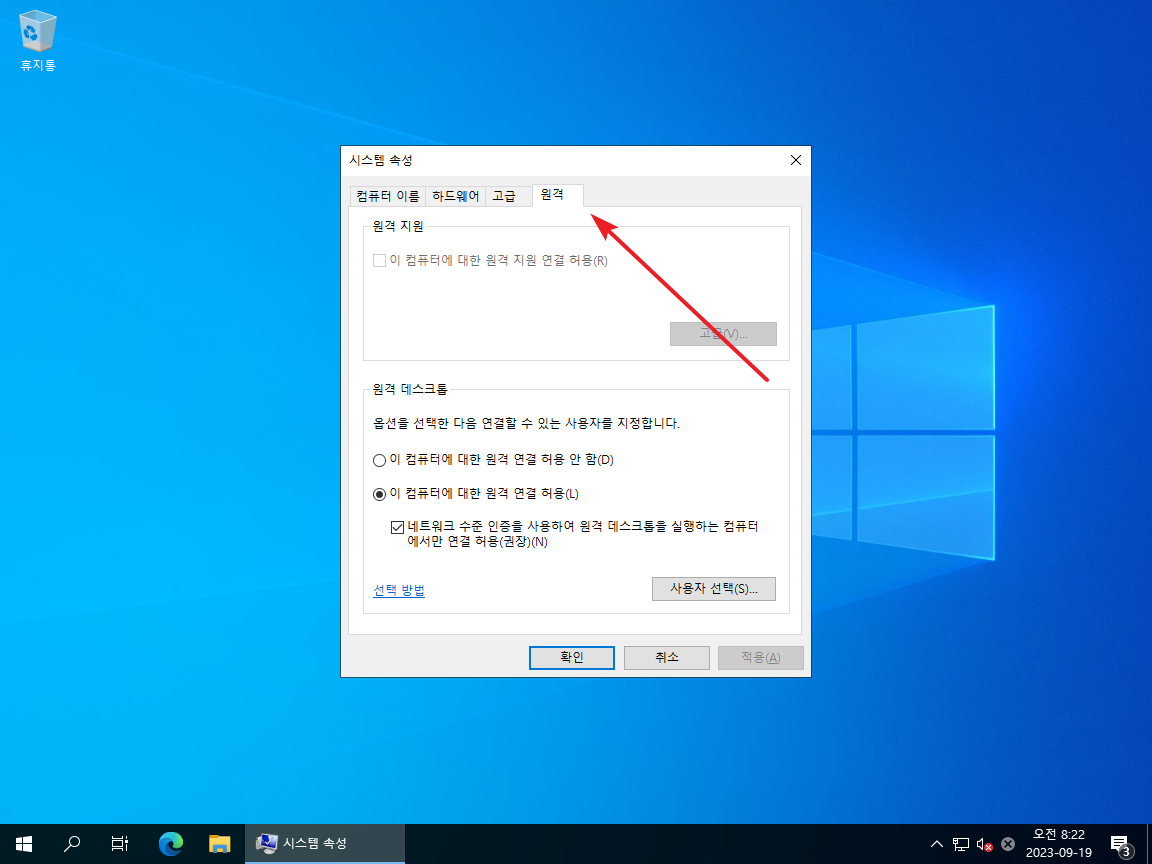
- 시스템 속성의 [원격] 탭에서 원격 연결 허용 여부, 연결할 수 있는 사용자를 설정할 수 있다.
시스템 속성은 sysdm.cpl 명령으로 열 수 있다.
파일을 지정하지 않고 홈페이지에 접속했을 때 기본 문서가 없다면 아래와 같은 화면이 나온다. 기본 문서가 없는 경우 에러 페이지 대신 해당 디렉토리에 있는 파일 목록을 보여줄 수 있다. IIS 관리자에서 을 더블 클릭한다. 을 클릭한다. 이제 기본 문서가 없다면 다음과 같이 하위 디렉토리와 파일 목록이 나온다.
윈도우 서버 2022 / Active Directory / 그룹 정책 / 원격 데스크톱 연결 허용 또는 금지
Active Directory의 그룹 정책을 사용하여 원격 데스크톱 연결(RDP)을 허용하거나 금지할 수 있습니다. 이를 통해 도메인 내 모든 컴퓨터에서 원격 데스크톱 서비스(RDS)를 일괄적으로 관리할 수 있으며, 필요에 따라 특정 사용자 그룹에만 RDP 사용 권한을 부여하거나 차단할 수 있습니다.
윈도우 서버 2022 / PowerShell / 방화벽 관리
방화벽 사용 여부 설정 방화벽을 사용합니다. Set-NetFirewallProfile -Profile Domain,Public,Private -Enabled True 방화벽을 사용하지 않습니다. Set-NetFirewallProfile -Profile Domain,Public,Private -Enabled False 방화벽 규칙 만들기 인바운드 규칙 만들기 이름이 TCP 60001이고, 60001 포트로의 인바운드를 허용하는 규칙을 만듭니다. New-NetFirewallRule -DisplayName 'TCP 60001' -Direction Inbound -LocalPort 60001 -Protocol TCP -Action Allow 이름이 TCP 60002이고, 60002 포트로의 인바운드를 막는 규칙을 만듭니다. New-NetFirewallRule -DisplayName 'TCP 60002' -Direction ...
윈도우 서버 2022 / Active Directory / 그룹 정책 / OneDrive 차단
Active Directory의 그룹 정책을 사용하여 원드라이브 사용을 제한하거나 비활성화할 수 있습니다. 이를 통해 회사 네트워크에서 사용자들이 개인 또는 업무용으로 OneDrive를 사용하지 못하도록 설정할 수 있습니다.
윈도우 서버 2022 / Active Directory / 메모
AD 계정에 로그인할 수 없음 AD 조인 후 AD 계정을 로그인할 때 '계정에 로그인할 수 없음'이라는 창이 뜬다면, 레지스트리의 아래 경로에서 문제가 있는 프로필 폴더를 삭제하고 다시 로그인한다. 보통 첫 로그인 때 발생하는 문제 같은데, 생성한 파일 등이 있으면 백업하고 진행한다. HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows NT\CurrentVersion\ProfileList 복제 관련 명령어 복제 상태 요약 repadmin /replsummary 마지막 복제 상태 repadmin /showrepl 즉시 복제 repadmin /syncall ...
윈도우 서버 2022 / IIS / 기본 문서 변경하는 방법
파일을 지정하지 않고 도메인에 접속했을 때, 자동으로 보여질 페이지를 정할 수 있다. 이를 IIS에서는 기본 문서라고 한다. IIS 관리자를 실행하고 를 더블 클릭한다. 미리 정의된 기본 문서 목록이 나오는데, 순서대로 적용된다. 즉, Defalut.htm을 찾고, 만약 없다면 Default.asp 찾는다. 찾는 순서를 변경하고 싶다면, 파일을 선택하고 위로 또는 아래로 이동시킨다. 다른 이름의 파일을 보여주고 싶다면 ...
윈도우 서버 2022 / Active Directory / 사용자 관리 / GUI
사용자 만들기 Active Directory 사용자 및 컴퓨터를 연다. 적당한 조직 구성 단위를 선택한다. 마우스 우클릭 후 를 클릭한다. 전체 이름, 사용자 로그온 이름 등을 입력한다. 을 클릭한다. 암호를 입력하고 옵션을 적절히 선택한다. 을 클릭한다. 을 클릭하면... 사용자가 만들어진다. 사용자 수정하기 사용자를 선택하고 마우스 우클릭한다. 을 클릭한다. 정보를 추가하거나 수정한다. 사용자 삭제하기 사용자 선택 후 마우스 우클릭한다. 를 클릭한다. 를 클릭하면 사용자가 삭제된다. 조직 구성 단위 ...
구성 버전 Hyper-V 가상 컴퓨터에는 구성 버전이라는 게 있다. Windows의 버전에 따라 구성 버전도 달라진다. 예를 들어 Windows Server 2012 R2에서 만든 가상 머신의 구성 버전은 5.0이고, Windows Server 2019에서 만드는 가상 머신의 구성 버전은 9.0이다. 최신까지 업데이트하였다는 가정 하에 구성 버전은 다음과 같다. Windows Server 2022 : 10.0 Windows Server 2019 : ...
윈도우 서버 2022 / Hyper-V / 내부 네트워크 구성하는 방법
인터넷 공유기를 사용하면 IP 하나를 받아서 여러 기기에 사설 IP로 인터넷을 사용하게 해줍니다. 그리고 공유기에 연결된 기기들은 같은 네트워크 안에 속해서 서로 통신이 가능합니다. Hyper-V에서 이와 같은 환경을 만들 수 있는데, 이때 공유기의 역할을 하는 것이 가상 스위치의 내부 네트워크입니다. 내부 네트워크 만들기 를 클릭합니다. 를 클릭합니다. 적절히 이름을 ...
윈도우 서버 2022 / Active Directory / FSMO
FSMO(Flexible Single Master Operation)는 Active Directory 환경에서 중요한 역할을 하는 특별한 운영 역할을 의미합니다. AD는 일반적으로 다중 마스터 복제 모델을 사용하여 모든 도메인 컨트롤러(DC)가 쓰기 작업을 수행할 수 있습니다. 그러나 특정 작업들은 단일 마스터 작업으로만 처리될 수 있으며, 이러한 작업을 담당하는 것이 FSMO입니다.