리눅스 / 명령어 / scp
scp는 ssh 프로토콜을 이용하여 파일을 송수신하는 명령어이다.
- local → remote
- remote → local
- remote → remote
모두 가능하다.
local → remote
파일 복사
# scp a.txt root@192.168.3.211:/temp/a.txt
root@192.168.3.211's password:
- 명령어를 실행한 디렉토리에 있는 a.txt 파일을 192.168.3.211 컴퓨터에 root 계정으로 연결하여 복사한다.
- 원격 컴퓨터에 /temp 디렉토리가 없으면 복사되지 않는다.
- 원격 컴퓨터에 /temp 디렉토리가 있으면 a.txt로 복사된다. a.txt 파일이 이미 있다면 덮어쓴다.
- root 계정의 비밀번호를 입력해야 진행된다.
처음 접속하는 거라면 아래와 같은 메시지가 나올 수 있다. yes 또는 y를 입력하고 진행한다.
The authenticity of host '192.168.3.211 (192.168.3.211)' can't be established.
ED25519 key fingerprint is SHA256:CWaawH0/RAuNqbjiXuu4WeYsqo+9JdOJi10uMBuXvl4.
This key is not known by any other names
Are you sure you want to continue connecting (yes/no/[fingerprint])?
# scp a.txt root@192.168.3.211:/temp
- /temp 디렉토리가 없으면 a.txt 파일이 temp 파일로 복사한다.
- /temp 디렉토리가 있으면 /temp/a.txt 파일로 복사한다.
# scp a.txt root@192.168.3.211:/temp/
- /temp 디렉토리가 없으면 복사되지 않는다.
- /temp 디렉토리가 있으면 /temp/a.txt 파일로 복사한다.
# scp b.txt c.txt root@192.168.3.211:/temp
- 여러 파일을 동시에 복사할 수 있다.
# scp b.txt *.txt root@192.168.3.211:/temp
- 와일드카드 등을 사용할 수 있다.
# scp -P 2000 a.txt root@192.168.3.211:/temp
- ssh 포트가 22가 아니라면 -P 옵션으로 지정할 수 있다.
디렉토리 복사
# scp -r abc root@192.168.3.211:/temp/
- 디렉토리를 복사할 때는 -r 옵션을 붙인다.
- /temp 디렉토리가 없으면 복사되지 않는다.
- /temp 디렉토리가 있으면 /temp/abc로 복사한다.
# scp -r abc root@192.168.3.211:/temp
- /temp 디렉토리가 없으면 /temp 디렉토리를 만들고, 그 안에 abc 디렉토리 안의 파일 등을 복사한다.
- /temp 디렉토리가 있으면 /temp 안에 abc 디렉토리를 복사한다.
remote → local
# scp -r root@192.168.3.211:/temp/abc ./
- 192.168.3.211 컴퓨터에 root 계정으로 연결하여, /temp/abc 디렉토리를 현재 디렉토리로 복사한다.
remote → remote
# scp root@192.168.3.211:/temp/a.txt root@192.168.3.202:/temp/
root@192.168.3.202's password:
root@192.168.3.211's password:
- 192.168.3.211에 있는 /temp/a.txt 파일을 192.168.3.202의 /temp 디렉토리에 복사한다.
- 두 서버의 계정 암호를 다 묻는다.

당구 / 길 / 앞으로 걸어 치기, 뒤로 걸어 치기, 미러법
걸어 치기 걸어 치기는 쿠션을 먼저 한 번 맞추고 1적구를 맞춘 후 쿠션을 두 번 더 맞추고 2적구를 맞추는 기술입니다. 걸어 치기에는 앞으로 걸어 치기, 뒤로 걸어 치기 두 가지가 있습니다. 뒤로 걸어 치기 뒤로 걸어 치기는 보통 구멍이라고 하는데, 아래와 같이 치는 것을 말합니다. 앞으로 걸어 치기 아래와 같이 치는 것을 앞으로 걸어 치기라고 ...
Google Analytics 4(GA4)는 Google이 제공하는 최신 웹 및 애플리케이션 분석 도구이다. 기존의 Universal Analytics(UA)와는 달리, GA4는 더 향상된 데이터 추적 및 분석 기능을 제공하여 사용자 행동을 보다 심층적으로 이해할 수 있도록 설계되었다. GA4는 사용자 중심의 분석, 이벤트 기반 데이터 모델, 향상된 통합 및 예측 기능을 통해 마케팅 및 비즈니스 의사 ...
우분투 다운로드 우분투 다운로드는 보통 우분투 홈페이지에서 합니다. 상단의 Downloads 메뉴를 클릭하고 안내를 따라가면 됩니다. 그런데, 우분투 홈페이지를 통해 다운로드를 받으면 전송 속도가 느릴 수 있습니다. 만약 너무 느리다면 가까운 미러 사이트에 직접 접속하여 다운로드해보세요. 빠르게 다운로드를 할 수 있습니다. 카카오 서버 한국이라면 카카오 서버가 빠릅니다. 우분투 페이지로 간 다음 원하는 버전을 선택합니다. 데스크톱 이미지와 ...
CPU에서 "스레드(Thread)"란 프로세스 내에서 실행되는 가장 작은 단위의 작업을 의미합니다. 현대 컴퓨팅에서는 멀티스레딩을 통해 동시에 여러 작업을 처리하여 성능을 극대화하고 효율성을 높이는 것이 일반적입니다. 스레드의 정의 스레드는 프로세스 내에서 독립적으로 실행되는 코드의 작은 단위입니다. 하나의 프로세스는 하나 이상의 스레드를 포함할 수 있으며, 각 스레드는 독립적으로 실행될 수 있습니다. 스레드는 CPU의 작업 스케줄링 ...
핑 테스트란? 핑 테스트(ping test)는 네트워크 연결 상태를 확인하고 진단하기 위해 특정 네트워크 호스트에 패킷을 보내고 응답 시간을 측정하는 과정이다. 이는 네트워크 문제를 신속하게 식별하고 해결하는 데 유용하다. 핑 테스트는 인터넷 연결 문제, 네트워크 속도 문제, 또는 네트워크 장치 간의 연결 상태를 점검할 때 주로 사용된다. 네트워크 연결 상태 확인 특정 IP 주소나 ...
FIDO(Fast IDentity Online)는 비밀번호 없이 안전하고 편리한 인증 방법을 제공하는 기술 표준입니다. FIDO 얼라이언스에 의해 개발된 이 기술은 온라인 인증의 보안성을 높이기 위해 만들어졌으며, 여러 인증 방식을 제공하고 있습니다. 주요 목표는 비밀번호의 사용을 줄이거나 없애고, 피싱 공격 및 자격 증명 도용을 방지하는 것입니다. FIDO의 주요 개념과 기술 FIDO 프로토콜: FIDO는 다양한 인증 ...
리눅스 / 사용자 / 사용자 조회, 사용자 추가, 사용자 삭제, 사용자 수정
사용자 조회 모든 사용자를 출력합니다. # cat /etc/passwd root:x:0:0:root:/root:/bin/bash bin:x:1:1:bin:/bin:/sbin/nologin daemon:x:2:2:daemon:/sbin:/sbin/nologin adm:x:3:4:adm:/var/adm:/sbin/nologin lp:x:4:7:lp:/var/spool/lpd:/sbin/nologin sync:x:5:0:sync:/sbin:/bin/sync shutdown:x:6:0:shutdown:/sbin:/sbin/shutdown halt:x:7:0:halt:/sbin:/sbin/halt mail:x:8:12:mail:/var/spool/mail:/sbin/nologin operator:x:11:0:operator:/root:/sbin/nologin games:x:12:100:games:/usr/games:/sbin/nologin ftp:x:14:50:FTP User:/var/ftp:/sbin/nologin ... root과 useradd 또는 adduser를 통해 생성한 사용자 계정을 출력합니다. # grep /bin/bash /etc/passwd root:x:0:0:root:/root:/bin/bash jb:x:1000:1000:JB:/home/jb:/bin/bash 사용자 추가 useradd jb 사용자를 만듭니다. useradd jb 사용자 홈 디렉토리도 같이 만들고 싶다면 -d 옵션을 사용합니다. useradd jb -d /home/jbdir jb 사용자의 비밀번호를 만듭니다. passwd jb adduser adduser 명령어로 사용자를 추가할 수 있습니다. useradd와는 달리 사용자 홈 디렉토리를 자동으로 만들고, 비밀번호 ...
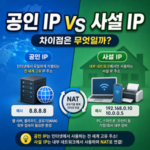
IP 주소는 인터넷에 연결된 장치를 식별하기 위한 주소입니다. IP 주소는 크게 공인 아이피(Public IP) 와 사설 아이피(Private IP) 로 구분됩니다. 공인 IP는 인터넷에서 유일하게 식별되는 IP 주소입니다. 사설 IP는 내부 네트워크에서만 사용하는 IP 주소입니다.
systemctl은 서비스를 관리하는 명령어이다. 서비스 상태 확인 systemctl status service_name.service 서비스 시작 systemctl start service_name.service 서비스 재시작 systemctl restart service_name.service 서비스 중지 systemctl stop service_name.service 부팅 시 서비스 자동 시작 systemctl enable service_name.service 부팅 시 서비스 자동 시작 해제 systemctl disable service_name.service 서비스 목록 보기 systemctl list-units --type=service
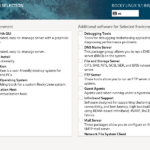
다운로드 아래 링크에서 ISO 파일을 다운로드한다. https://rockylinux.org/download Boot, Minimal, DVD 세 가지가 있는데, 다음과 같이 설명되어 있다. Boot Used to install the operating system from another source (such as a HTTP repository of the binary files). Can also be used to enter Rescue Mode. Minimal Used to install the operating system from another source (such as a ...