윈도우 서버 2022 / Hyper-V / 내부 네트워크 구성하는 방법
인터넷 공유기를 사용하면 IP 하나를 받아서 여러 기기에 사설 IP로 인터넷을 사용하게 해줍니다. 그리고 공유기에 연결된 기기들은 같은 네트워크 안에 속해서 서로 통신이 가능합니다.
Hyper-V에서 이와 같은 환경을 만들 수 있는데, 이때 공유기의 역할을 하는 것이 가상 스위치의 내부 네트워크입니다.
내부 네트워크 만들기
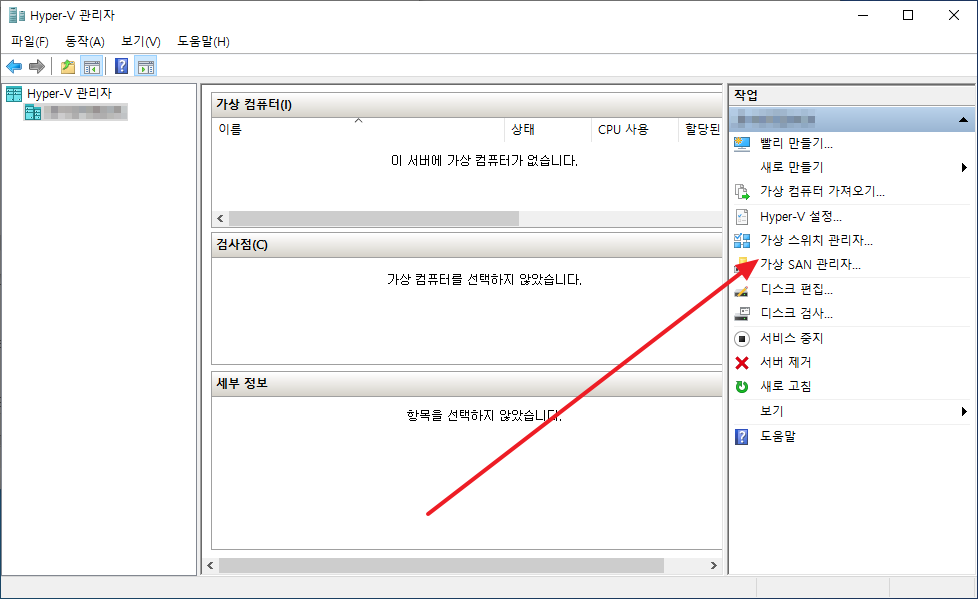
- [가상 스위치 관리자]를 클릭합니다.
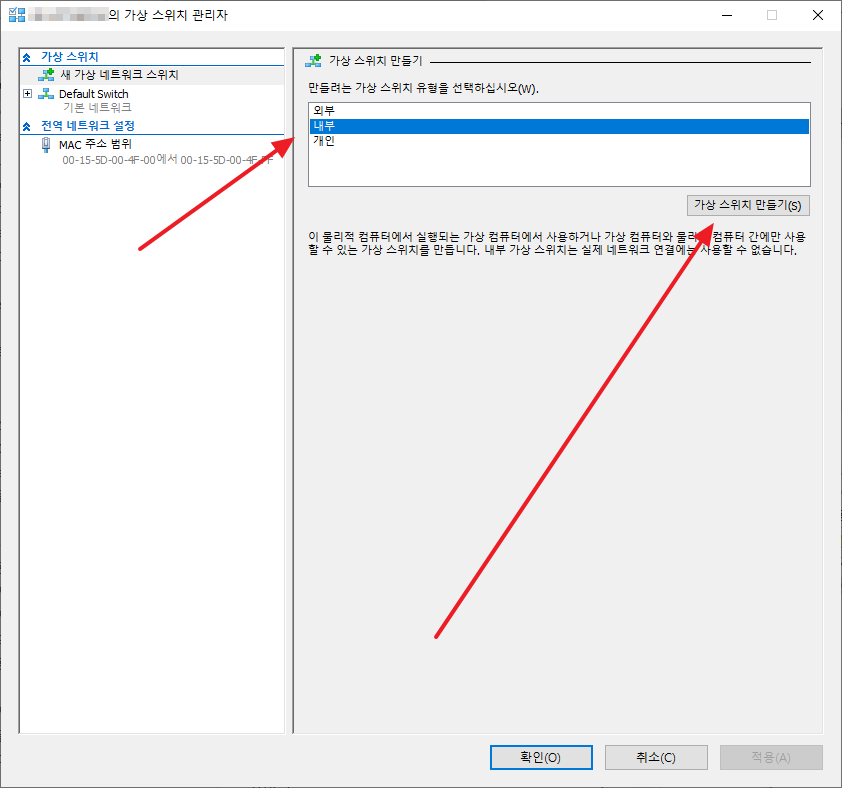
- [내부]를 선택하고 [가상 스위치 만들기]를 클릭합니다.
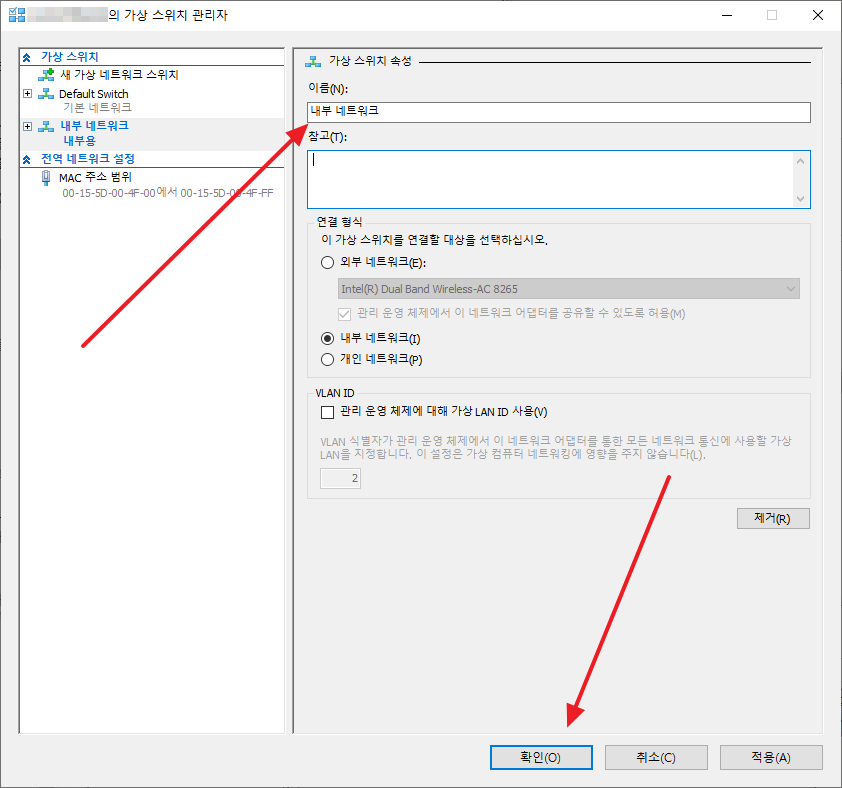
- 적절히 이름을 정하고 [확인]을 클릭합니다.
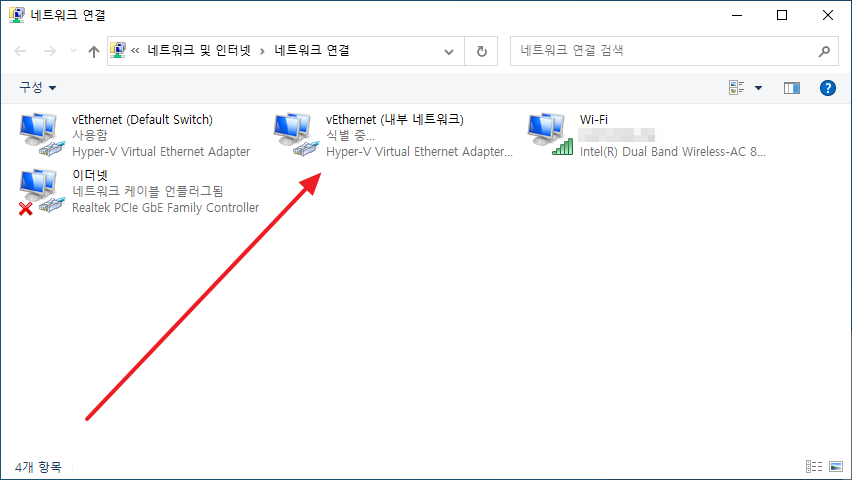
- 지정한 이름을 포함한 vEthernet이 만들어집니다.
인터넷 연결 공유 설정
- 인터넷이 연결된 네트워크를 선택하고 마우스 우클릭 후 [속성]을 클릭합니다.
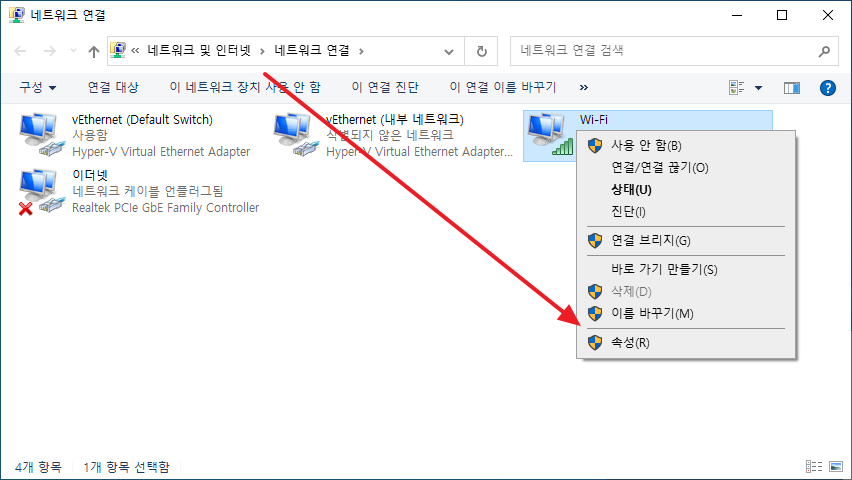
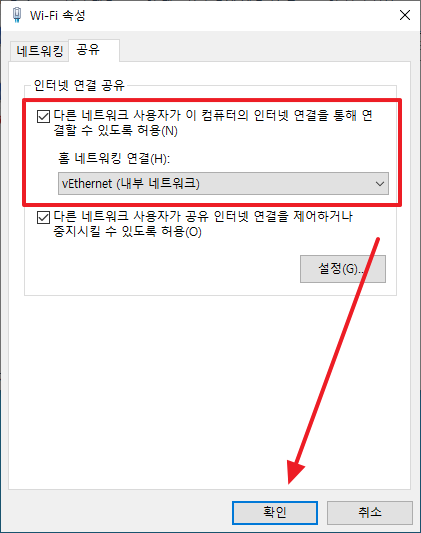
- [공유] 탭에서 공유를 허용하고 [홈 네트워킹 연결]에서 생성한 내부 네트워크를 선택합니다.
- [확인]을 클릭합니다.
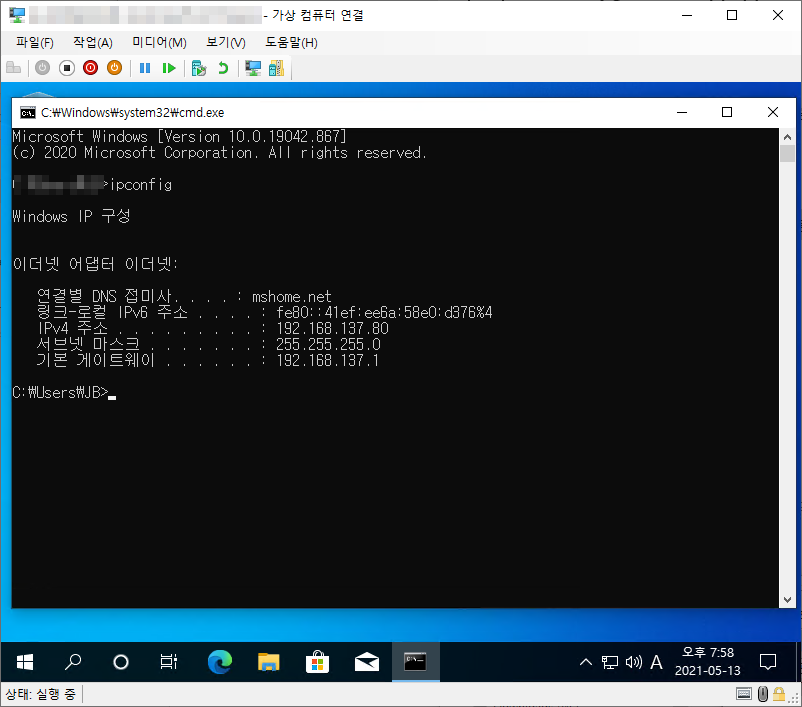
- 이제 내부 네트워크를 네트워크 어댑터로 하는 가상 컴퓨터를 만들면, 192.168.137.XXX와 같은 IP 주소를 갖게 됩니다.
윈도우 서버 2022 / 공유 폴더에 접근할 수 없는 경우 해결 방법
폐쇄된 네트워크 환경에서 인증 없이 접근할 수 있는 공유 폴더를 만들었다. Windows 10이나 Windows 11은 잘 접속이 되나 Windows Server에서는 다음과 같은 에러를 내면서 접근하지 못한다. \\xxx.xxx.xxx.xxx를 찾을 수 없습니다. 맞춤법을 확인하고 다시 시도하십시오. 이유는 인증 없이는 공유 폴더에 접근하지 못하도록 설정되어 있기 때문이다. 보안을 위한 기본 설정으로, 이를 해제하기 위해서는 로컬 ...
윈도우 서버 2022 / Active Directory / 조직 구성 단위(OU, Organizational Unit) 관리
액티브 디렉토리에서 조직 구성 단위(OU, Organizational Unit)는 사용자, 그룹, 컴퓨터 등을 포함하는 컨테이너이다. 그룹 정책 구성을 위한 최소의 단위이다. 조직 구성 단위 만들기 를 실행한다. 도메인을 선택하고, 오른쪽 창에서 마우스 우클릭 한 후 를 클릭한다. 이름을 입력하고 을 클릭하면... [실수로 삭제되지 않도록 ...
윈도우 서버 2022 / Active Directory / 사용자 관리 / PowerShell
사용자 만들기 다음의 특성을 갖는 사용자를 만든다. DN : CN=가 다라,OU=OU-01,DC=mf,DC=ad 성 : 가 이름 : 다라 표시 이름 : 가 다라 SAM account name : gdr UPN : gdr@mf.ad 비밀번호 : 1234qwer!@#$ dsadd user 'cn=가 다라,ou=OU-01,dc=mf,dc=ad' -fn 다라 -ln 가 -display '가 다라' -samid gdr -upn gdr@mf.ad -pwd 1234qwer!@#$ 참고 자료 Dsadd user | Microsoft Learn 사용자 수정하기 사용자 삭제하기 SAM account name이 ...
윈도우 서버 2022 / IIS / 기본 문서 변경하는 방법
파일을 지정하지 않고 도메인에 접속했을 때, 자동으로 보여질 페이지를 정할 수 있다. 이를 IIS에서는 기본 문서라고 한다. IIS 관리자를 실행하고 를 더블 클릭한다. 미리 정의된 기본 문서 목록이 나오는데, 순서대로 적용된다. 즉, Defalut.htm을 찾고, 만약 없다면 Default.asp 찾는다. 찾는 순서를 변경하고 싶다면, 파일을 선택하고 위로 또는 아래로 이동시킨다. 다른 이름의 파일을 보여주고 싶다면 ...
윈도우 서버 2022 / Active Directory / 그룹 정책
Active Directory의 그룹 정책(Group Policy)은 Microsoft의 Windows Server 환경에서 중앙 집중식으로 네트워크의 사용자 및 컴퓨터 설정을 관리하는 기능입니다. 그룹 정책을 사용하면 관리자는 조직의 IT 인프라를 효율적으로 제어하고, 보안 설정을 일관되게 적용하며, 사용자 경험을 표준화할 수 있습니다.
구성 버전 Hyper-V 가상 컴퓨터에는 구성 버전이라는 게 있다. Windows의 버전에 따라 구성 버전도 달라진다. 예를 들어 Windows Server 2012 R2에서 만든 가상 머신의 구성 버전은 5.0이고, Windows Server 2019에서 만드는 가상 머신의 구성 버전은 9.0이다. 최신까지 업데이트하였다는 가정 하에 구성 버전은 다음과 같다. Windows Server 2022 : 10.0 Windows Server 2019 : ...
윈도우 서버 2022 / PowerShell / 방화벽 관리
방화벽 사용 여부 설정 방화벽을 사용합니다. Set-NetFirewallProfile -Profile Domain,Public,Private -Enabled True 방화벽을 사용하지 않습니다. Set-NetFirewallProfile -Profile Domain,Public,Private -Enabled False 방화벽 규칙 만들기 인바운드 규칙 만들기 이름이 TCP 60001이고, 60001 포트로의 인바운드를 허용하는 규칙을 만듭니다. New-NetFirewallRule -DisplayName 'TCP 60001' -Direction Inbound -LocalPort 60001 -Protocol TCP -Action Allow 이름이 TCP 60002이고, 60002 포트로의 인바운드를 막는 규칙을 만듭니다. New-NetFirewallRule -DisplayName 'TCP 60002' -Direction ...
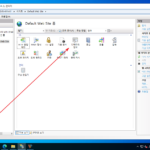
파일을 지정하지 않고 홈페이지에 접속했을 때 기본 문서가 없다면 아래와 같은 화면이 나온다. 기본 문서가 없는 경우 에러 페이지 대신 해당 디렉토리에 있는 파일 목록을 보여줄 수 있다. IIS 관리자에서 을 더블 클릭한다. 을 클릭한다. 이제 기본 문서가 없다면 다음과 같이 하위 디렉토리와 파일 목록이 나온다.
윈도우 서버 2022 / Hyper-V / 화면 캡처하는 방법
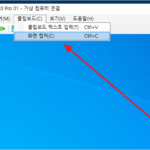
가상 머신으로 작업을 하면서 화면을 캡처해야할 때가 있습니다. 가상 컴퓨터 안에 캡처 프로그램을 설치해서 캡처하는 방법도 있지만, 캡처한 이미지가 가상 컴퓨터 안에 저장되므로 다시 꺼내야 하는 번거로움이 있습니다. 만약 가상 머신 화면 전체를 캡쳐하고 호스트 컴퓨터에서 바로 편집하고 싶다면, Hyper-V에 포함된 캡처 기능을 이용하는 게 편합니다. 캡처는 를 ...
윈도우 서버 2022 / Active Directory / 사용자가 특정 컴퓨터에만 로그온 할 수 있도록 설정하는 방법
도메인 사용자는 도메인에 등록된 모든 컴퓨터에 로그온 할 수 있습니다. 내가 사용하는 컴퓨터가 아니더라도 도메인에 등록된 기기라면 내 계정으로 로그온 할 수 있죠. 만약 사용자가 지정된 컴퓨터에만 로그온 할 수 있도록 하려면, 다음과 같이 합니다. 사용자 계정을 속성을 엽니다. 탭으로 이동합니다. 을 클릭합니다. 를 선택한 다음, 로그온 가능한 컴퓨터 이름을 추가합니다. 이제 사용자가 ...