윈도우 / 명령어 / 네트워크 관련 명령어
ipconfig
개요
ipconfig는 네트워크 설정을 확인하고 관리하는 데 사용되는 Windows 명령줄 도구입니다. 네트워크 인터페이스의 IP 주소, 서브넷 마스크, 기본 게이트웨이 등을 확인하는 데 유용하다.
예제
- 네트워크 어댑터에 대한 기본 정보를 표시합니다.
ipconfig
- DNS 서버, DHCP 서버, 물리적 주소(MAC 주소) 등 네트워크 어댑터에 대한 모든 세부 정보를 표시합니다.
ipconfig /all
- DNS 캐시의 내용을 표시합니다.
ipconfig /displaydns
- DNS 캐시를 지웁니다.
ipconfig /flushdns
ping
개요
목적지에 접속이 가능한지 확인할 수 있습니다. 통신이 되어도 목적지에서 응답을 주지 않을 수 있습니다.
예제
C:\>ping 8.8.8.8

Ping 8.8.8.8 32바이트 데이터 사용:
8.8.8.8의 응답: 바이트=32 시간=34ms TTL=116
8.8.8.8의 응답: 바이트=32 시간=32ms TTL=116
8.8.8.8의 응답: 바이트=32 시간=33ms TTL=116
8.8.8.8의 응답: 바이트=32 시간=32ms TTL=116

8.8.8.8에 대한 Ping 통계:
    패킷: 보냄 = 4, 받음 = 4, 손실 = 0 (0% 손실),
왕복 시간(밀리초):
    최소 = 32ms, 최대 = 34ms, 평균 = 32ms
도움말
C:\>ping /?

사용법: ping [-t] [-a] [-n count] [-l size] [-f] [-i TTL] [-v TOS]
            [-r count] [-s count] [[-j host-list] | [-k host-list]]
            [-w timeout] [-R] [-S srcaddr] [-c compartment] [-p]
            [-4] [-6] target_name

옵션:
    -t             중지될 때까지 지정한 호스트를 ping합니다.
                   통계를 보고 계속하려면 <Ctrl+Break>를 입력합니다.
                   중지하려면 <Ctrl+C>를 입력합니다.
    -a             주소를 호스트 이름으로 확인합니다.
    -n count       보낼 에코 요청의 수입니다.
    -l size        송신 버퍼 크기입니다.
    -f             패킷에 조각화 안 함 플래그를 설정(IPv4에만 해당)합니다.
    -i TTL          Time To Live
    -v TOS         서비스 종류(IPv4에만 해당. 이 설정은 더
                   이상 사용되지 않으며 IP 헤더의 서비스 종류 필드에 영향을
                   주지 않음)입니다.
    -r count       count 홉의 경로를 기록합니다(IPv4에만 해당).
    -s count       count 홉의 타임스탬프(IPv4에만 해당)입니다.
    -j host-list   host-list에 따라 원본 라우팅을 완화합니다(IPv4에만 해당).
    -k host-list   host-list에 따라 원본 라우팅을 강화합니다(IPv4에만 해당).
    -w timeout     각 응답의 대기 시간 제한(밀리초)입니다.
    -R             라우팅 헤더를 사용하여 역방향 라우팅도
                   테스트합니다(IPv6에만 해당).
                   RFC 5095에 따라 이 라우팅 헤더는 사용되지
                   않습니다. 이 헤더를 사용할 경우 일부 시스템에서 에코
                   요청이 삭제될 수 있습니다.
    -S srcaddr     사용할 원본 주소입니다.
    -c compartment 라우팅 컴파트먼트 ID입니다.
    -p             Hyper-V 네트워크 가상화 공급자 주소에 대해 ping을 수행합니다.
    -4             IPv4를 사용합니다.
    -6             IPv6을 사용합니다.
pathping
개요
특정 주소까지의 접속 경로를 파악한 다음 각각의 경로 내에 위치한 라우터에 테스트 패킷을 보내어 응답 속도를 측정하고 네트워크 트래픽을 측정합니다.
예제
C:\>pathping 168.126.63.1

최대 30홉 이상의
kns.kornet.net [168.126.63.1](으)로 가는 경로 추적:
  0  JB-HV-WIN-10-01 [192.168.0.123]
  1  192.168.0.1
  2  121.167.147.254
  3     *        *        *
50초 동안 통계 계산 중...
            여기에 공급      이 노드/링크
홉   RTT    손실/보냄 = Pct  손실/보냄 = Pct  주소
  0                                           JB-HV-WIN-10-01 [192.168.0.123]
                                0/ 100 =  0%   |
  1    1ms     0/ 100 =  0%     0/ 100 =  0%  192.168.0.1
                                0/ 100 =  0%   |
  2    4ms     0/ 100 =  0%     0/ 100 =  0%  121.167.147.254

추적을 완료했습니다.
도움말
C:\>pathping /?

사용법: pathping [-g host-list] [-h maximum_hops] [-i address] [-n]
                [-p period] [-q num_queries] [-w timeout]
                [-4] [-6] target_name

옵션:
    -g host-list     host-list에 따라 원본 라우팅을 완화합니다.
    -h maximum_hops  대상 검색을 위한 최대 홉 수입니다.
    -i address       지정한 원본 주소를 사용합니다.
    -n               주소를 호스트 이름으로 확인하지 않습니다.
    -p period        Ping 간의 대기 기간(밀리초)입니다.
    -q num_queries   홉당 쿼리 수입니다.
    -w timeout       각 응답의 대기 시간 제한(밀리초)입니다.
    -4               IPv4를 사용합니다.
    -6               IPv6을 사용합니다.
nslookup
개요
DNS 레코드를 조회합니다.
예제
C:\>nslookup www.naver.com
서버:    kns.kornet.net
Address:  168.126.63.1

권한 없는 응답:
이름:    www.naver.com.nheos.com
Addresses:  223.130.200.107
          223.130.200.104
Aliases:  www.naver.com
C:\>nslookup -query=mx naver.com
서버:    kns.kornet.net
Address:  168.126.63.1

권한 없는 응답:
naver.com       MX preference = 10, mail exchanger = mx3.naver.com
naver.com       MX preference = 10, mail exchanger = mx1.naver.com
naver.com       MX preference = 10, mail exchanger = mx2.naver.com

mx2.naver.com   internet address = 125.209.238.137
C:\>nslookup -query=spf naver.com
unknown query type: spf
서버:    kns.kornet.net
Address:  168.126.63.1

권한 없는 응답:
이름:    naver.com
Addresses:  223.130.195.200
          223.130.200.107
          223.130.195.95
          223.130.200.104
tracert
개요
목적지까지 경로를 추적합니다.
예제
C:\>tracert 8.8.8.8

최대 30홉 이상의
dns.google [8.8.8.8](으)로 가는 경로 추적:

  1     1 ms     1 ms     1 ms  192.168.0.1
  2     3 ms     5 ms     5 ms  121.167.147.254
  3     *        *        *     요청 시간이 만료되었습니다.
  4     2 ms     1 ms     1 ms  112.189.31.157
  5     7 ms     7 ms     7 ms  112.174.49.169
  6     8 ms     7 ms     8 ms  112.174.84.50
  7    34 ms    34 ms    34 ms  72.14.243.228
  8    34 ms    35 ms    34 ms  142.251.61.119
  9    32 ms    32 ms    32 ms  142.250.214.149
 10    32 ms    32 ms    32 ms  dns.google [8.8.8.8]

추적을 완료했습니다.
도움말
C:\>tracert /?

사용법: tracert [-d] [-h maximum_hops] [-j host-list] [-w timeout]
               [-R] [-S srcaddr] [-4] [-6] target_name

옵션:
    -d                 주소를 호스트 이름으로 확인하지 않습니다.
    -h maximum_hops    대상 검색을 위한 최대 홉 수입니다.
    -j host-list       host-list에 따라 원본 라우팅을 완화합니다(IPv4에만 해당).
    -w timeout         각 응답의 대기 시간 제한(밀리초)입니다.
    -R                 왕복 경로를 추적합니다(IPv6에만 해당).
    -S srcaddr         사용할 원본 주소입니다(IPv6에만 해당).
    -4                 IPv4를 사용합니다.
    -6                 IPv6을 사용합니다.
getmac
개요
맥 주소를 출력합니다.
예제
C:\>getmac

물리적 주소         전송 이름
=================== ==========================================================
00-15-5D-00-C9-0C   \Device\Tcpip_{B0D79265-F27E-451D-B3AA-B1871DAD6238}
도움말
C:\>getmac /?

GETMAC [/S system [/U username [/P [password]]]] [/FO format] [/NH] [/V]

설명:
    이 도구는 관리자가 시스템에 있는 네트워크 어댑터의
    MAC 주소를 표시할 수 있도록 합니다.

매개 변수 목록:
    /S     system            연결할 원격 시스템을 지정합니다.

    /U     [domain\]user     명령을 실행할 사용자 컨텍스트를
                             지정합니다.

    /P     [password]        제공된 사용자 컨텍스트에 대한 암호를 지정합니다.
                             생략된 경우 입력하도록 묻습니다.

    /FO    형식            출력이 표시될 형식을 지정합니다.
                             유효한 값: "TABLE", "LIST", "CSV".

    /NH                      출력에 "열 머리글"이 표시되지 않도록 지정합니다.
                             TABLE 및 CSV 형식에만 유효합니다.

    /V                       자세한 정보를 출력하도록 지정합니다.

    /?                       이 도움말 메시지를 표시합니다.

예:
    GETMAC /?
    GETMAC /FO csv
    GETMAC /S system /NH /V
    GETMAC /S system /U user
    GETMAC /S system /U domain\user /P password /FO list /V
    GETMAC /S system /U domain\user /P password /FO table /NH
MAC : Media Access Control
netstat
개요
netstat는 네트워크 연결, 라우팅 테이블, 네트워크 인터페이스 통계 등을 표시하는 명령줄 도구입니다. 시스템의 네트워크 상태를 확인하고 문제를 해결하는 데 유용합니다.
주요 옵션
| 옵션 | 내용 |
|---|---|
| -a | 모든 연결 및 수신 대기 포트를 표시 |
| -b | 각 연결 또는 수신 대기 포트 생성과 관련된 실행 파일을 표시 |
| -e | 이더넷 통계를 표시 |
| -f | 외부 주소의 FQDN(정규화된 도메인 이름)을 표시 |
| -i | TCP 연결이 현재 상태로 지속된 시간을 표시 |
| -n | 주소 및 포트 번호를 숫자 형식으로 표시 |
| -o | 각 연결의 소유자 프로세스 ID를 표시 |
| -p | 특정 프로토콜(TCP, UDP 등)의 연결만 표시 |
| -q | 모든 연결, 수신 대기 포트 및 바인딩된 비수신 대기 TCP 포트를 표시 |
| -r | 라우팅 테이블을 표시 |
| -s | 프로토콜별 통계를 표시 |
| -t | 현재 연결 오프로드 상태를 표시 |
| -x | 현재 연결 오프로드 상태를 표시 |
| -y | 모든 연결에 대한 TCP 연결 템플릿을 표시 |
| interval | 다음 화면으로 이동하기 전에 지정한 시간(초) 동안 선택한 통계를 다시 표시 |
예제
- 모든 연결을 숫자로 표시하고 PID를 포함하여 출력합니다.
netstat -ano
- 443 포트에 대하여만 출력합니다.
netstat -ano | findstr :443
netsh
개요
netsh는 Windows 운영 체제에서 네트워크 설정을 구성하고 관리할 수 있는 명령줄 유틸리티입니다. netsh를 통해 네트워크 인터페이스, 방화벽, 라우팅, 프록시 설정 등 다양한 네트워크 관련 설정을 제어할 수 있습니다.
도움말
C:\>netsh ?

Usage: netsh [-a AliasFile] [-c Context] [-r RemoteMachine] [-u [DomainName\]UserName] [-p Password | *]
             [Command | -f ScriptFile]

The following commands are available:

Commands in this context:
?              - Displays a list of commands.
add            - Adds a configuration entry to a list of entries.
advfirewall    - Changes to the `netsh advfirewall' context.
branchcache    - Changes to the `netsh branchcache' context.
bridge         - Changes to the `netsh bridge' context.
delete         - Deletes a configuration entry from a list of entries.
dhcpclient     - Changes to the `netsh dhcpclient' context.
dnsclient      - Changes to the `netsh dnsclient' context.
dump           - Displays a configuration script.
exec           - Runs a script file.
firewall       - Changes to the `netsh firewall' context.
help           - Displays a list of commands.
http           - Changes to the `netsh http' context.
interface      - Changes to the `netsh interface' context.
ipsec          - Changes to the `netsh ipsec' context.
lan            - Changes to the `netsh lan' context.
mbn            - Changes to the `netsh mbn' context.
namespace      - Changes to the `netsh namespace' context.
netio          - Changes to the `netsh netio' context.
nlm            - Changes to the `netsh nlm' context.
ras            - Changes to the `netsh ras' context.
rpc            - Changes to the `netsh rpc' context.
set            - Updates configuration settings.
show           - Displays information.
trace          - Changes to the `netsh trace' context.
wcn            - Changes to the `netsh wcn' context.
wfp            - Changes to the `netsh wfp' context.
winhttp        - Changes to the `netsh winhttp' context.
winsock        - Changes to the `netsh winsock' context.
wlan           - Changes to the `netsh wlan' context.

The following sub-contexts are available:
 advfirewall branchcache bridge dhcpclient dnsclient firewall http interface ipsec lan mbn namespace netio nlm ras rpc trace wcn wfp winhttp winsock wlan

To view help for a command, type the command, followed by a space, and then
 type ?.
윈도우 11 / 디스플레이 / 화면 배율, 해상도, 새로 고침 빈도(모니터 주사율) 설정하는 방법
화면 배율은 화면에 표시되는 텍스트, 아이콘 및 기타 UI 요소의 크기를 조정하는 설정입니다. 배율을 조정하면 해상도는 동일하게 유지되지만, 디스플레이에 표시되는 내용의 크기가 변경됩니다. 화면 해상도는 화면에 표시되는 픽셀의 수를 나타냅니다. 가로 픽셀 수 × 세로 픽셀 수 형식으로 표현되며, 해상도가 높을수록 더 많은 픽셀이 사용되어 화면이 더 세밀하고 선명하게 보입니다. 새로 고침 ...
윈도우 10 / 원격 데스크톱 연결을 위한 절전 모드 해제 설정
원격으로 윈도우 10 컴퓨터에 접속하는 가장 간단한 방법은 원격 데스크톱을 사용하는 겁니다. 특별히 설치할 것도 없고, 설정만 약간 변경해주면 됩니다. 원격 데스크톱 연결 허용은 에 들어간 다음... 를 켜면 됩니다. 그런데, 컴퓨터가 절전 모드라면 원격 접속이 되지 않습니다. 그래서 컴퓨터를 사용하지 않아도 절전 모드로 들어가지 않게 설정을 ...
윈도우 11은 모바일 기기에서의 사용 편의성을 높였다고 한다. 다시 말하면 PC에서의 사용 편의성이 떨어졌다는 뜻. 여러 가지 개선이 있다고는 하지만 불편한 것도 많아졌다. 그 중 하나가 작업 표시줄 아이콘이 가운데에 있는 것. 윈도우 10에서는 작업 표시줄 아이콘이 왼쪽에 붙어 있었는데, 윈도우 11은 가운데에 모여있다. 모양은 좋은 듯 하지만 자꾸 마우스를 왼쪽으로 ...
파일 탐색기에는 정렬과 분류 기능이 있습니다. 정렬은 목록에 표시된 파일·폴더의 순서를 바꾸는 기능이고, 분류는 그룹화하는 기능입니다. 예를 들어 분류 기준을 수정한 날짜, 정렬 기준을 이름으로 하면, 날짜 기준으로 그룹화되고 그 안에서 이름을 기준으로 정렬합니다. 만약 분류가 불편하다면 다음과 같은 방법으로 해제할 수 있습니다.
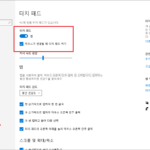
노트북에 키보드와 마우스를 연결하고 사용할 때, 터치 패드가 작동하면 불편할 수 있다. 노트북에서 펑션 키를 제공하면 그 키로 비활성화하면 되고, 그렇지 않다면 설정에서 끌 수 있다. 설정을 연다.(단축키는 WIN+I) 를 클릭한다. 왼쪽에서 를 클릭하고, 오른쪽에서 설정한다. 터치 패드 밑에 있는 토글 버튼으로 켜거나 끌 수 있다. 켠 상태에서 의 ...
윈도우 11 / 프로그램 시작 화면 고정 제거, 작업 표시줄 고정 제거
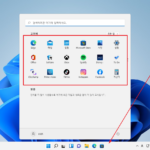
윈도우 11에서 시작 아이콘을 클릭했을 때 나오는 창을 시작 화면, 밑에 아이콘들이 모여있는 바를 작업 표시줄이라고 한다. 프로그램을 시작 화면에 고정을 시키면 아래 이미지에서 빨간 박스 안에 들어간다. 프로그램 아이콘을 시작 화면에 고정하고 제거하는 방법, 작업 표시줄에 고정하고 제거하는 방법을 알아보자. 시작 화면에 고정하고 제거하는 방법 프로그램 아이콘에 마우스를 올리고 마우스 우클릭한다. 팝업 메뉴에서 ...
윈도우 11 / 압축 하기, 압축 풀기 - Zip, 7z, TAR
꽤 오래전에는 윈도우에 압축 프로그램이 없었습니다. 압축 만들고 해제하기 위해서는 별도의 프로그램을 설치해야 했습니다. 하지만 지금은 윈도우에 Zip 형식, 7z 형식, TAR 형식으로 압축하고 해제하는 기능이 포함되어 있어, 별도의 프로그램 설치 필요 없이 작업할 수 있습니다. 압축 하기 압축을 하고 싶다면, 파일 또는 폴더를 선택하고 마우스 우클릭합니다. 에서 원하는 형식을 클릭하면... 우클릭 했던 ...
글꼴을 설치 파일로 받은 경우 글꼴을 실행 가능한 설치 파일로 받았다면, 그 파일을 실행시키면 글꼴이 설치됩니다. 삭제는 에서 할 수 있습니다. 글꼴을 글꼴 파일로 받은 경우 글꼴 설치 TTF, OTF 같은 글꼴 파일로 받았다면 설치 방법은 두 가지입니다. 첫 번째 방법은 마우스 우클릭 한 후 를 클릭하는 것입니다. 윈도우 ...
윈도우 10 / 프로그램 시작 화면에 고정하는 방법, 작업 표시줄에 고정하는 방법
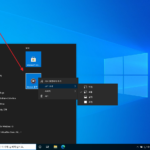
윈도우 10에 소프트웨어를 설치하면 대부분 시작 메뉴에 등록됩니다. 그런데 시작 메뉴는 가나다순으로 프로그램 목록이 나와서 사용이 불편합니다. 자주 사용하는 프로그램이 밑에 있을 수도 있으니까요. 자주 사용하는 프로그램에 접근하기 쉽게 하는 방법은 두 가지가 있습니다. 하나는 시작 화면에 고정하는 것이고, 또 하나는 작업 표시줄에 고정하는 것입니다. 시작 화면에 고정하는 방법 프로그램에 마우스를 올리고 우클릭합니다. 팝업 ...

윈도우 11 / Micorosft Teams / 삭제 또는 비활성화 하는 방법
윈도우 11을 설치하면 Micorosft Teams가 자동으로 설치된다. 마이크로소프트에서 제공하는 메신저 프로그램으로, 마이크로소프트 계정이 있으면 사용할 수 있다. 외국에서는 사용자가 많아지고 있다는데, 국내에서는 모르는 사람도 많고, 안다 해도 사용하는 사람이 별로 없는 듯 하다. 윈도우에 끼워 넣기 시작했으니, 앞으로는 많아질려나? 이 Microsoft Teams는 개인용으로, 기업에서 사용하는 Teams와는 좀 다르다. 기업용 팀즈를 설치하면 두 개의 ...