윈도우 서버 2022 / IIS / 인터넷 정보 서비스 기능 추가하는 방법
- [서버 관리자]에서 [관리 - 역할 및 기능 추가]를 클릭한다.
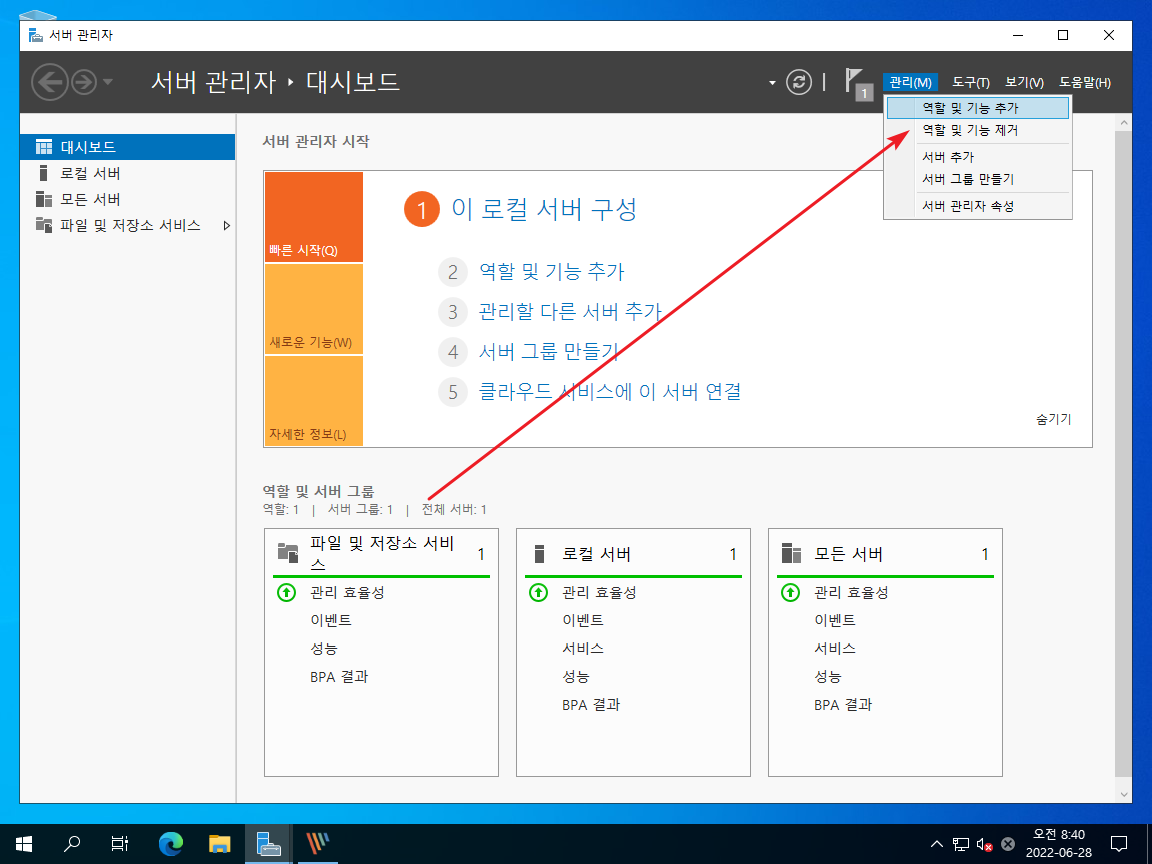
- [서버 역할]에서 [웹 서버(IIS)]에 체크한다.
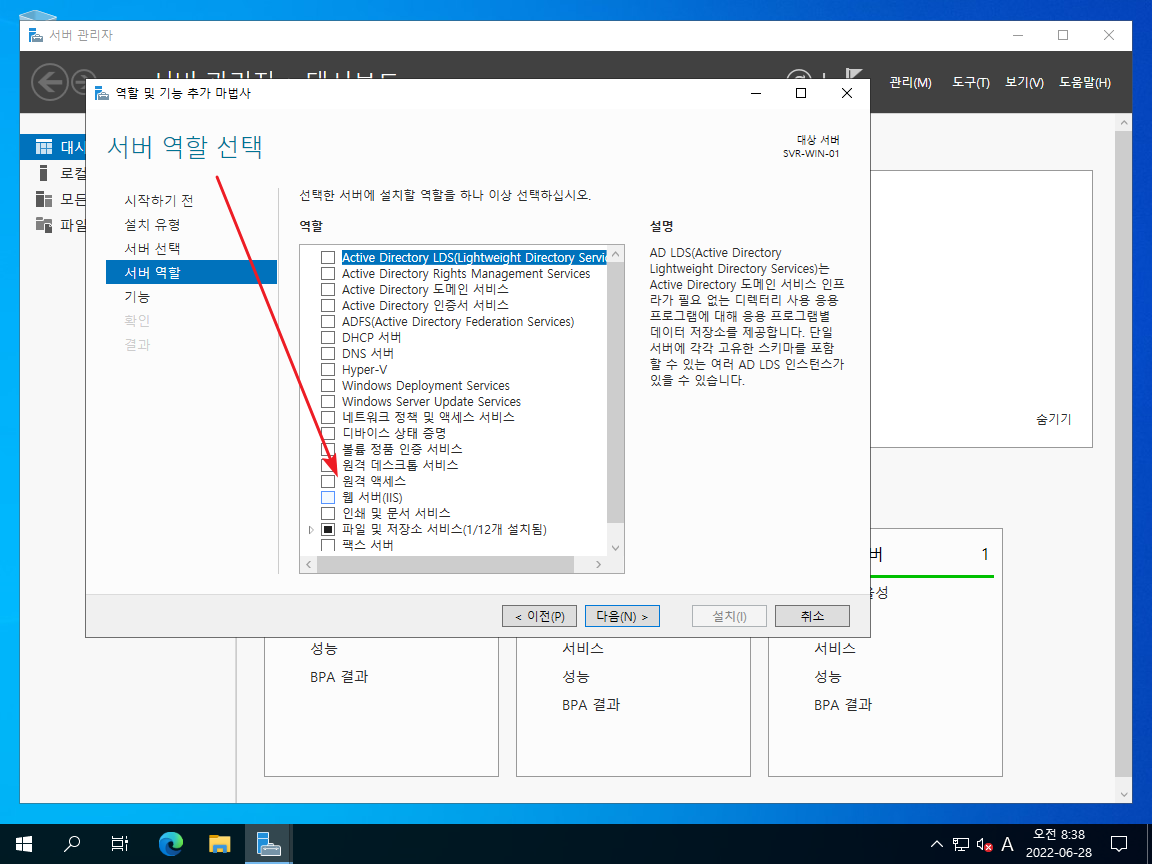
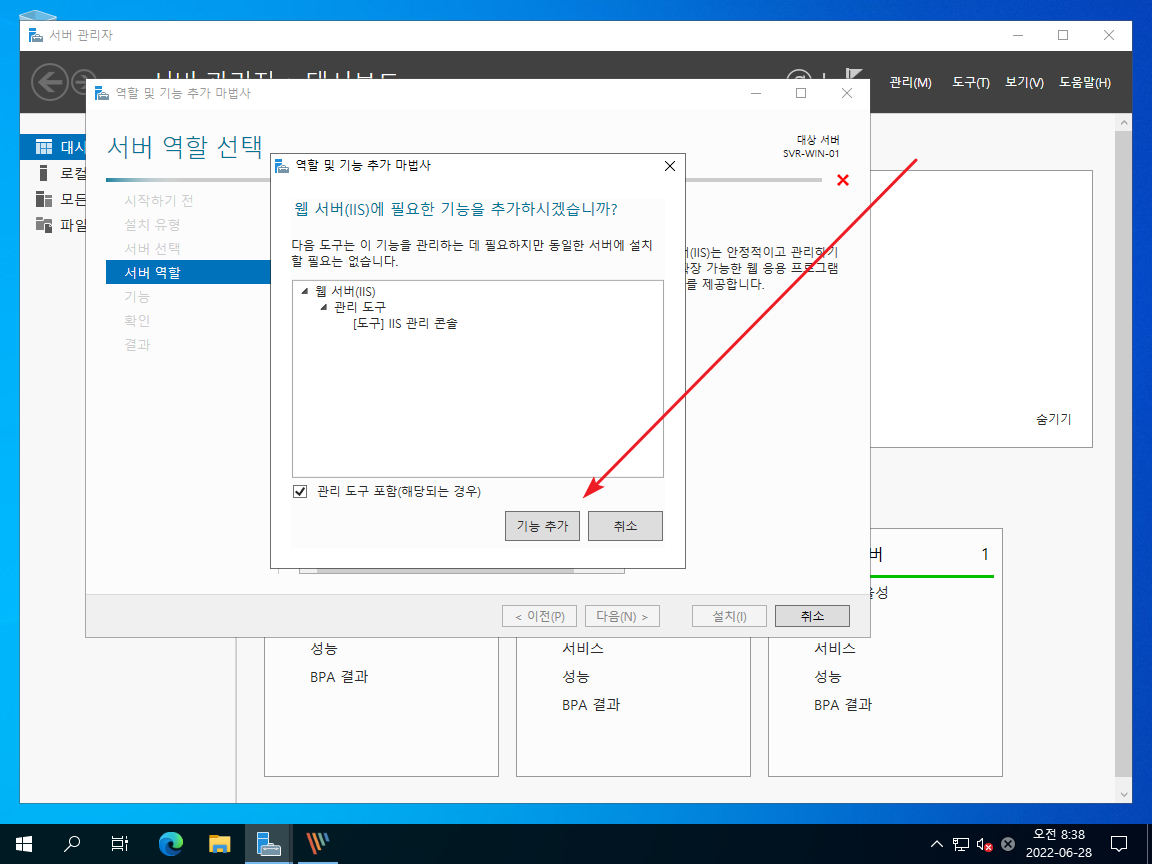
- [기능 추가]를 클릭한다.
- [다음]을 클릭한다.
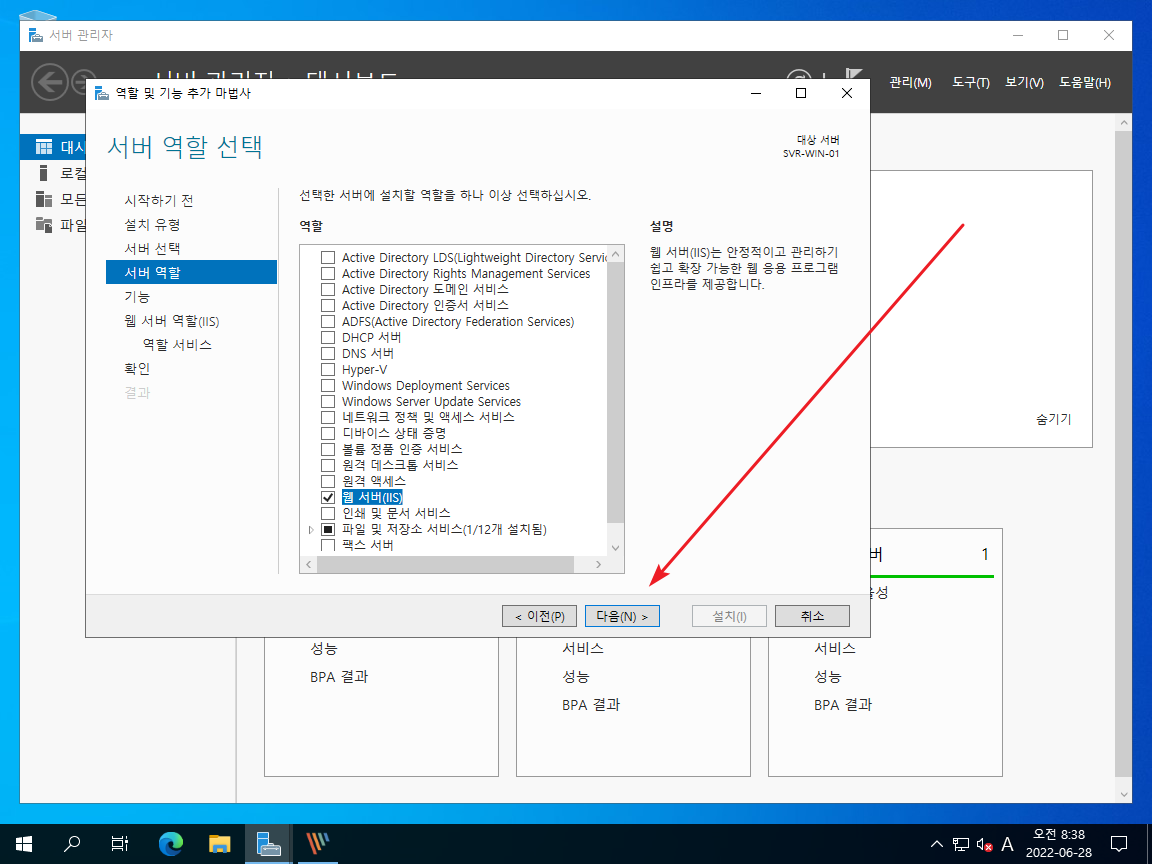
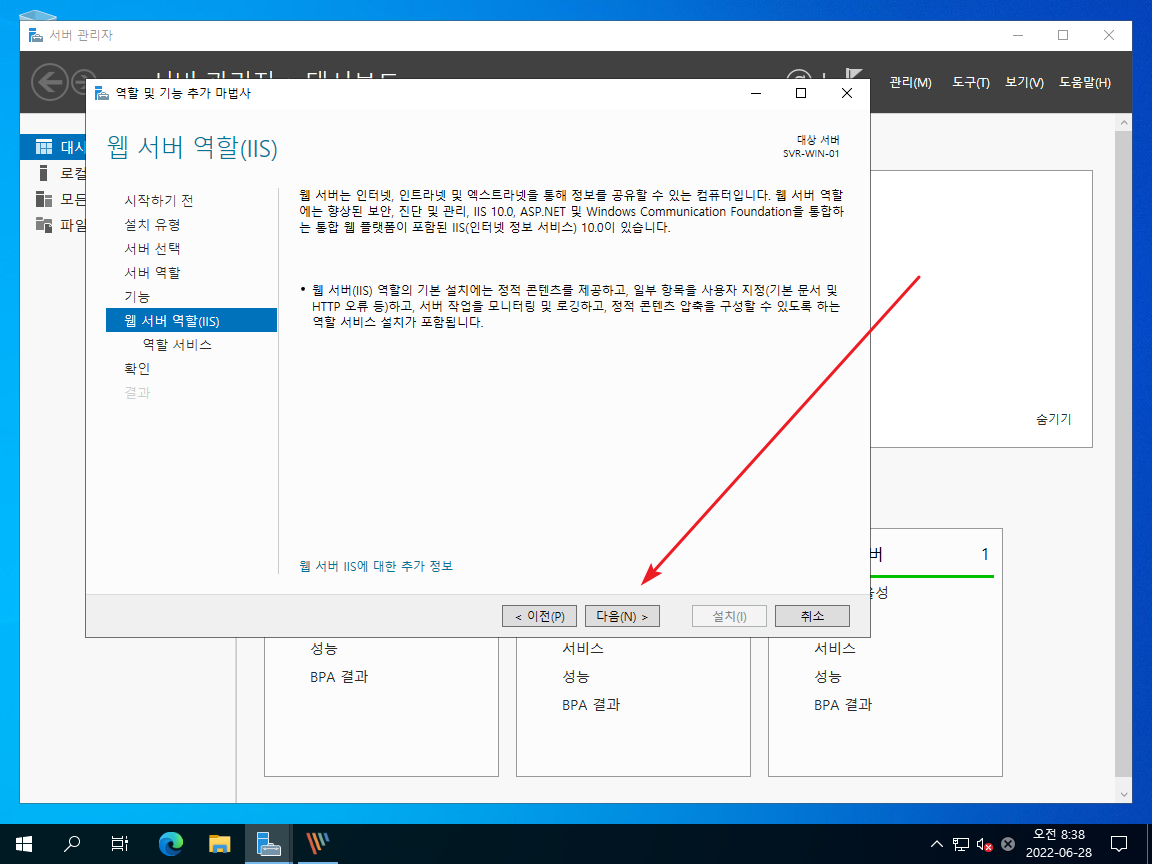
- [다음]을 클릭한다.
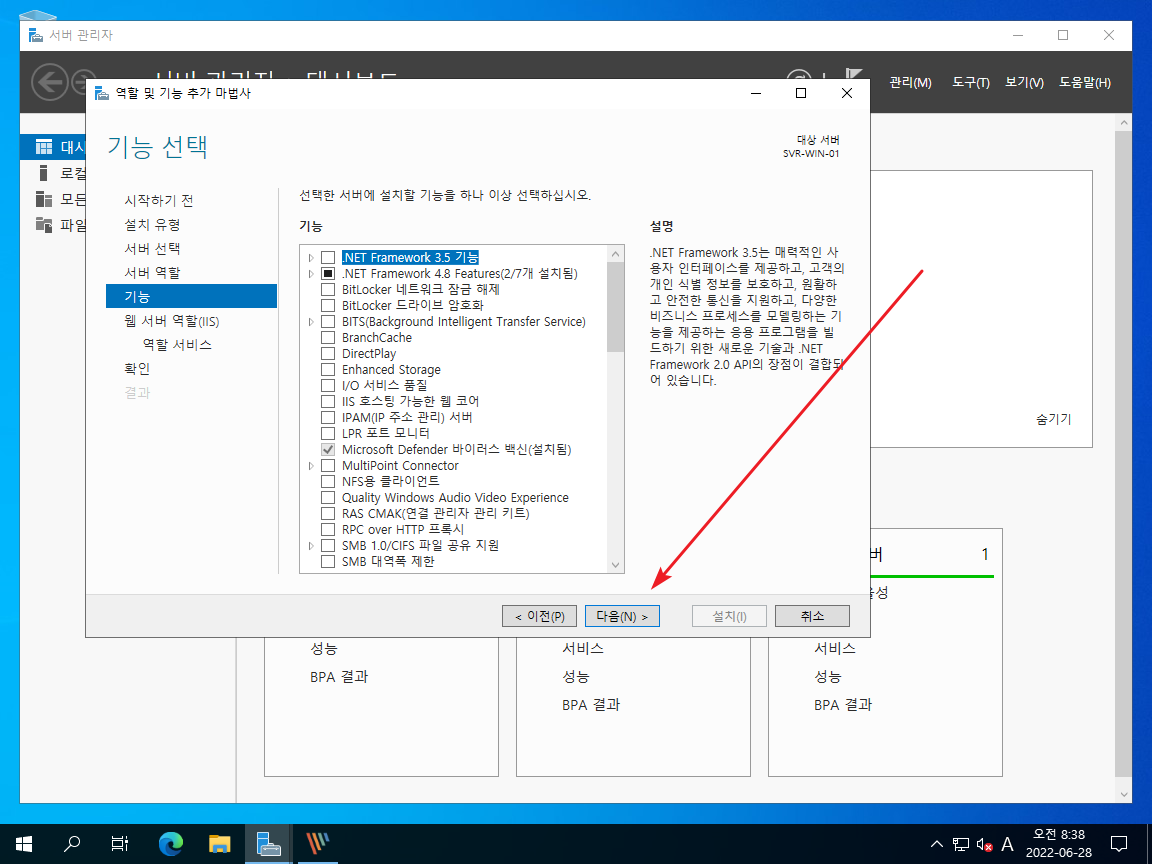
- [다음]을 클릭한다.
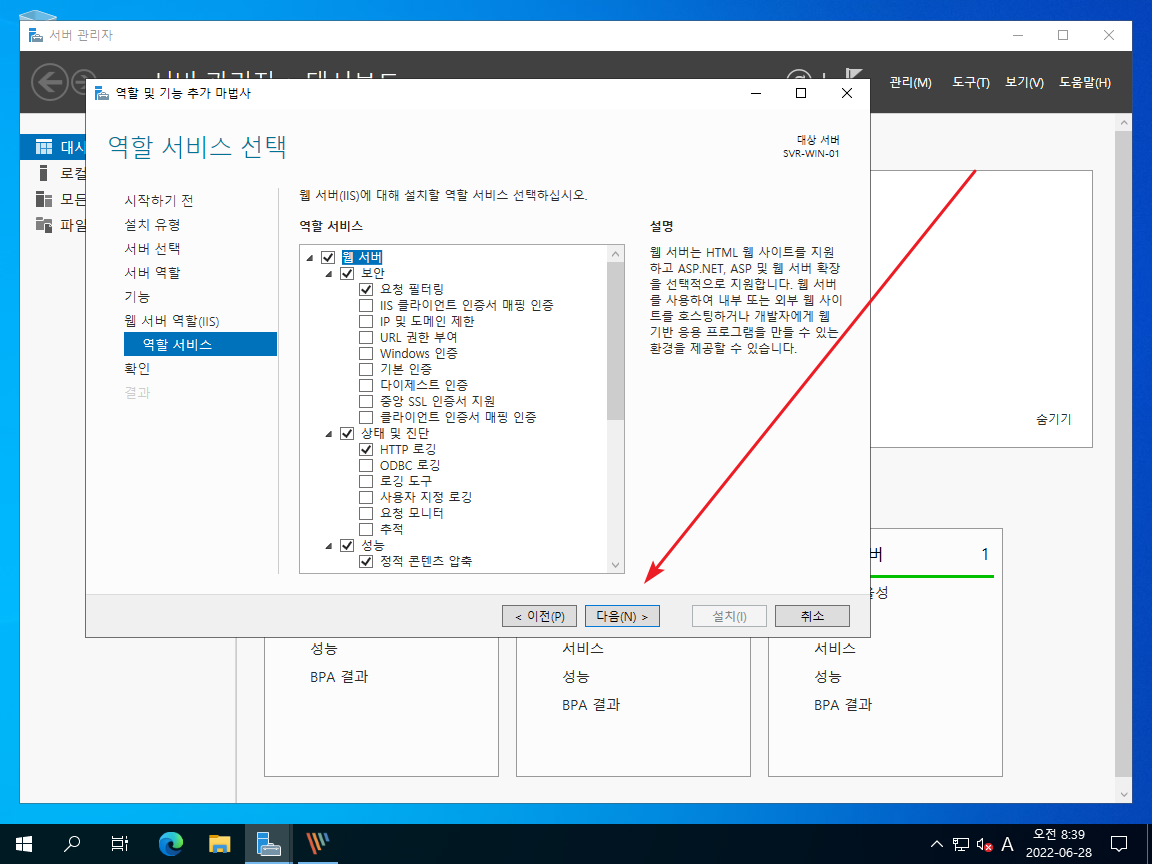
- 역할을 적절히 선택한 후 [다음]을 클릭한다.
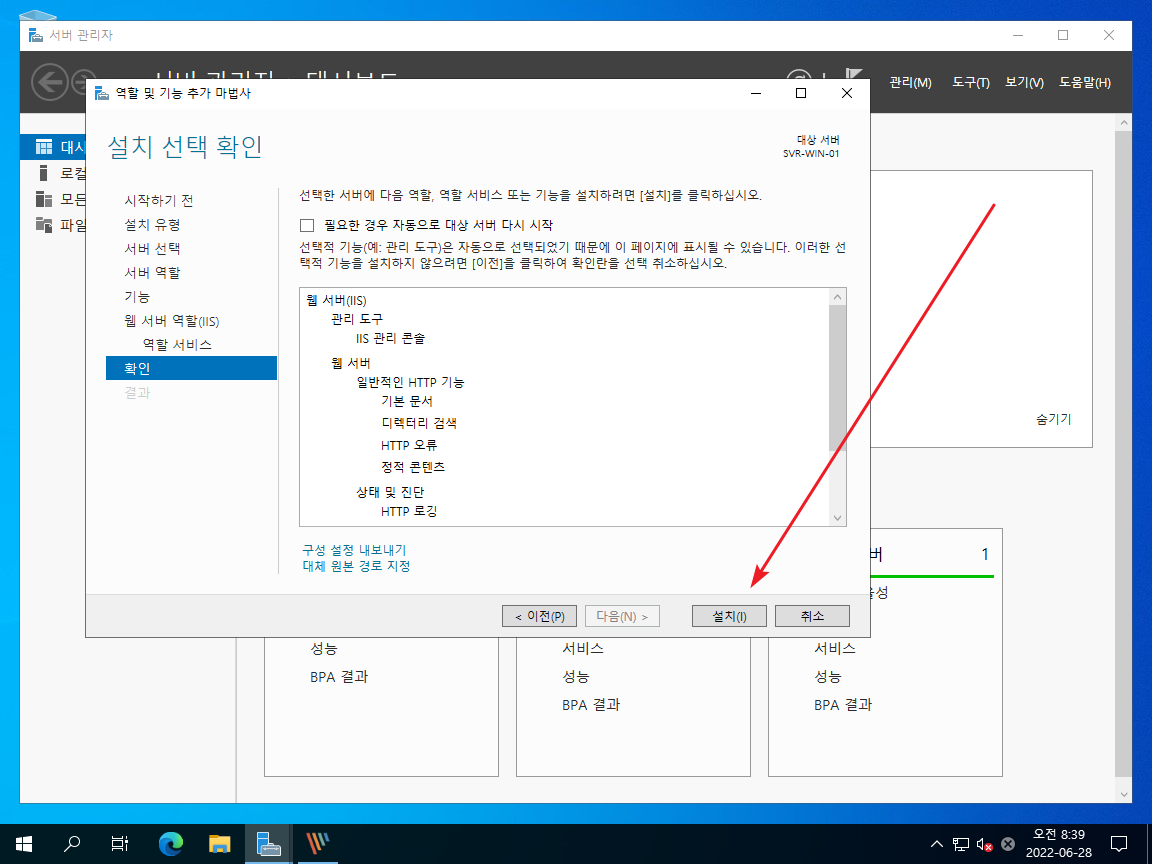
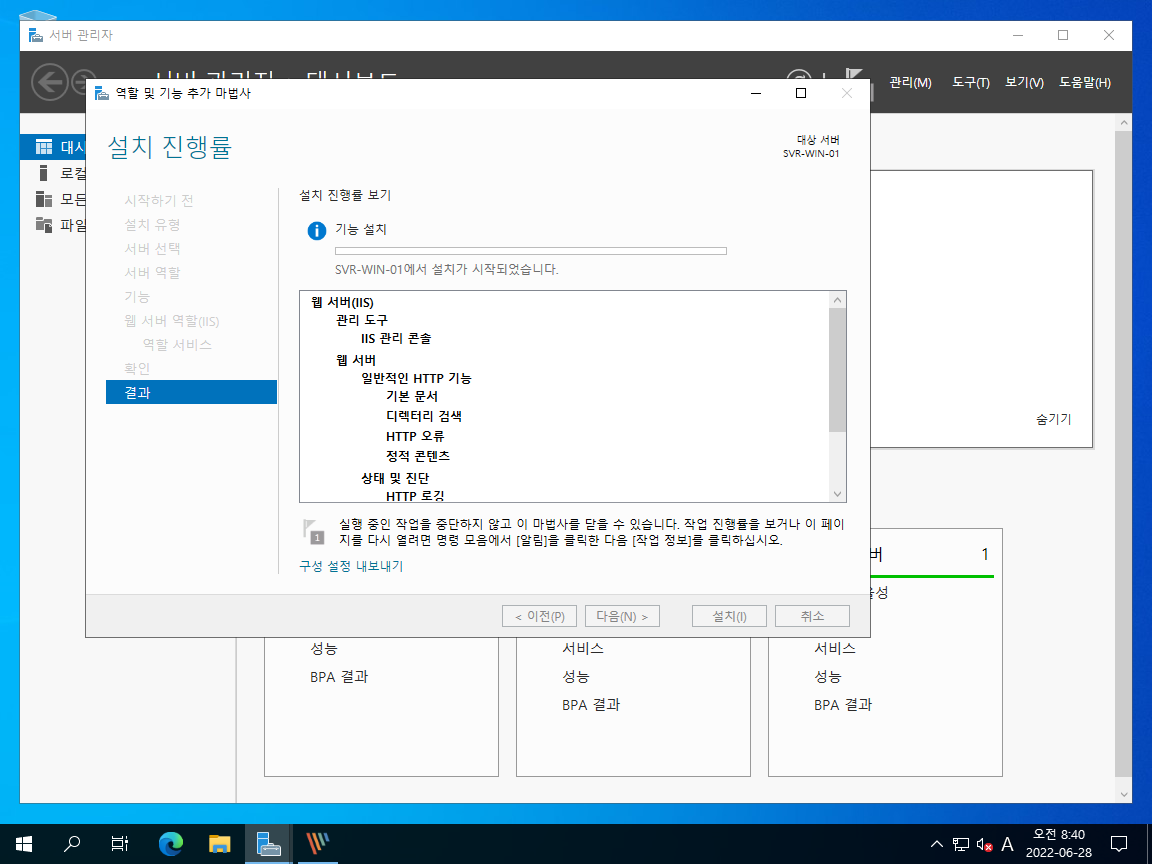
- [설치]를 클릭하고...
- 잠시 기다리면...
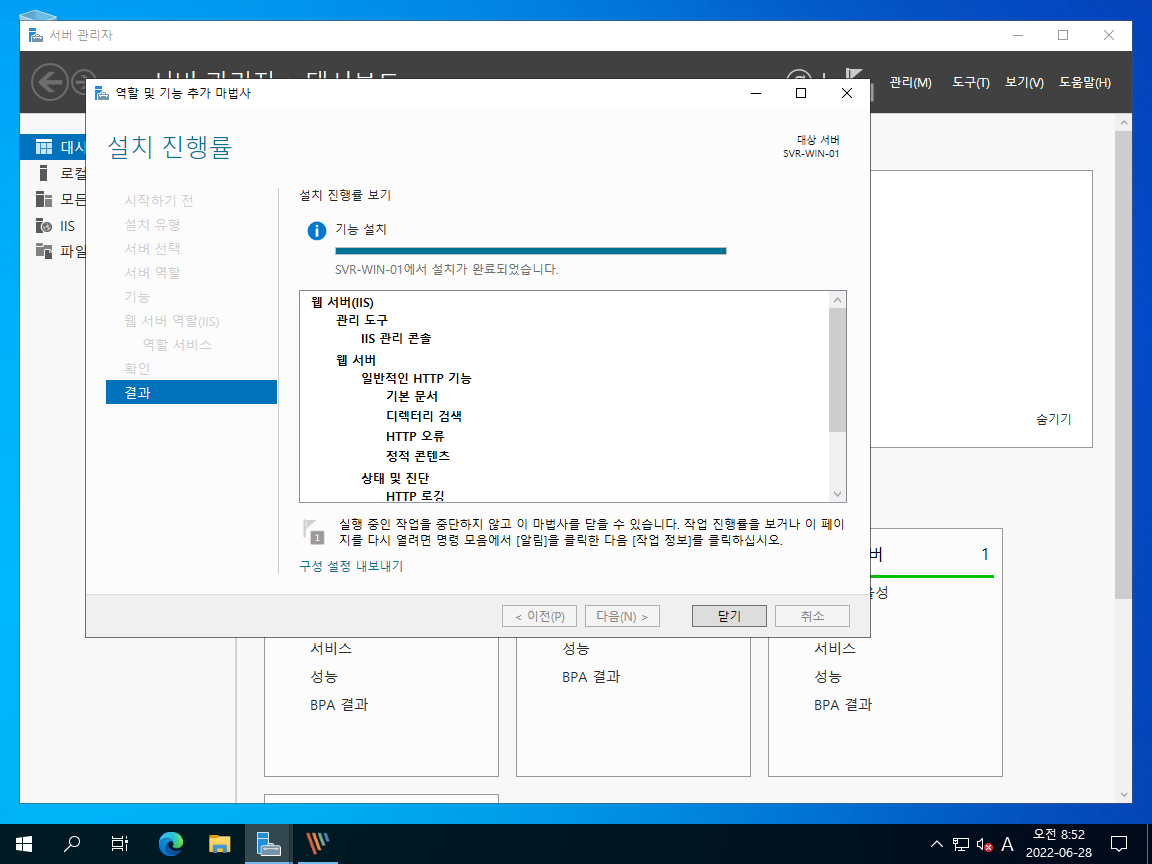
- 기능 추가가 완료된다.
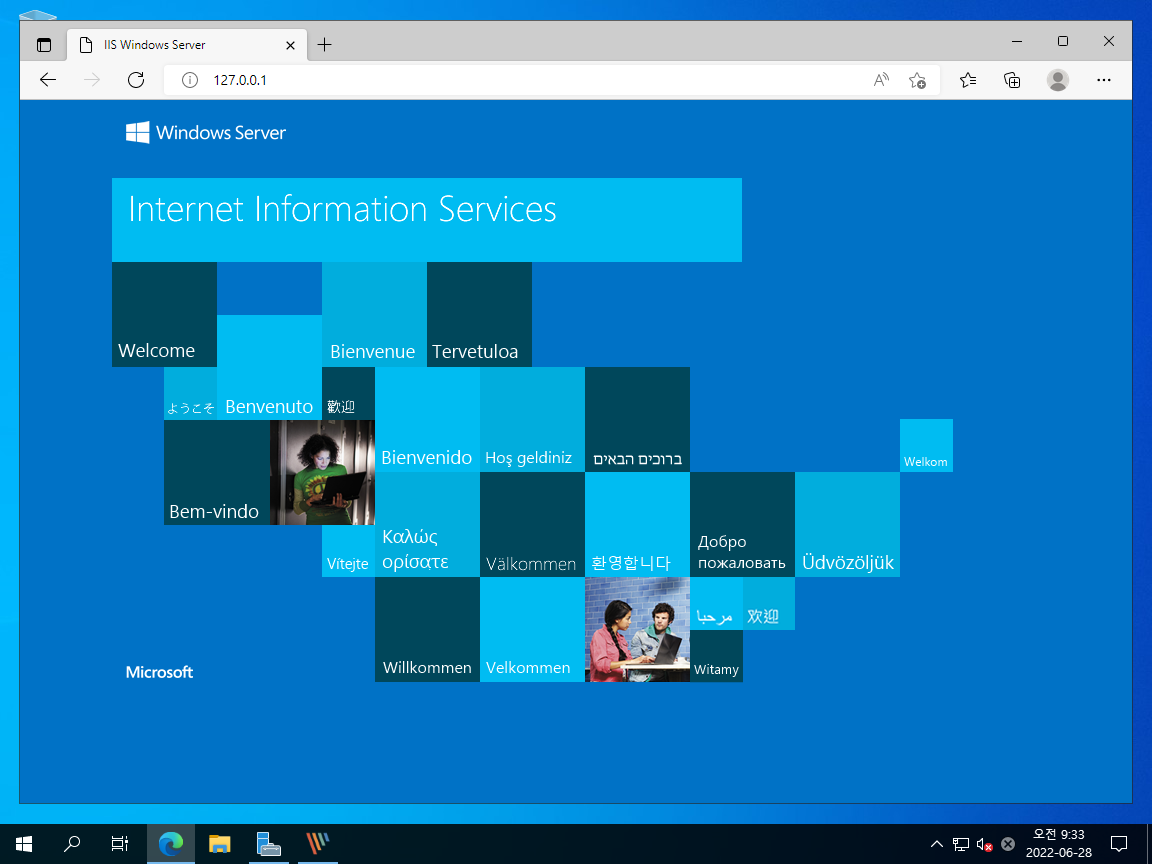
- 서버 IP 또는 127.0.0.1 또는 localhost로 접속했을 때 아래와 같이 나오면 정상적으로 작동하는 것이다.
윈도우 서버 2022 / Active Directory / 그룹 정책
Active Directory의 그룹 정책(Group Policy)은 Microsoft의 Windows Server 환경에서 중앙 집중식으로 네트워크의 사용자 및 컴퓨터 설정을 관리하는 기능입니다. 그룹 정책을 사용하면 관리자는 조직의 IT 인프라를 효율적으로 제어하고, 보안 설정을 일관되게 적용하며, 사용자 경험을 표준화할 수 있습니다.
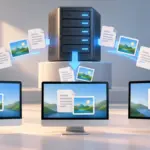
윈도우 서버 2022 / Active Directory / 그룹 정책 / 파일 배포
그룹 정책으로 파일을 배포할 수 있습니다. 파일 배포는 컴퓨터 구성, 사용자 구성 두 가지로 모두 가능합니다. 컴퓨터에 파일을 배포한다면 컴퓨터 구성을, 사용자에 파일을 배포한다면 사용자 구성을 사용합니다.
윈도우 서버 2022 / PowerShell / 사용자 관리, 그룹 관리
사용자 관리 사용자 조회 https://learn.microsoft.com/ko-kr/powershell/module/microsoft.powershell.localaccounts/get-localuser 사용자 목록 조회 PS C:\> Get-LocalUser Name Enabled Description ---- ------- ----------- Administrator True 컴퓨터 도메인을 ...
윈도우 서버 2022 / KMS(키 관리 서비스) 정품 인증 호스트를 만드는 방법
Windows Server 2022에서 KMS(키 관리 서비스) 정품 인증 호스트를 만드는 방법을 요약한다. Active Directory 도메인 컨트롤러에서 작업함을 가정한다. 볼륨 정품 인증 서비스 역할 추가 실행 역할 추가 재부팅 필요 없음 볼륨 정품 인증 도구 구성 를 실행 정품 인증 유형을 로 ...
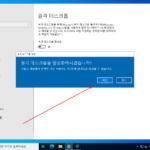
윈도우 서버 2022 / 원격 데스크톱 연결 허용하는 방법
윈도우 서버를 원격으로 관리하기 위한 가장 편한 방법은 원격 데스크톱을 사용하는 것이다. 기본 설정은 연결을 허용하지 않는 것이므로, 사용하기 위해서는 설정을 변경해야 한다. 방법 1 Windows 설정을 연다. 을 클릭한다. 왼쪽 메뉴에서 을 클릭하고, 오른쪽에서 토글 버튼을 클릭한다. 을 클릭하면 설정이 끝난다. 관리자 계정 외에 접속을 허용할 사용자를 추가하고 싶다면 [이 PC를 원격에서 액세스할 수 ...
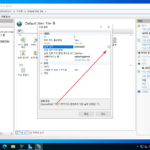
윈도우 서버 2022 / IIS / 홈페이지 로컬 경로 변경하는 방법
IIS를 설치하면 기본 웹사이트가 생성되는데, 그 웹사이트에서 보여질 파일들의 위치는 C:\inetpub\wwwroot 이다. C 드라이브는 운영체제가 설치된 드라이브로, 만약 운영체제를 D 드라이브에 설치했다면 D:\inetpub\wwwroot 가 기본 경로이다. 이 경로의 변경은 IIS 관리자에서 한다. 또는... 에서 IIS(인터넷 정보 서비스) 관리자를 연다. 서버를 확장하고 Default Web Site를 선택한다. 오른쪽에 있는 을 클릭한다. 을 클릭하여 ...
윈도우 서버 2022 / PowerShell / 방화벽 관리
방화벽 사용 여부 설정 방화벽을 사용합니다. Set-NetFirewallProfile -Profile Domain,Public,Private -Enabled True 방화벽을 사용하지 않습니다. Set-NetFirewallProfile -Profile Domain,Public,Private -Enabled False 방화벽 규칙 만들기 인바운드 규칙 만들기 이름이 TCP 60001이고, 60001 포트로의 인바운드를 허용하는 규칙을 만듭니다. New-NetFirewallRule -DisplayName 'TCP 60001' -Direction Inbound -LocalPort 60001 -Protocol TCP -Action Allow 이름이 TCP 60002이고, 60002 포트로의 인바운드를 막는 규칙을 만듭니다. New-NetFirewallRule -DisplayName 'TCP 60002' -Direction ...
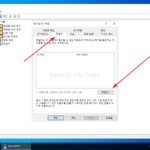
윈도우 서버 2022 / DNS / 전달자, 조건부 전달자
전달자 전달자는 DNS 서버에 존재하지 않는 도메인을 조회할 때 어떤 네임 서버로 보낼지를 정하는 기능이다. 서버를 선택하고 마우스 우클릭한다. 을 클릭한다. 탭으로 이동한다. 을 클릭한다. IP 주소 등을 입력하고 엔터키를 누르면 추가된다. 여러 개를 등록하고 를 클릭하여 우선 순위를 정할 수 있다. 조건부 전달자 조건부 전달자는 특정 조건에 맞을 경우에 어떤 네임 서버로 보낼지를 정하는 기능이다. [조건부 ...
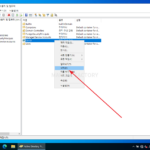
윈도우 서버 2022 / Active Directory / 조직 구성 단위(OU, Organizational Unit) 관리
액티브 디렉토리에서 조직 구성 단위(OU, Organizational Unit)는 사용자, 그룹, 컴퓨터 등을 포함하는 컨테이너이다. 그룹 정책 구성을 위한 최소의 단위이다. 조직 구성 단위 만들기 를 실행한다. 도메인을 선택하고, 오른쪽 창에서 마우스 우클릭 한 후 를 클릭한다. 이름을 입력하고 을 클릭하면... [실수로 삭제되지 않도록 ...
윈도우 서버 2022 / Active Directory / 사용자 관리 / GUI
사용자 만들기 Active Directory 사용자 및 컴퓨터를 연다. 적당한 조직 구성 단위를 선택한다. 마우스 우클릭 후 를 클릭한다. 전체 이름, 사용자 로그온 이름 등을 입력한다. 을 클릭한다. 암호를 입력하고 옵션을 적절히 선택한다. 을 클릭한다. 을 클릭하면... 사용자가 만들어진다. 사용자 수정하기 사용자를 선택하고 마우스 우클릭한다. 을 클릭한다. 정보를 추가하거나 수정한다. 사용자 삭제하기 사용자 선택 후 마우스 우클릭한다. 를 클릭한다. 를 클릭하면 사용자가 삭제된다. 조직 구성 단위 ...