Windows Server 2025 / Criar uma GPO e vinculá-la a uma OU
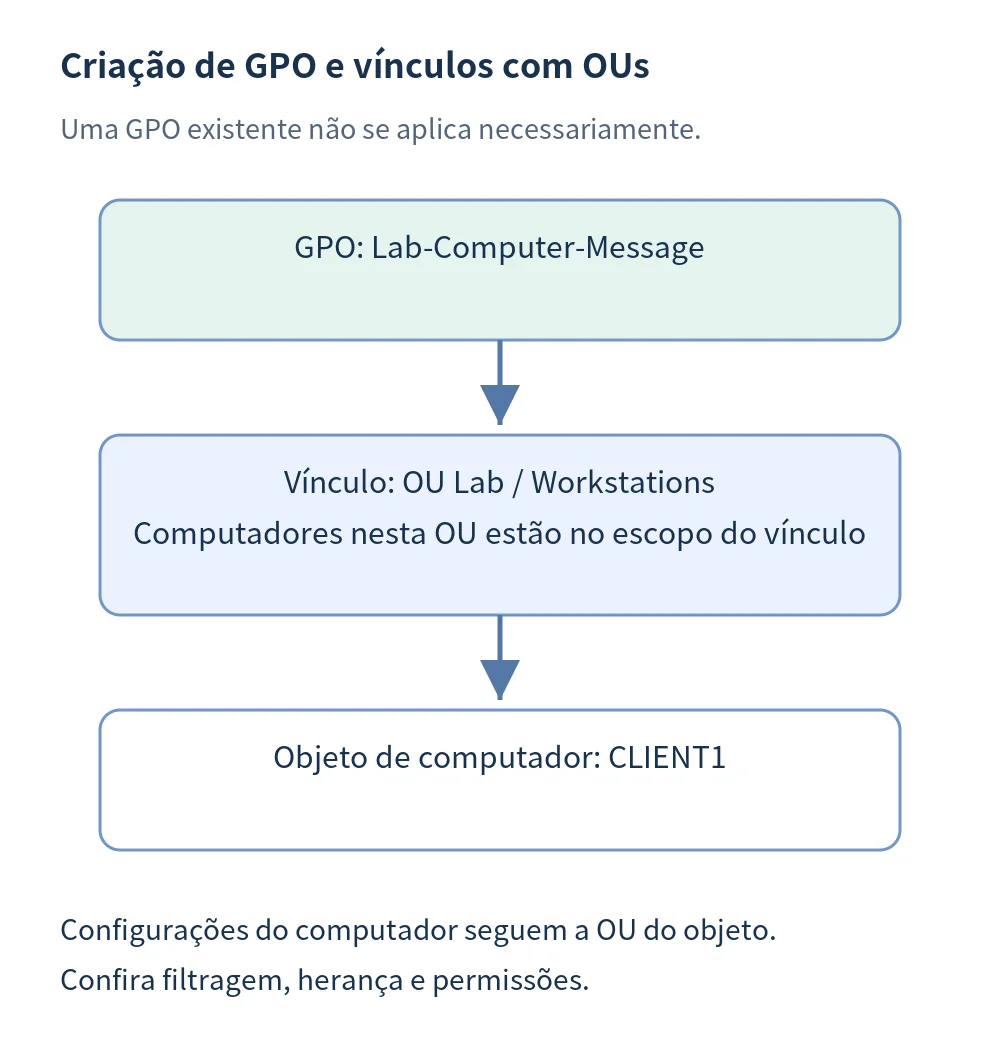
Um Objeto de Política de Grupo (Group Policy Object, GPO) reúne configurações para usuários e computadores. No Active Directory (AD), um vínculo com um site, domínio ou unidade organizacional (OU) define onde a GPO pode ser aplicada. As configurações do computador dependem da localização do objeto de computador e das demais condições de aplicação, não da OU do usuário que faz login.
Limite o teste ao computador planejado
O CLIENT1 deve pertencer a ad.example.test, e seu objeto deve estar em Lab\Workstations. Não faça o teste na Política de Domínio Padrão nem na OU Domain Controllers. Para avaliar uma configuração de computador, a conta padrão labuser1 pode permanecer em LabUsers.
Abra o Console de Gerenciamento de Política de Grupo (GPMC) com gpmc.msc no DC1 ou em um computador com RSAT. São necessários direitos para criar, editar e vincular GPOs. Reserve essas ações para uma conta privilegiada e consulte os conceitos de Política de Grupo da Microsoft.
Get-ADComputer -Identity 'CLIENT1' | Select-Object Name,DistinguishedNameCrie e vincule a GPO à OU Workstations
- No GPMC, expanda a floresta e o domínio ad.example.test até Lab → Workstations.
- Na OU Workstations, escolha Criar um GPO neste domínio e vinculá-lo aqui.
- Dê à GPO o nome Lab-Computer-Message.
- Na guia Escopo, confirme o vínculo na OU Workstations e seu estado habilitado. Não altere a imposição do vínculo (Enforced) nem o filtro WMI neste primeiro teste.
- Mantenha a filtragem de segurança padrão no primeiro teste e salve a GPO.
Uma GPO listada em Objetos de Política de Grupo não está necessariamente vinculada a essa OU. A mesma GPO pode ter vários vínculos; confira os outros usos antes de editá-la. Consulte a documentação sobre vínculos de GPO.
Configure uma mensagem de logon de computador visível
Use uma mensagem de teste neutra, sem enfraquecer a segurança nem apresentá-la como aviso legal da organização.
- Edite Lab-Computer-Message em Configuração do Computador → Políticas → Configurações do Windows → Configurações de Segurança → Políticas Locais → Opções de Segurança.
- Em Logon interativo: título da mensagem para usuários que tentam fazer logon, insira um título de teste como Laboratório Windows Server.
- No parâmetro correspondente de texto da mensagem, insira Laboratório do curso Windows Server.
- Salve e confirme o título e o texto na guia Configurações do GPMC.
Título e texto são dois parâmetros distintos exibidos em conjunto. A correspondência de políticas documentada pela Microsoft confirma a função dos parâmetros; este exercício usa uma GPO sem acrescentar implantação de gerenciamento de dispositivos móveis (MDM).
Verifique o resultado do cliente
No CLIENT1, abra uma sessão elevada do PowerShell para atualizar a política do computador e produzir um relatório com data e hora:
gpupdate /target:computer /force
$gpReport = Join-Path $env:TEMP ('gpresult-' + (Get-Date -Format 'yyyyMMdd-HHmmss') + '.html')
gpresult /scope computer /h $gpReport
$gpReport
No relatório, confirme se a GPO foi aplicada e qual política forneceu o parâmetro. Salve o trabalho, encerre a sessão e verifique a mensagem no próximo login. O relatório da GPO e a mensagem visível são verificações distintas. Alguns parâmetros exigem novo login ou reinicialização; um gpupdate bem-sucedido não garante efeito imediato na sessão atual.
Reverta as configurações de forma controlada
Para retirar a mensagem, confira como cada parâmetro volta ao estado anterior, limpe os dois valores quando adequado e atualize a política no CLIENT1. Definir Não configurado ou retirar um vínculo não restaura automaticamente o valor anterior de todos os tipos de política.
Retirar o vínculo de uma OU não exclui a GPO, que pode continuar vinculada em outro lugar. Mantenha essa GPO para o exercício seguinte sobre precedência. Se a mensagem não aparecer, confira a OU do CLIENT1, a seção de computador da GPO, os vínculos, filtros, permissões e acesso ao controlador antes de ampliar o vínculo para todo o domínio.




