Windows Server 2025 / Active Directory: foresta, dominio, OU e gruppi
I Servizi di dominio Active Directory (AD DS, Active Directory Domain Services) gestiscono centralmente oggetti utente, computer e gruppo e forniscono autenticazione di dominio in Windows Server 2025. Per questo laboratorio bastano una foresta e un dominio: le unità organizzative (OU, Organizational Units) servono all’amministrazione e all’applicazione dei criteri, mentre i gruppi di sicurezza vengono usati per assegnare permessi sulle risorse. La posizione di un oggetto in una OU è distinta dalla sua appartenenza a un gruppo.
Che cosa forniscono i controller di dominio
Un controller di dominio (DC, Domain Controller) conserva i dati della directory e fornisce i servizi del dominio. Un account di dominio consente di gestire un’identità comune invece di creare account locali indipendenti su ogni computer. Questo non concede automaticamente accesso a tutti i file né diritti amministrativi: le autorizzazioni della risorsa continuano a determinare le azioni consentite. DC1 assumerà quel ruolo soltanto dopo la promozione; installare Windows Server e chiamarlo DC1 non lo rende già un controller.
L’autenticazione verifica l’identità; l’autorizzazione stabilisce le azioni ammesse. Un utente può accedere correttamente alla sessione ma non avere il permesso di modificare un file condiviso su FS1. Inoltre, l’oggetto utente o computer nella directory non è la cartella o il file archiviato nel file server: sono dati diversi, con funzioni e protezioni distinte. Esistenza dell’account, accesso alla sessione e accesso al file richiedono quindi verifiche separate.
Microsoft Entra ID e AD DS locale sono servizi diversi. Entra ID offre gestione delle identità orientata al cloud; questo corso costruisce un dominio AD DS su Windows Server 2025. Registrare o aggiungere un dispositivo a Entra ID non sostituisce l’aggiunta al dominio AD prevista dal laboratorio. Il confronto ufficiale fra Active Directory e Microsoft Entra ID illustra differenze e possibilità di integrazione senza equiparare i due servizi.
Distingui foresta, dominio, OU e gruppo
Il laboratorio usa il dominio ad.example.test in una sola foresta. La foresta comprende uno o più domini con schema condiviso, cioè definizioni dei tipi di oggetto e dei loro attributi, e configurazione comune della directory. Il dominio delimita una partizione di dati replicata fra i suoi controller e supporta identità e autenticazione. Le OU sono contenitori amministrativi dentro il dominio, non piccoli domini né gruppi di permessi. Un nuovo reparto non richiede automaticamente un altro dominio: conta il bisogno reale di amministrazione. Il modello logico di Active Directory separa queste relazioni dal numero e dalla posizione dei server.
| Termine | Funzione nel laboratorio |
|---|---|
| Foresta | Struttura superiore con schema e configurazione comuni; rilevante nel progetto di isolamento della sicurezza. |
| Dominio | Identità, autenticazione e partizione della directory replicata fra i suoi DC. |
| OU | Contenitore per organizzare oggetti, delegare amministrazione e delimitare i criteri. |
| Gruppo di sicurezza | Raggruppa account o gruppi per assegnare permessi sulle risorse. |
Spostare un utente nella OU Sales non lo aggiunge al gruppo di sicurezza Sales. La OU organizza oggetti, delega di attività e ambito dei criteri; l’appartenenza al gruppo viene usata nell’assegnazione dei permessi sulle risorse. Nel diagramma labuser1 è in LabUsers e GG_LabUsers è in LabGroups, entrambe sotto Lab. La freccia rappresenta l’appartenenza dell’utente al gruppo, non la necessità che i due oggetti si trovino nella stessa OU. Il gruppo deve ricevere i permessi appropriati: crearlo o aggiungervi membri non apre da solo qualsiasi cartella condivisa. La documentazione sui gruppi di sicurezza AD li distingue dai gruppi di distribuzione per la posta, che non svolgono la stessa funzione di autorizzazione.
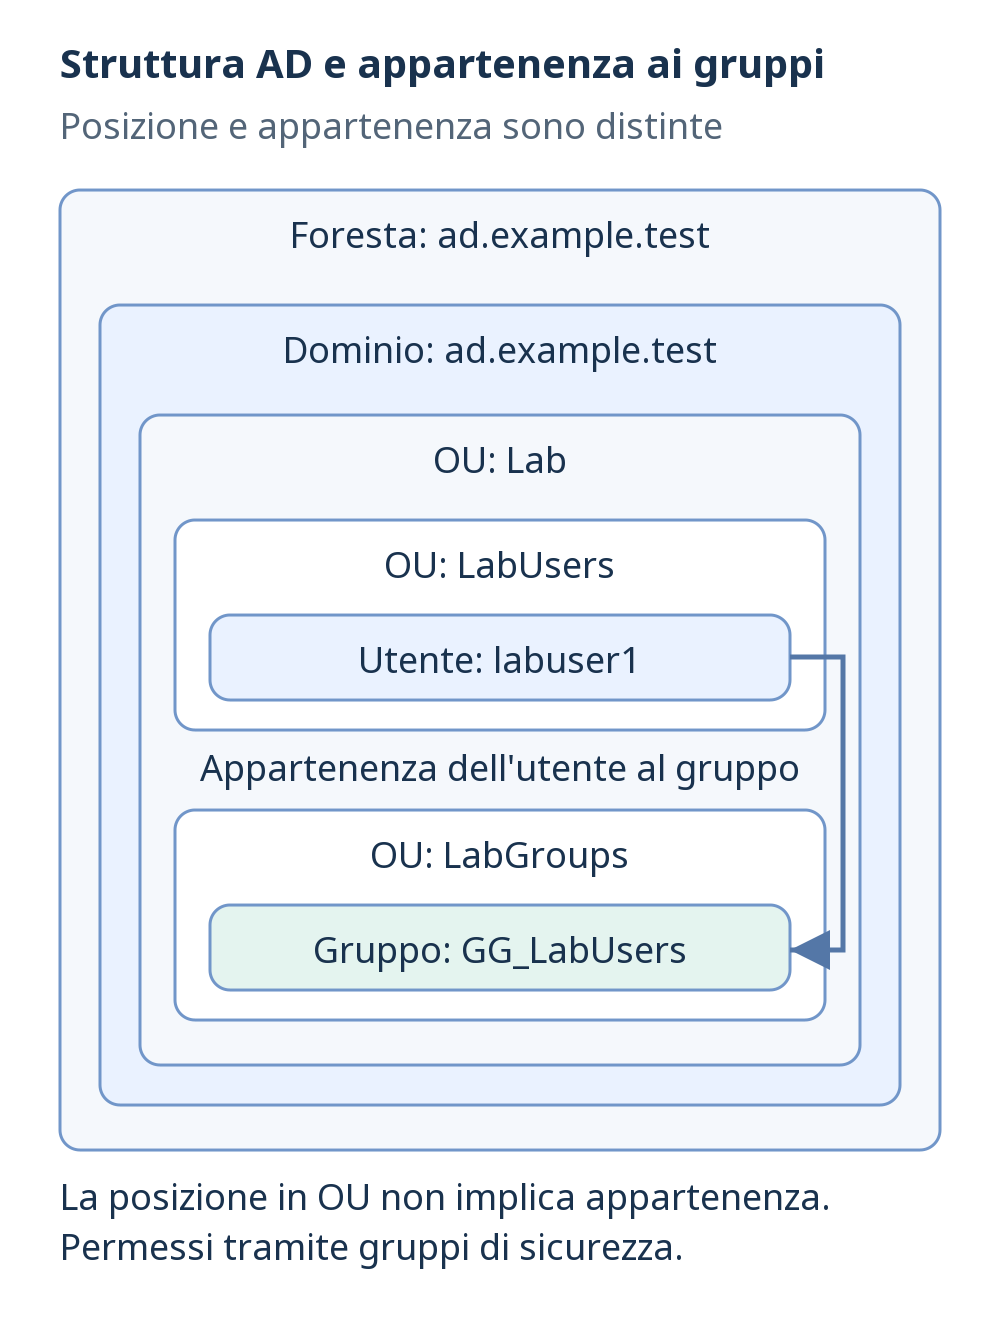
Separa struttura logica e posizione dei server
Un dominio può avere più controller. Nel progetto del laboratorio DC1 e DC2 replicheranno dati dello stesso dominio: aggiungere DC2 non crea un nuovo dominio. La replica della directory non copia automaticamente tutti i file condivisi di FS1. Anche due macchine virtuali possono dipendere dallo stesso punto di guasto: se entrambe sono sul medesimo host fisico e questo si arresta, entrambi i controller possono diventare indisponibili.
- DC1 e DC2 forniranno servizi di dominio e sistema dei nomi di dominio (DNS, Domain Name System) dopo la configurazione appropriata.
- FS1 sarà un file server membro del dominio; la sola appartenenza non lo trasforma in controller.
- CLIENT1 servirà per verificare accesso degli utenti ordinari, criteri e condivisioni.
Numero di utenti, sedi, collegamenti di rete e obiettivi di ripristino influenzano la collocazione dei servizi. Il numero di foreste o domini non determina da solo quante macchine fisiche occorrono. Un laboratorio su un host è utile per imparare, ma non dimostra disponibilità per la produzione. Le raccomandazioni sui controller di dominio virtuali trattano i punti di guasto condivisi. Controller aggiuntivi e separazione dei guasti vanno affiancati da backup e ripristino verificati: un secondo DC non sostituisce un backup.
DNS e orologio come requisiti dell’autenticazione
I client trovano i controller tramite i record DNS di individuazione, compresi i record di servizio SRV. Un DNS pubblico che risolve i siti web non dimostra di poter individuare i controller interni. I client del dominio devono interrogare un DNS che conosca i record necessari di ad.example.test; quel server può inoltrare query esterne autorizzate se esiste il relativo percorso di rete. La relazione fra DNS e AD DS spiega la dipendenza. Non confondere la zona manuale lab.example.test delle esercitazioni precedenti con i record richiesti dal nuovo dominio.
Anche il protocollo di autenticazione Kerberos richiede orologi sufficientemente sincronizzati. Windows Time segue normalmente la gerarchia del dominio; assegnare arbitrariamente fonti di tempo diverse a ogni client può causare divergenze. La descrizione del servizio Ora di Windows illustra il meccanismo. Prima di reimpostare più volte le password, verifica DNS, orologi e comunicazione. La corretta risoluzione di un nome non dimostra che tutto il traffico necessario al dominio sia consentito.
Documenta il progetto iniziale del laboratorio
- Usa ad.example.test e il nome breve NetBIOS AD in questo laboratorio; progetta separatamente gli spazi dei nomi di un’organizzazione reale.
- Definisci il nome DC1 e l’indirizzo statico 172.24.50.10 prima della promozione a controller di dominio.
- Separa account amministrativi e ordinari; non usare Domain Admins per posta, navigazione o attività abituali.
- Pianifica OU per utenti, computer e gruppi, protezione dall’eliminazione accidentale, backup e procedure di ripristino.
L’amministrazione centralizzata rende particolarmente importante proteggere controller e identità privilegiate. Le raccomandazioni per proteggere Domain Admins non destinano quel privilegio al lavoro quotidiano. Prima di considerare pronto il progetto, definisci risultati verificabili separati: account creato nella OU prevista, accesso di un utente ordinario, record DNS corretti, replica fra DC e ripristino provato. Un ruolo installato non dimostra tali risultati. La protezione dall’eliminazione accidentale non sostituisce una strategia di recupero; la guida al ripristino della foresta chiarisce il ruolo dei backup attendibili.




