Windows Server 2025 / Active Directory: Gesamtstruktur, Domäne, OU und Gruppen
Active Directory-Domänendienste (AD DS, Active Directory Domain Services) verwalten Benutzer-, Computer- und Gruppenobjekte zentral und stellen unter Windows Server 2025 die Domänenauthentifizierung bereit. Für dieses Labor genügen eine Gesamtstruktur und eine Domäne: Organisationseinheiten (OU, Organizational Units) dienen der Verwaltung und Richtlinienzuordnung, Sicherheitsgruppen der Vergabe von Ressourcenberechtigungen. Die Position eines Objekts in einer OU ist etwas anderes als seine Gruppenmitgliedschaft.
Aufgaben der Domänencontroller
Ein Domänencontroller (DC, Domain Controller) speichert Verzeichnisdaten und stellt Domänendienste bereit. Ein Domänenkonto ermöglicht eine gemeinsame Identität, statt auf jedem Rechner ein eigenständiges lokales Konto anzulegen. Daraus folgen nicht automatisch Zugriff auf alle Dateien oder Administratorrechte; dafür sind die Berechtigungen des jeweiligen Ziels entscheidend. DC1 übernimmt diese Rolle erst bei seiner Heraufstufung. Ein installierter Windows Server mit dem Namen DC1 ist allein dadurch noch kein Domänencontroller.
Authentifizierung prüft die Identität; Autorisierung legt die erlaubten Aktionen fest. Ein Benutzer kann sich erfolgreich anmelden und trotzdem eine freigegebene Datei auf FS1 nicht ändern dürfen. Auch das Benutzer- oder Computerobjekt im Verzeichnis ist nicht die auf dem Dateiserver gespeicherte Datei: Es handelt sich um unterschiedliche Daten mit unterschiedlichen Aufgaben und Schutzmechanismen. Kontovorhandensein, Anmeldung und Dateizugriff müssen deshalb getrennt geprüft werden.
Microsoft Entra ID und lokales AD DS sind unterschiedliche Dienste. Entra ID bietet eine auf die Cloud ausgerichtete Identitätsverwaltung; dieser Kurs richtet ein AD DS-Domänenlabor auf Windows Server 2025 ein. Eine Geräteregistrierung oder ein Beitritt zu Entra ID ersetzt den hier geübten AD-Domänenbeitritt nicht. Der offizielle Vergleich zwischen Active Directory und Microsoft Entra ID beschreibt Unterschiede und Integrationsmöglichkeiten, ohne beide Dienste gleichzusetzen.
Gesamtstruktur, Domäne, OU und Gruppe unterscheiden
Das Labor verwendet die Domäne ad.example.test innerhalb einer Gesamtstruktur, auf Englisch Forest. Eine Gesamtstruktur verbindet eine oder mehrere Domänen mit gemeinsamem Schema, also Definitionen von Objektarten und Attributen, sowie gemeinsamer Verzeichniskonfiguration. Die Domäne grenzt eine Datenpartition ab, die zwischen ihren Controllern repliziert wird, und unterstützt Identitäten und Authentifizierung. OUs sind Verwaltungscontainer innerhalb der Domäne, keine kleinen Domänen oder Berechtigungsgruppen. Eine neue Abteilung benötigt nicht automatisch eine eigene Domäne; entscheidend sind die tatsächlichen Verwaltungsanforderungen. Das logische Active Directory-Modell trennt diese Beziehungen von Anzahl und Standort der Server.
| Begriff | Aufgabe im Labor |
|---|---|
| Gesamtstruktur | Oberste Struktur mit gemeinsamem Schema und Konfiguration; bei Sicherheitsisolierung zu berücksichtigen. |
| Domäne | Identitäten, Authentifizierung und zwischen ihren DCs replizierte Verzeichnispartition. |
| OU | Container für Objektorganisation, Verwaltungsdelegation und Richtlinienzuordnung. |
| Sicherheitsgruppe | Mitgliederzusammenfassung, der Ressourcenberechtigungen zugewiesen werden können. |
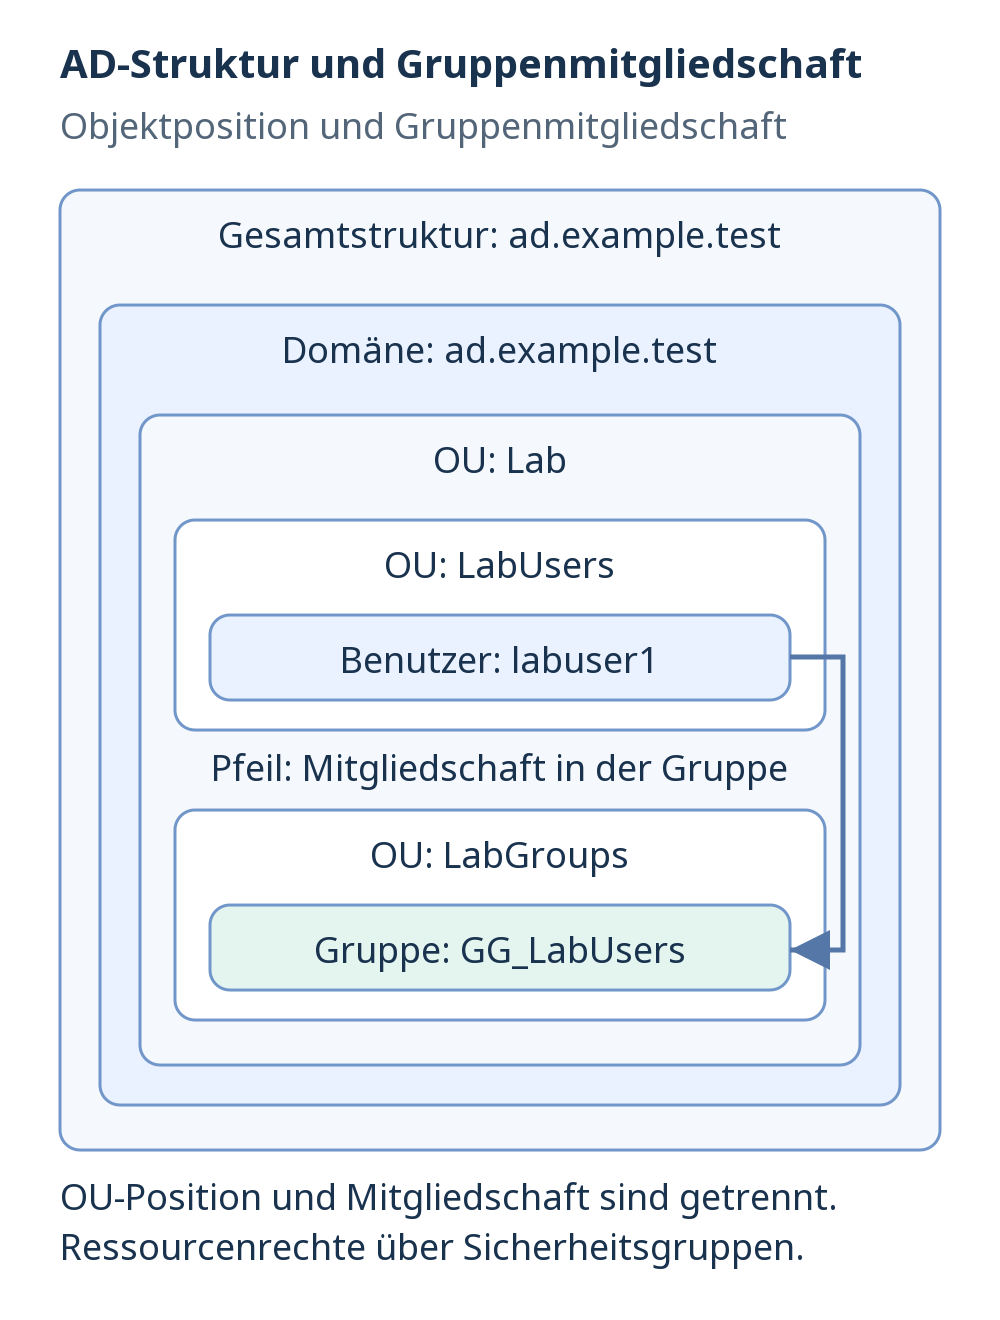
Einen Benutzer in eine Vertriebs-OU zu verschieben, nimmt ihn nicht in die Sicherheitsgruppe des Vertriebs auf. Die OU dient Objektverwaltung, Delegation und Richtlinienzuordnung; Gruppenmitgliedschaften werden bei Ressourcenberechtigungen verwendet. Im Diagramm liegt labuser1 in LabUsers und GG_LabUsers in LabGroups, beide unter Lab. Der Pfeil stellt die Mitgliedschaft des Benutzers dar, nicht eine gemeinsame OU-Position. Zugriff entsteht erst, wenn der Gruppe passende Ressourcenberechtigungen erteilt werden; Anlegen und Befüllen einer Gruppe allein öffnet keine beliebige Freigabe. Die Dokumentation zu AD-Sicherheitsgruppen unterscheidet sie von Verteilergruppen für E-Mail, die nicht denselben Zweck der Berechtigungsvergabe erfüllen.
Logische Struktur und Serverstandorte trennen
Eine Domäne kann mehrere Controller besitzen. DC1 und DC2 sollen im Labordesign Daten derselben Domäne replizieren; DC2 erfordert keine zusätzliche Domäne. Verzeichnisreplikation kopiert jedoch nicht automatisch sämtliche Dateifreigaben von FS1. Auch zwei virtuelle Maschinen können gemeinsam ausfallen: Liegen beide auf demselben physischen Host, kann dessen Ausfall beide Controller gleichzeitig unerreichbar machen.
- DC1 und DC2 sollen nach entsprechender Einrichtung Domänendienste und das Domain Name System (DNS) bereitstellen.
- FS1 wird ein Dateiserver als Domänenmitglied; der Beitritt allein macht ihn nicht zum Controller.
- CLIENT1 dient der Prüfung gewöhnlicher Benutzeranmeldungen, Richtlinien und Freigabezugriffe.
Benutzerzahlen, Standorte, Netzwerkverbindungen und Wiederherstellungsziele beeinflussen die Platzierung der Dienste. Die Zahl der Gesamtstrukturen und Domänen legt die benötigte Zahl physischer Rechner nicht allein fest. Ein Labor auf einem Host eignet sich zum Lernen, belegt aber keine Produktionsverfügbarkeit. Die Empfehlungen zu virtualisierten Domänencontrollern behandeln gemeinsame Ausfallpunkte. Zusätzliche Controller und getrennte Fehlerquellen ersetzen zudem keine geprüfte Sicherung und Wiederherstellung.
DNS und Zeit als Voraussetzungen der Anmeldung
Domänenclients finden Controller über DNS-Lokalisierungseinträge, darunter SRV-Einträge für Dienste. Eine funktionierende Webauflösung über einen öffentlichen DNS-Server belegt nicht, dass ein interner DC gefunden wird. Clients müssen einen DNS-Dienst nutzen, der die benötigten Einträge von ad.example.test kennt. Dieser kann bei vorhandenem Netzwerkpfad zulässige externe Anfragen weiterleiten. Die Erläuterung zu DNS und AD DS beschreibt die Abhängigkeit. Verwechseln Sie die zuvor manuell angelegte Übungszone lab.example.test nicht mit den Einträgen für die neue Domäne.
Das Authentifizierungsprotokoll Kerberos benötigt außerdem ausreichend synchronisierte Uhren. Windows Time folgt innerhalb der Domäne einer Synchronisierungshierarchie; beliebig unterschiedliche Zeitquellen auf den Clients können Abweichungen verursachen. Die Beschreibung des Windows-Zeitdiensts erläutert das Verfahren. Prüfen Sie bei Anmeldefehlern DNS, Uhrzeit und Kommunikation, bevor Sie mehrfach Kennwörter zurücksetzen. Ein korrekt aufgelöster Name bestätigt noch nicht, dass der gesamte benötigte Domänenverkehr zugelassen ist.
Den ersten Laborentwurf dokumentieren
- Verwenden Sie ad.example.test und den kurzen NetBIOS-Namen AD für dieses Labor; entwerfen Sie reale Unternehmensnamensräume gesondert.
- Legen Sie den Namen DC1 und seine statische Adresse 172.24.50.10 vor der Heraufstufung zum Domänencontroller fest.
- Trennen Sie administrative und gewöhnliche Konten; verwenden Sie Domain Admins nicht für E-Mail, Websurfen oder Routinearbeit.
- Planen Sie OUs für Benutzer, Computer und Gruppen, Schutz vor versehentlichem Löschen sowie Sicherungen und Wiederherstellungsverfahren.
Zentrale Verwaltung macht den Schutz von Controllern und privilegierten Identitäten besonders wichtig. Die Empfehlungen zum Schutz von Domain Admins sehen diese Berechtigung nicht für alltägliche Arbeit vor. Legen Sie vor der Betriebsfreigabe getrennte Prüfergebnisse fest: Konto in der vorgesehenen OU angelegt, gewöhnlicher Benutzer erfolgreich angemeldet, passende DNS-Einträge, Replikation zwischen DCs und erprobte Wiederherstellung. Eine installierte Rolle bestätigt das nicht. Auch Schutz vor versehentlichem Löschen ersetzt keine Wiederherstellungsstrategie; der Leitfaden zur Gesamtstrukturwiederherstellung verdeutlicht die Rolle vertrauenswürdiger Sicherungen.




