Windows Server 2025 / Active Directory 基础:林、域、OU 与组
Active Directory 域服务(AD DS,Active Directory Domain Services)集中管理用户、计算机和组对象,并在 Windows Server 2025 中提供域身份验证。本实验使用一个林和一个域即可:组织单位(OU,Organizational Unit)用于管理及策略应用,安全组用于分配资源权限。对象位于哪个 OU,与它属于哪个组,是不同关系。
域控制器提供哪些服务
域控制器(DC,Domain Controller)保存目录数据并提供域服务。域账户可以集中管理同一个身份,无需在每台计算机上创建互不关联的本地账户。但这不代表自动获得所有文件访问权或管理员权限,具体资源的权限仍决定可以执行的操作。DC1 要在提升为域控制器后才承担此角色,仅安装 Windows Server 并把机器命名为 DC1 并不等于已经建域。
身份验证用于核实“你是谁”,授权用于决定“你可以做什么”。用户能够成功登录,仍可能无权修改 FS1 上的共享文件。目录中的用户或计算机对象,也不是文件服务器上的实际文件夹和文件;它们是用途及保护方式不同的数据。因此,账户存在、登录成功和文件访问成功应分别检查。
Microsoft Entra ID 与本地 AD DS 是不同服务。Entra ID 面向云端身份管理,本课程则在 Windows Server 2025 上建立 AD DS 域。将设备注册或加入 Entra ID,不能替代这里的 AD 域加入实验。Active Directory 与 Microsoft Entra ID 官方比较说明了差异及集成方式,不应将两者视为同一产品。
区分林、域、OU 与安全组
实验域为 ad.example.test,位于单个林中。林(Forest)可以包含一个或多个共享架构与目录配置的域;架构规定对象类型及其属性。域划分出在本域控制器之间复制的数据分区,并支持身份和认证。OU 是域内管理容器,不是小型域或权限组。新增一个部门不意味着必须创建新域,应根据实际管理需求设计。Active Directory 逻辑模型将这些关系与服务器数量、物理位置区分开来。
| 术语 | 在实验中的作用 |
|---|---|
| 林 | 共享架构与配置的顶层结构,安全隔离设计需要考虑这一层级。 |
| 域 | 支持身份、认证及在本域 DC 间复制的目录分区。 |
| OU | 组织对象、委派管理及确定策略适用范围的容器。 |
| 安全组 | 将账户或其他组组织起来,用于分配资源权限。 |
把用户移入销售部门的 OU,不会自动将其加入销售安全组。OU 用于组织对象、委派管理和确定策略适用范围;组成员关系在分配资源权限时使用。图中 labuser1 位于 LabUsers,GG_LabUsers 位于 LabGroups,两者均在 Lab 下。箭头表示用户属于安全组,而不是要求两个对象位于同一 OU。要让用户访问资源,还需给组授予相应权限;创建组或加入成员本身不会开放任意共享文件夹。AD 安全组文档还区分了安全组与邮件分发组,后者不承担同样的资源权限分配作用。
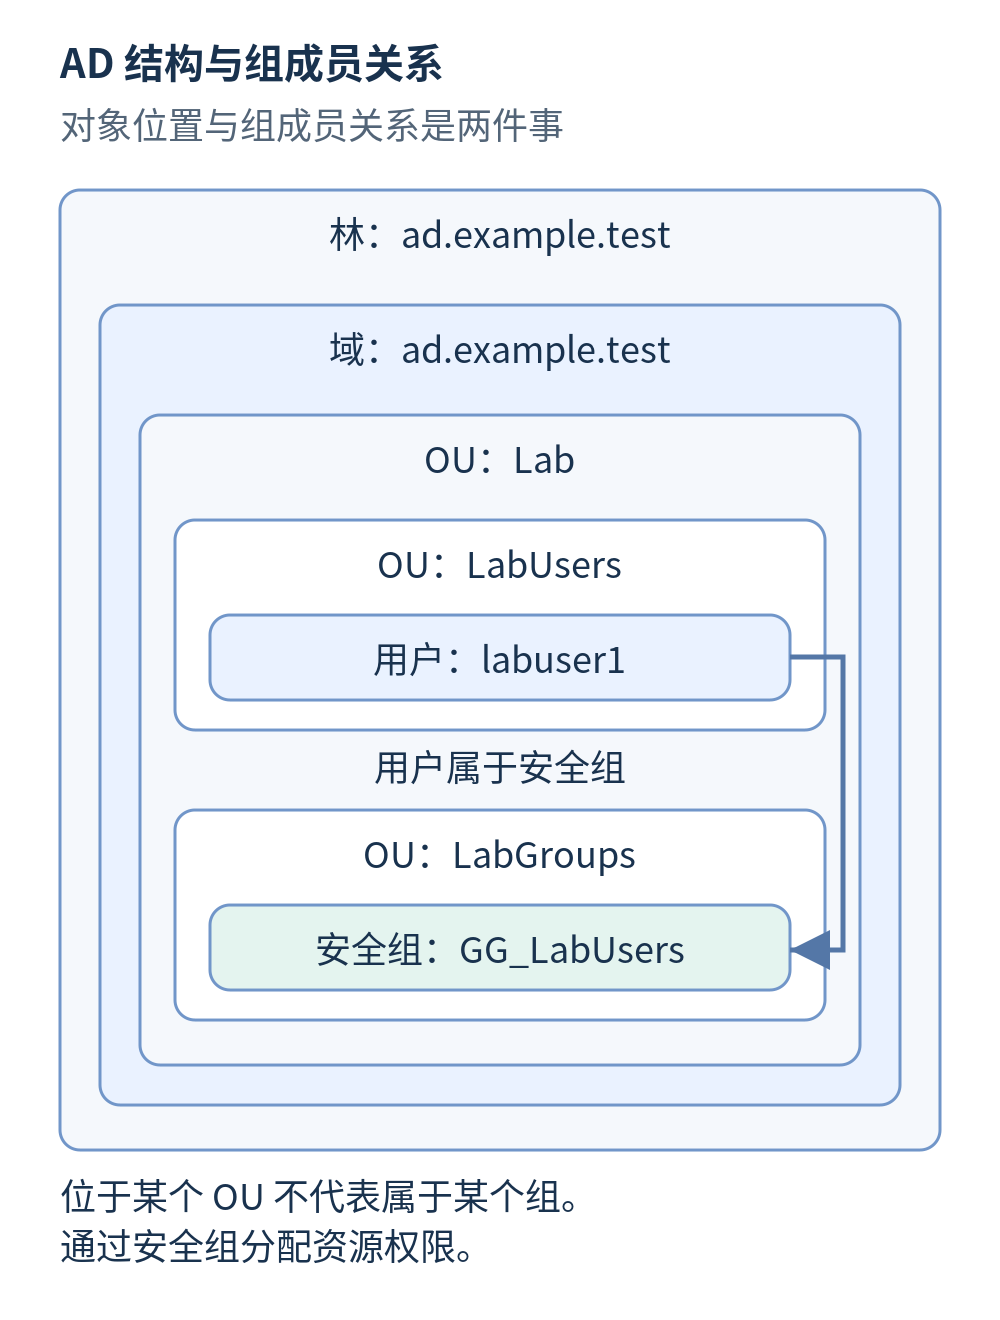
分开考虑逻辑结构和服务器位置
一个域可以有多个域控制器。本实验设计中的 DC1 和 DC2 将复制同一域的目录数据,增加 DC2 并不会自动创建另一个域。目录复制也不会自动复制 FS1 上的全部共享文件。两台虚拟机可能共享同一故障点:如果都运行在同一物理宿主机上,宿主机停机时两个 DC 可能同时不可用。
- DC1 与 DC2 在完成配置后提供域服务及域名系统(DNS,Domain Name System)服务。
- FS1 将是域成员文件服务器,仅加入域不会使它成为域控制器。
- CLIENT1 用于检查普通用户登录、策略和共享访问。
用户数量、站点、网络连接及恢复目标都会影响服务部署位置,不能仅凭林或域的数量决定物理机器数量。单宿主机实验适合学习,但不能证明生产可用性。虚拟化域控制器建议讨论了共同故障点。增加 DC 和分离故障来源,还需要配合经过验证的备份与恢复;第二个 DC 不是备份替代品。
DNS 与时间是身份验证的前提
域客户端通过 DNS 定位记录寻找控制器,其中包括服务记录 SRV。公共 DNS 能解析网站,不表示能发现内部 DC。域客户端需要使用知道 ad.example.test 所需记录的 DNS 服务;在存在网络出口时,该服务可以转发获准的外部查询。DNS 与 AD DS 的关系解释了这一依赖。不要把前面手工创建的 lab.example.test 练习区域,与新域所需的记录混为一谈。
Kerberos 身份验证还要求时钟保持适当同步。Windows Time 通常遵循域内时间层级,随意为各客户端指定不同时间源可能造成偏差。Windows 时间服务原理说明了机制。出现认证故障时,先检查 DNS、时间与通信,不要反复重置密码。名称解析正确,也不能证明所有域服务所需的网络流量均已获准。
记录实验的初始设计
- 实验使用 ad.example.test 与 NetBIOS 短名称 AD;真实组织的命名空间应另行规划。
- 在提升为域控制器前,确定 DC1 名称与静态地址 172.24.50.10。
- 区分管理账户和普通账户,不要使用 Domain Admins 进行日常邮件、浏览或一般工作。
- 规划用户、计算机和组的 OU、防止意外删除、备份及恢复流程。
集中管理使域控制器和特权身份的保护更为重要。保护 Domain Admins 的建议不把该权限作为日常工作身份使用。在认定设计可运行前,分别定义可验证结果:账户是否建在预期 OU、普通用户是否能登录、DNS 记录是否正确、DC 间复制是否正常,以及恢复流程是否经过验证。角色安装完成并不能证明这些结果。防止意外删除也不能代替恢复策略;林恢复指南说明了可信备份的作用。




