Windows Server 2025 / Dasar Active Directory: Forest, Domain, OU, dan Grup
Layanan Domain Active Directory (AD DS, Active Directory Domain Services) mengelola objek pengguna, komputer, dan grup secara terpusat serta menyediakan autentikasi domain di Windows Server 2025. Lab ini cukup menggunakan satu forest atau hutan dan satu domain: unit organisasi (OU, Organizational Unit) mengatur administrasi serta penerapan kebijakan, sedangkan grup keamanan digunakan untuk memberikan izin sumber daya. Posisi objek dalam OU berbeda dari keanggotaannya dalam grup.
Fungsi pengontrol domain
Pengontrol domain (DC, Domain Controller) menyimpan data direktori dan menyediakan layanan domain. Akun domain memungkinkan pengelolaan satu identitas bersama, sehingga tidak perlu membuat akun lokal terpisah pada setiap komputer. Namun, itu tidak otomatis memberi akses ke semua berkas atau hak administrator; izin pada sumber daya tetap menentukan tindakan yang diperbolehkan. DC1 baru mengambil peran tersebut setelah dipromosikan. Instalasi Windows Server dengan nama DC1 saja belum menjadikannya pengontrol domain.
Autentikasi memeriksa identitas, sedangkan otorisasi menentukan tindakan yang diizinkan. Pengguna dapat berhasil masuk tetapi tidak berhak mengubah berkas bersama pada FS1. Objek pengguna atau komputer di direktori juga bukan folder maupun berkas yang disimpan pada server berkas. Data itu memiliki fungsi dan perlindungan berbeda, sehingga keberadaan akun, keberhasilan masuk, dan akses berkas perlu diverifikasi secara terpisah.
Microsoft Entra ID dan AD DS lokal adalah layanan berbeda. Entra ID menyediakan pengelolaan identitas yang berorientasi cloud, sementara kursus ini membangun domain AD DS pada Windows Server 2025. Mendaftarkan atau menggabungkan perangkat ke Entra ID tidak menggantikan latihan bergabung ke domain AD. Perbandingan resmi Active Directory dan Microsoft Entra ID menjelaskan perbedaan serta kemungkinan integrasi tanpa menyamakan kedua layanan.
Bedakan forest, domain, OU, dan grup
Lab memakai domain ad.example.test dalam satu forest, yang disebut hutan pada diagram. Forest terdiri atas satu atau beberapa domain dengan skema bersama, yaitu definisi jenis objek dan atribut, serta konfigurasi direktori bersama. Domain membatasi partisi data yang direplikasi antar-pengontrolnya serta mendukung identitas dan autentikasi. OU adalah kontainer administrasi di dalam domain, bukan domain kecil maupun grup pemberi izin. Departemen baru tidak otomatis membutuhkan domain terpisah; gunakan kebutuhan pengelolaan yang sebenarnya sebagai dasar. Model logis Active Directory membedakan hubungan tersebut dari jumlah dan lokasi server fisik.
| Istilah | Peran dalam lab |
|---|---|
| Forest atau hutan | Struktur teratas dengan skema dan konfigurasi bersama; dipertimbangkan dalam perencanaan isolasi keamanan. |
| Domain | Identitas, autentikasi, dan partisi direktori yang direplikasi antar-DC dalam domain. |
| OU | Kontainer untuk organisasi objek, delegasi administrasi, dan penerapan kebijakan. |
| Grup keamanan | Mengelompokkan akun atau grup untuk pemberian izin sumber daya. |
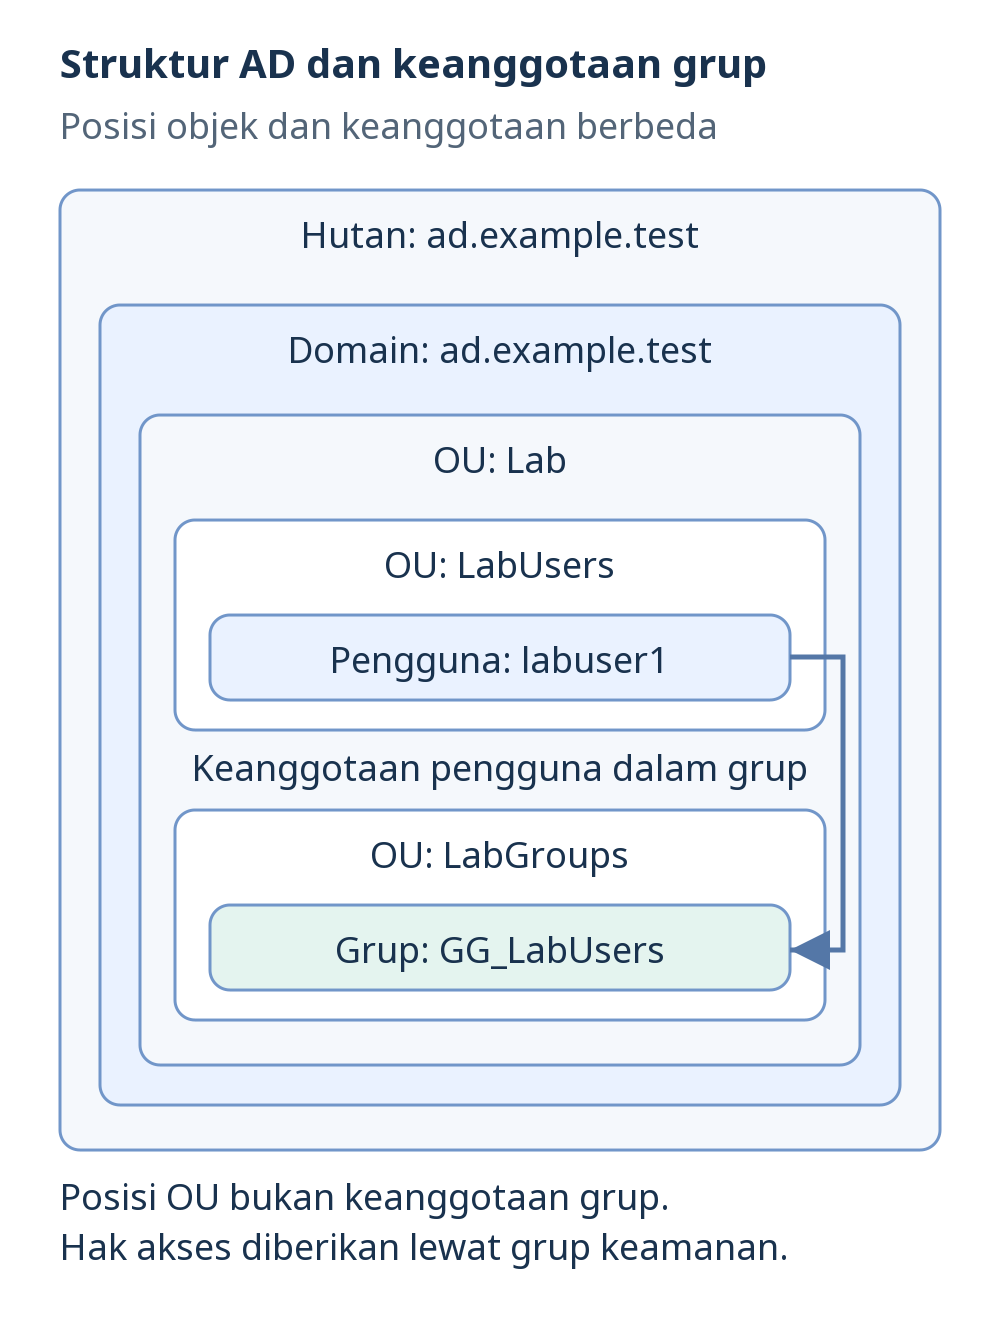
Memindahkan pengguna ke OU Sales tidak menambahkannya ke grup keamanan Sales. OU digunakan untuk organisasi objek, delegasi tugas, dan penerapan kebijakan; keanggotaan grup dipakai ketika izin sumber daya diberikan. Pada diagram, labuser1 berada di LabUsers dan GG_LabUsers di LabGroups, keduanya di bawah Lab. Panah menunjukkan keanggotaan pengguna, bukan keharusan kedua objek berada pada OU yang sama. Grup harus benar-benar diberi izin pada sumber daya; membuat grup atau menambah anggota saja tidak membuka semua folder bersama. Dokumentasi grup keamanan AD juga membedakannya dari grup distribusi untuk surel yang tidak berfungsi sama dalam pemberian izin.
Pisahkan struktur logis dari penempatan server
Satu domain dapat memiliki beberapa pengontrol. Dalam rancangan lab, DC1 dan DC2 akan mereplikasi data domain yang sama; penambahan DC2 tidak membuat domain baru. Replikasi direktori itu tidak otomatis menyalin seluruh berkas bersama di FS1. Dua mesin virtual juga masih dapat gagal bersama: jika keduanya berada pada host fisik yang sama dan host berhenti, kedua pengontrol dapat tidak tersedia sekaligus.
- DC1 dan DC2 akan menyediakan layanan domain serta Domain Name System (DNS), yaitu sistem nama domain, setelah dikonfigurasi.
- FS1 akan menjadi server berkas anggota domain; bergabung ke domain saja tidak menjadikannya pengontrol.
- CLIENT1 digunakan untuk memeriksa masuk pengguna biasa, kebijakan, dan akses berbagi berkas.
Jumlah pengguna, lokasi, koneksi jaringan, serta sasaran pemulihan memengaruhi penempatan layanan. Jumlah forest atau domain tidak menentukan sendiri jumlah komputer fisik yang diperlukan. Lab satu host cocok untuk belajar, tetapi tidak membuktikan ketersediaan produksi. Panduan pengontrol domain virtual membahas titik kegagalan bersama. Penambahan pengontrol dan pemisahan sumber kegagalan tetap perlu disertai cadangan serta pemulihan yang telah diperiksa; DC kedua bukan pengganti cadangan.
DNS dan waktu sebagai prasyarat autentikasi
Klien menemukan pengontrol melalui rekaman lokasi DNS, termasuk rekaman layanan SRV. DNS publik yang dapat meresolusikan situs web belum tentu dapat menemukan pengontrol internal. Klien domain harus menggunakan DNS yang mengetahui rekaman ad.example.test; server itu dapat meneruskan kueri eksternal yang diizinkan jika jalur jaringan tersedia. Hubungan DNS dengan AD DS menjelaskan ketergantungan tersebut. Jangan menyamakan zona manual lab.example.test pada latihan sebelumnya dengan rekaman yang dibutuhkan domain baru.
Protokol autentikasi Kerberos juga membutuhkan jam yang tersinkronisasi. Windows Time mengikuti hierarki sinkronisasi domain; mengarahkan setiap klien ke sumber waktu berbeda secara sembarang dapat menyebabkan selisih waktu. Dokumentasi layanan waktu Windows menjelaskan mekanismenya. Ketika autentikasi gagal, periksa DNS, waktu, dan komunikasi sebelum berulang kali mereset kata sandi. Nama yang berhasil diresolusikan belum membuktikan semua lalu lintas domain yang diperlukan sudah diizinkan.
Catat rancangan awal lab
- Gunakan ad.example.test dan nama pendek NetBIOS AD untuk lab ini; rancang ruang nama organisasi sebenarnya secara terpisah.
- Tetapkan nama DC1 dan alamat statis 172.24.50.10 sebelum promosi menjadi pengontrol domain.
- Pisahkan akun administratif dan akun biasa; jangan gunakan Domain Admins untuk surel, penelusuran web, atau pekerjaan rutin.
- Rencanakan OU pengguna, komputer, dan grup, perlindungan penghapusan tidak sengaja, serta cadangan dan prosedur pemulihan.
Administrasi terpusat membuat perlindungan pengontrol dan identitas berhak istimewa semakin penting. Rekomendasi perlindungan Domain Admins tidak menempatkan hak tersebut untuk pekerjaan harian. Sebelum menyatakan rancangan siap beroperasi, tentukan hasil pemeriksaan terpisah: akun dibuat pada OU yang benar, pengguna biasa berhasil masuk, rekaman DNS sesuai, replikasi antar-DC bekerja, dan pemulihan telah diuji. Peran yang terinstal saja tidak membuktikan hasil itu. Perlindungan penghapusan tidak sengaja juga bukan pengganti strategi pemulihan; panduan pemulihan forest menjelaskan peran cadangan yang tepercaya.




