Windows Server 2025 / Active Directory: bosque, dominio, OU y grupos
Los Servicios de dominio de Active Directory (AD DS, Active Directory Domain Services) centralizan objetos de usuarios, equipos y grupos y proporcionan autenticación de dominio en Windows Server 2025. Para este laboratorio basta con un bosque y un dominio: las unidades organizativas (OU, Organizational Units) organizan la administración y la aplicación de directivas, mientras que los grupos de seguridad se utilizan para conceder permisos sobre recursos. La ubicación en una OU y la pertenencia a un grupo son relaciones distintas.
Qué proporcionan los controladores de dominio
Un controlador de dominio (DC, Domain Controller) guarda los datos del directorio y presta servicios del dominio. Una cuenta de dominio permite administrar una identidad común en vez de crear una cuenta local independiente en cada equipo. Eso no concede automáticamente acceso a todos los archivos ni derechos de administrador: el recurso y sus permisos siguen determinando qué puede hacer esa identidad. En este curso, DC1 asumirá ese papel al promoverlo; instalar un Windows Server y ponerle ese nombre todavía no lo convierte en DC.
Autenticación significa comprobar la identidad; autorización, decidir las acciones permitidas. Un usuario puede iniciar sesión correctamente y carecer de permiso para modificar una carpeta de FS1. Además, el objeto de usuario o equipo del directorio no es la carpeta ni los archivos almacenados en el servidor: son datos distintos con funciones y protección distintas. Por eso comprobar una cuenta, el inicio de sesión y el acceso a un archivo requiere pruebas separadas.
Microsoft Entra ID y AD DS local son servicios diferentes. El primero ofrece gestión de identidades orientada a la nube; aquí se construye un dominio AD DS sobre Windows Server 2025. Registrar o unir un dispositivo a Entra ID no sustituye la unión al dominio que se practica en el laboratorio. La comparación oficial entre Active Directory y Microsoft Entra ID explica las diferencias y las posibilidades de integración, sin convertir ambos servicios en el mismo producto.
Diferencias entre bosque, dominio, OU y grupo
El dominio del laboratorio será ad.example.test dentro de un único bosque. El bosque reúne uno o más dominios que comparten esquema, es decir, definiciones de objetos y atributos, y configuración del directorio. El dominio delimita una partición de datos que se replica entre sus controladores y admite identidades y autenticación. Las OU son contenedores administrativos dentro del dominio; no son dominios pequeños ni grupos de permisos. Un departamento nuevo no exige otro dominio por sí solo: planifique según administración y requisitos reales. El modelo lógico de Active Directory separa estas relaciones del número y la ubicación de los servidores.
| Concepto | Función en este laboratorio |
|---|---|
| Bosque | Estructura superior con esquema y configuración comunes; se considera en el diseño del aislamiento de seguridad. |
| Dominio | Identidades, autenticación y partición de datos del directorio replicada entre sus DC. |
| OU | Contenedor para organizar objetos, delegar administración y delimitar directivas. |
| Grupo de seguridad | Conjunto de miembros al que pueden asignarse permisos sobre recursos. |
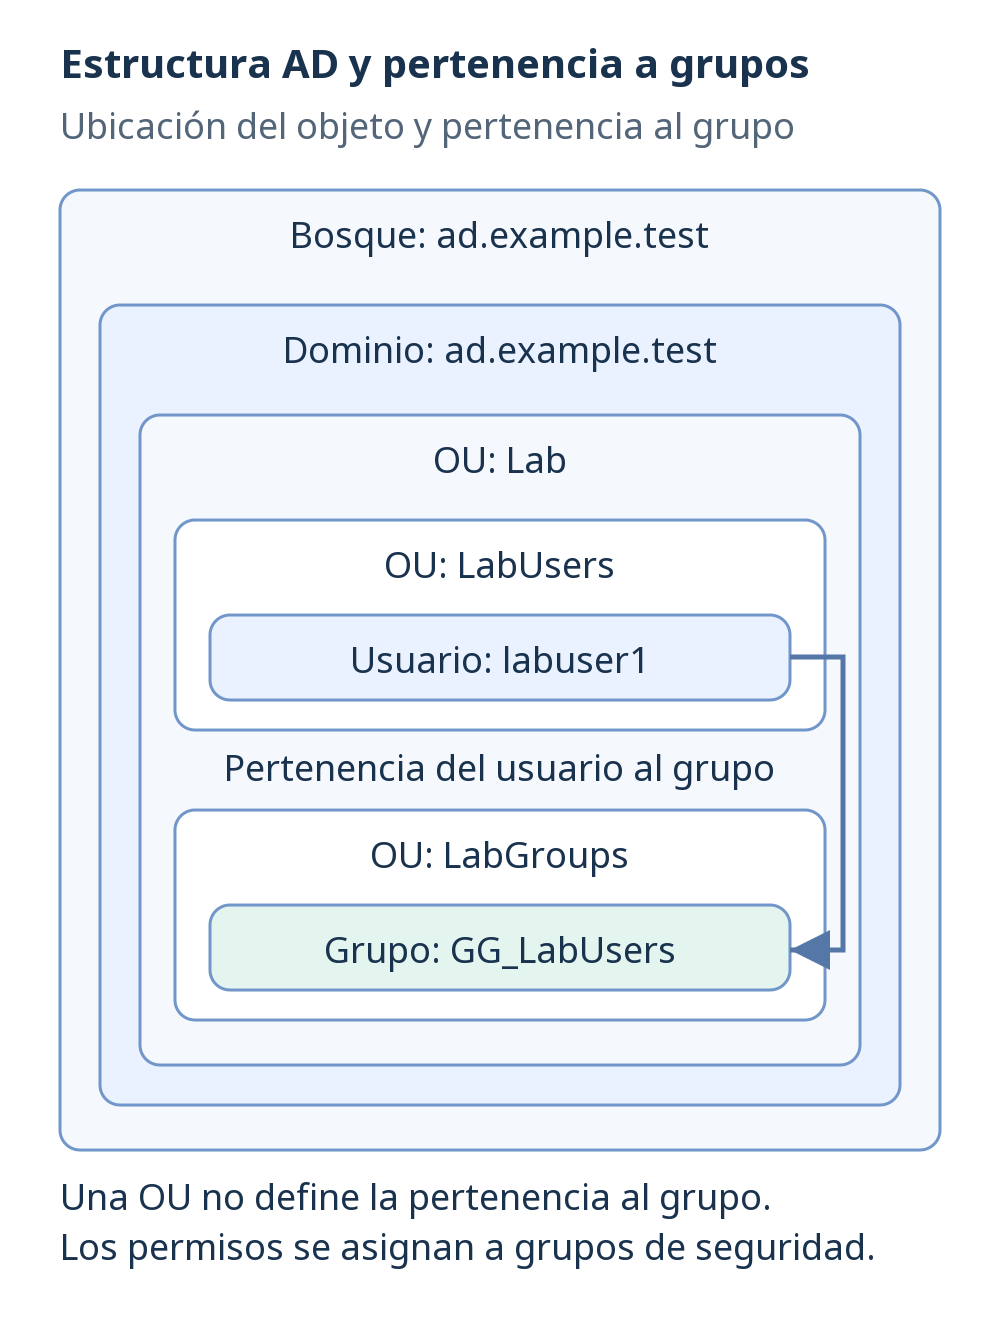
Mover un usuario a una OU de ventas no lo añade al grupo de seguridad de ventas. La OU permite organizar objetos, delegar tareas y delimitar directivas; la pertenencia al grupo se usa al conceder permisos al recurso. En el diagrama, labuser1 está dentro de LabUsers y GG_LabUsers está dentro de LabGroups, ambas bajo Lab. La flecha representa que el usuario pertenece al grupo, no que los dos objetos deban estar en la misma OU. Para dar acceso, debe asignar al grupo el permiso correspondiente; crearlo o añadir miembros no concede por sí solo acceso a una carpeta cualquiera. Consulte los grupos de seguridad de Active Directory; los grupos de distribución destinados a correo no cumplen esa misma función de asignación de permisos.
Estructura lógica y ubicación de los servidores
Un dominio puede tener varios controladores. En el diseño del laboratorio, DC1 y DC2 replicarán datos del mismo dominio; no se crea otro dominio por añadir DC2. Esa replicación del directorio no copia automáticamente todos los archivos compartidos de FS1. Tener dos máquinas virtuales tampoco elimina un fallo común: si ambas dependen del mismo host físico y este se detiene, pueden quedar inaccesibles a la vez.
- DC1 y DC2 prestarán servicios de dominio y DNS una vez configurados para ello.
- FS1 será un servidor de archivos miembro del dominio, no un controlador solo por pertenecer a él.
- CLIENT1 servirá para comprobar el inicio de sesión ordinario, las directivas y el acceso a recursos compartidos.
La cantidad de usuarios, los sitios, las conexiones entre redes y los objetivos de recuperación influyen en la ubicación de los servicios. El número de bosques o dominios no determina por sí solo cuántas máquinas físicas necesita. Un laboratorio de un único host permite aprender, pero no demuestra disponibilidad para producción. La redundancia de controladores debe evaluarse junto con la separación de fallos y la recuperación; un segundo DC no sustituye una copia de seguridad verificada.
Por qué DNS y la hora afectan a la autenticación
Los clientes encuentran controladores mediante el sistema de nombres de dominio (DNS) y sus registros de localización, incluidos los de servicio SRV. Resolver una web con DNS público no demuestra que se pueda encontrar un DC interno. Los clientes del dominio deben consultar un DNS que conozca los registros de ad.example.test; ese DNS puede reenviar consultas externas autorizadas cuando exista la ruta necesaria. La relación entre DNS y AD DS explica esta dependencia. No confunda la zona manual lab.example.test de las prácticas anteriores con los registros que necesitará el nuevo dominio.
Kerberos, el protocolo de autenticación utilizado en el dominio, también necesita relojes sincronizados. Windows Time mantiene una jerarquía de sincronización del dominio; cambiar arbitrariamente cada cliente a una fuente distinta puede causar discrepancias. La documentación del servicio de hora de Windows explica ese funcionamiento. Ante un fallo de autenticación, compruebe DNS, hora y comunicación antes de restablecer repetidamente la contraseña. Resolver correctamente un nombre no demuestra que todo el tráfico necesario del dominio esté permitido.
Documente el diseño inicial del laboratorio
- Use ad.example.test y el nombre corto NetBIOS AD en este laboratorio; diseñe por separado el espacio de nombres real de una organización.
- Fije el nombre DC1 y su dirección estática 172.24.50.10 antes de promoverlo a controlador de dominio.
- Separe cuentas administrativas y ordinarias; no use Domain Admins para correo, navegación o trabajo habitual.
- Planifique OU para usuarios, equipos y grupos, la protección contra eliminación accidental y las copias y procedimientos de recuperación.
La centralización hace especialmente importante proteger controladores y cuentas privilegiadas. Las recomendaciones para proteger Domain Admins desaconsejan usar ese privilegio para el trabajo cotidiano. Antes de considerar operativo el diseño, defina resultados comprobables por separado: creación de cuentas en la OU prevista, inicio de sesión de un usuario ordinario, registros DNS adecuados, replicación entre DC y recuperación probada. Tener el rol instalado no confirma esos resultados, y la protección contra eliminación accidental tampoco sustituye una estrategia de recuperación.




