카테고리: Windows Server
Windows Server 2025 / AD 복제 상태와 FSMO 역할을 확인하고 문제를 점검하는 방법
AD 복제 상태와 FSMO 소유자를 조회하고 다섯 역할의 범위를 이해합니다. 복제 오류 해석, 정상 이전과 강제 점유, DC 중단 시 자동 이동되지 않는 조건을 설명합니다.
Windows Server 2025 / 추가 도메인 컨트롤러를 설치하고 DNS와 복제를 확인하는 방법
DC2를 기존 AD 도메인의 추가 DC로 승격하는 GUI·PowerShell 절차를 설명합니다. 복제·DNS·SYSVOL 검증과 클라이언트 DNS 변경, 다른 서비스 이중화와의 차이도 안내합니다.
Windows Server 2025 / OU·도메인 사용자·보안 그룹을 만들고 관리하는 방법
실습 OU·일반 사용자·글로벌 보안 그룹을 GUI 또는 전체 PowerShell 예제로 만듭니다. 컴퓨터 위치, 로그인 검증과 그룹 권한의 차이, 정리 시 영향 범위도 설명합니다.
Windows Server 2025 / Windows 클라이언트를 도메인에 가입시키고 로그인하는 방법
Windows 클라이언트와 구성원 서버를 AD 도메인에 가입시키는 GUI·PowerShell 절차를 제공합니다. DNS와 권한 준비, 가입 후 확인, 프로필 차이와 컴퓨터 계정 재사용 차단도 다룹니다.
Windows Server 2025 / AD DS를 설치하고 첫 번째 도메인 컨트롤러를 만드는 방법
새 격리 환경에 AD DS 역할을 설치하고 DC1을 첫 도메인 컨트롤러로 승격합니다. 기능 수준·DSRM·DNS 설정과 설치 후 진단, 기존 DHCP의 승인·옵션 변경도 다룹니다.
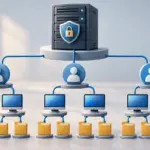
Windows Server 2025 / Active Directory의 도메인·포리스트·OU·기능 수준 이해하기
AD DS의 인증·중앙 관리 역할과 포리스트·도메인·OU·보안 그룹의 차이를 설명합니다. DC·파일 서버·클라이언트의 실습 구조와 DNS·시간·권한의 관계도 정리합니다.
Windows Server 2025 / DNS·DHCP·게이트웨이 문제로 통신이 안 될 때 점검하는 순서
IP·DNS·DHCP·서비스 문제를 단계별로 나누어 진단합니다. 명시적 DNS 조회, ICMP와 TCP의 차이, 임대 확인과 한 가지 변경 후 재검증하는 절차를 제공합니다.
Windows Server 2025 / DHCP 예약·제외 범위·옵션을 설정하는 방법
DHCP 예약과 수동 고정 IP를 구분하고 실제 임대를 예약으로 전환합니다. DNS·게이트웨이 옵션의 범위와 갱신 결과를 비교하며 변경을 되돌리는 방법도 안내합니다.
Windows Server 2025 / DHCP 서버를 설치하고 주소 범위와 임대를 관리하는 방법
격리 가상망에서 DHCP 역할·범위·DNS 옵션을 구성하고 클라이언트 임대를 확인합니다. AD 승인 시점, 기존 DHCP와의 충돌, 안전한 실습 중지 방법도 다룹니다.
Windows Server 2025 / DNS 전달자를 설정하고 이름 확인을 점검하는 방법
DNS 전달자의 역할과 조건부 전달자 차이를 설명하고 내부·외부 이름을 나누어 점검합니다. 캐시, 루트 힌트, 외부 통신 경로 때문에 결과 해석이 달라지는 조건도 정리합니다.