Windows Server 2025 / Active Directory의 도메인·포리스트·OU·기능 수준 이해하기
Active Directory Domain Services(AD DS)는 사용자·컴퓨터·그룹 정보를 중앙에서 관리하고 도메인 인증을 제공하는 Windows Server 역할입니다. 작은 실습 환경에서는 하나의 포리스트와 도메인을 만들고, OU로 관리 대상을 나눈 뒤 그룹으로 자원 접근 권한을 부여하는 구조부터 이해하면 됩니다.
도메인 컨트롤러는 계정과 인증을 제공합니다
도메인 컨트롤러(DC)는 AD DS 디렉터리를 저장하고 인증 등 도메인 서비스를 제공합니다. 사용자 이름과 암호를 모든 PC에 따로 만들기보다 도메인 계정을 만들고 가입한 장비에서 사용할 수 있습니다. 그렇다고 모든 도메인 사용자가 모든 파일을 읽거나 서버를 관리할 수 있는 것은 아닙니다.
인증은 사용자가 누구인지 확인하는 과정이고, 권한 부여는 그 사용자가 무엇을 할 수 있는지 결정하는 과정입니다. 도메인 로그인 성공과 공유 폴더 수정 가능 여부는 따로 판단합니다. 사용자·그룹·컴퓨터 객체의 정보를 보관하는 일과 실제 파일 데이터 저장도 구분해야 합니다.
Microsoft Entra ID와 온프레미스 AD DS는 같은 서비스를 다른 이름으로 부르는 관계가 아닙니다. 이번 강좌는 Windows Server 2025에 직접 구성하는 AD DS를 대상으로 하며, 클라우드 계정 가입을 도메인 가입 대신 수행하지 않습니다.
포리스트·도메인·OU의 범위를 이해합니다
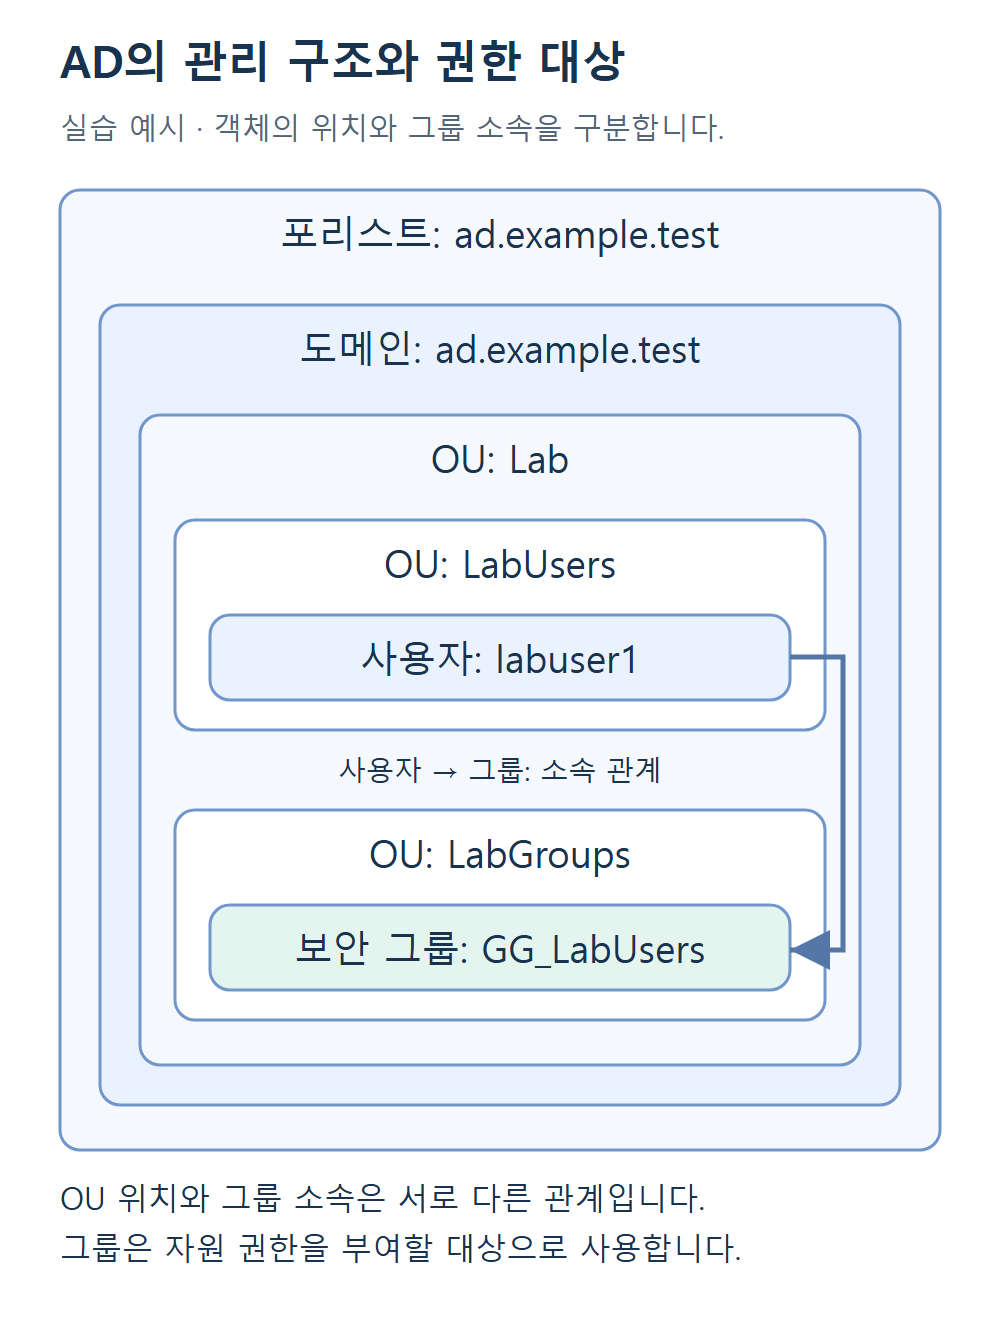
논리 구조는 Active Directory 논리 모델을 기준으로 이해할 수 있습니다. 실습은 한 포리스트 안에 ad.example.test라는 도메인 하나를 두는 단순한 형태입니다. 부서가 여러 개라는 이유만으로 도메인을 여러 개 만들 필요는 없습니다.
| 용어 | 이 강좌에서의 의미 |
|---|---|
| 포리스트(Forest) | 스키마·구성 등을 공유하는 최상위 AD 구조입니다. 보안 격리 요구를 판단할 때도 중요합니다. |
| 도메인(Domain) | 계정·인증과 해당 도메인 데이터의 복제 범위를 구성합니다. |
| OU(Organizational Unit) | 관리 위임과 그룹 정책 적용을 위해 사용자·컴퓨터 등을 나누는 컨테이너입니다. |
| 보안 그룹 | 구성원을 묶어 자원 권한을 부여할 때 사용합니다. |
OU에 사용자를 넣는 것과 보안 그룹에 사용자를 넣는 것은 다릅니다. OU 위치는 관리와 정책 범위에 영향을 주고, 그룹은 권한 대상이 됩니다. 사용자가 Sales OU에 있다고 Sales 공유 권한이 자동으로 생기지 않습니다.
논리 구조와 실제 서버 구성을 구분합니다
도메인 하나에 DC가 여러 대 있을 수 있습니다. DC1과 DC2가 같은 도메인을 서비스하면 디렉터리 데이터를 복제하며, 특정 DC의 장애에 대응할 수 있는 여지가 생깁니다. 다만 두 DC를 같은 물리 호스트에 두면 호스트 장애는 함께 겪을 수 있습니다.
- DC1·DC2: 도메인 인증과 DNS를 담당합니다.
- FS1: 도메인에 가입한 파일 서버로 사용합니다.
- CLIENT1: 일반 사용자의 도메인 로그인과 정책·공유 접근을 확인합니다.
사용자 수, 지점과 네트워크 경로, 복구 목표가 실제 DC 배치에 영향을 줍니다. 포리스트나 도메인 수만으로 필요한 물리 서버 수가 정해지는 것은 아닙니다. 실습의 한 호스트 구성을 운영 환경의 장애 대응 설계로 그대로 사용하지 않습니다.
DNS와 시간은 인증의 기반입니다
AD 클라이언트는 DNS 서비스 레코드를 통해 도메인 컨트롤러를 찾습니다. 도메인 컴퓨터의 DNS에 공용 DNS를 지정하면 인터넷 조회는 되더라도 DC 검색이 실패할 수 있습니다. 내부 DNS가 도메인 정보를 제공하고 필요할 때 외부 질의를 전달하도록 구성합니다.
Kerberos는 도메인 인증에 사용되는 프로토콜이며 시간 차이도 인증 결과에 영향을 줄 수 있습니다. 계정 암호만 반복해서 바꾸기 전에 DNS·시간·통신 경로를 확인하세요. 같은 이름을 찾았더라도 해당 서버에 필요한 도메인 통신이 허용되어야 합니다.
처음 만드는 도메인의 설계 값을 정합니다
- 실습 DNS 도메인은 ad.example.test, NetBIOS 이름은 AD로 정합니다. 실제 조직에서는 소유 도메인과 네임스페이스 정책을 먼저 설계합니다.
- 첫 DC는 DC1 / 172.24.50.10으로 정하고 서버 이름과 주소를 승격 전에 확정합니다.
- 관리용 계정과 일반 사용자 계정을 분리합니다. 관리 실습을 마친 후 일반 작업에 Domain Admins를 계속 사용하지 않습니다.
- 사용자·컴퓨터·그룹용 OU와 실수 삭제 방지, 백업·복구 방식을 함께 계획합니다.
AD는 중앙 관리의 편의를 제공하는 만큼 관리 계정과 DC의 보호가 중요합니다. 설치 버튼을 누르는 것만으로 운영 준비가 끝나지는 않습니다. 계정 생성, 로그인, DNS, 복제와 복구를 각각 확인할 수 있는 기준을 먼저 만들어 두세요.