Windows Server 2025 / Active Directory : forêt, domaine, UO et groupes
Les services de domaine Active Directory (Active Directory Domain Services, AD DS) organisent les comptes d’utilisateurs, d’ordinateurs et de groupes et permettent l’authentification dans un domaine Windows Server 2025. Une forêt contient le domaine ; les unités d’organisation (UO, OU dans les noms d’exemple) regroupent les objets pour l’administration, tandis que les groupes de sécurité servent à attribuer les autorisations de ressources.
Les contrôleurs de domaine fournissent des services d'annuaire et d'authentification
Un contrôleur de domaine (DC) stocke les données de l'annuaire et fournit des services de domaine. Un compte de domaine évite de créer un utilisateur indépendant sur chaque ordinateur, mais l'appartenance au domaine ne donne pas à chaque utilisateur l'accès à tous les fichiers ou outils d'administration.
L'authentification établit l'identité ; l'autorisation détermine les actions permises. La connexion réussie et la permission de modifier un fichier partagé sont des résultats distincts. Les objets d'annuaire diffèrent également des fichiers réels stockés sur un serveur de fichiers.
Microsoft Entra ID et AD DS répondent à des besoins d’identité différents. Ce laboratoire construit AD DS sur Windows Server 2025 : enregistrer un appareil dans Entra ID ne réalise pas la jonction au domaine AD DS du laboratoire.
Comprenez la forêt, le domaine, l’UO et le groupe
Le laboratoire utilise un domaine, ad.example.test, à l'intérieur d'une forêt. Les départements ne nécessitent pas automatiquement des domaines séparés. Le modèle logique d'Active Directory de Microsoft explique comment la structure logique est séparée du placement physique.
| Terme | Rôle dans ce laboratoire |
|---|---|
| Forêt | Conteneur de niveau supérieur partageant schéma et configuration ; son périmètre compte pour la planification de la sécurité |
| Domaine | Comptes et authentification ; données du domaine répliquées entre ses contrôleurs |
| UO (OU) | Conteneur d’objets pour la délégation et l’application de stratégies de groupe |
| Groupe de sécurité | Appartenance utilisée pour attribuer des autorisations aux ressources |
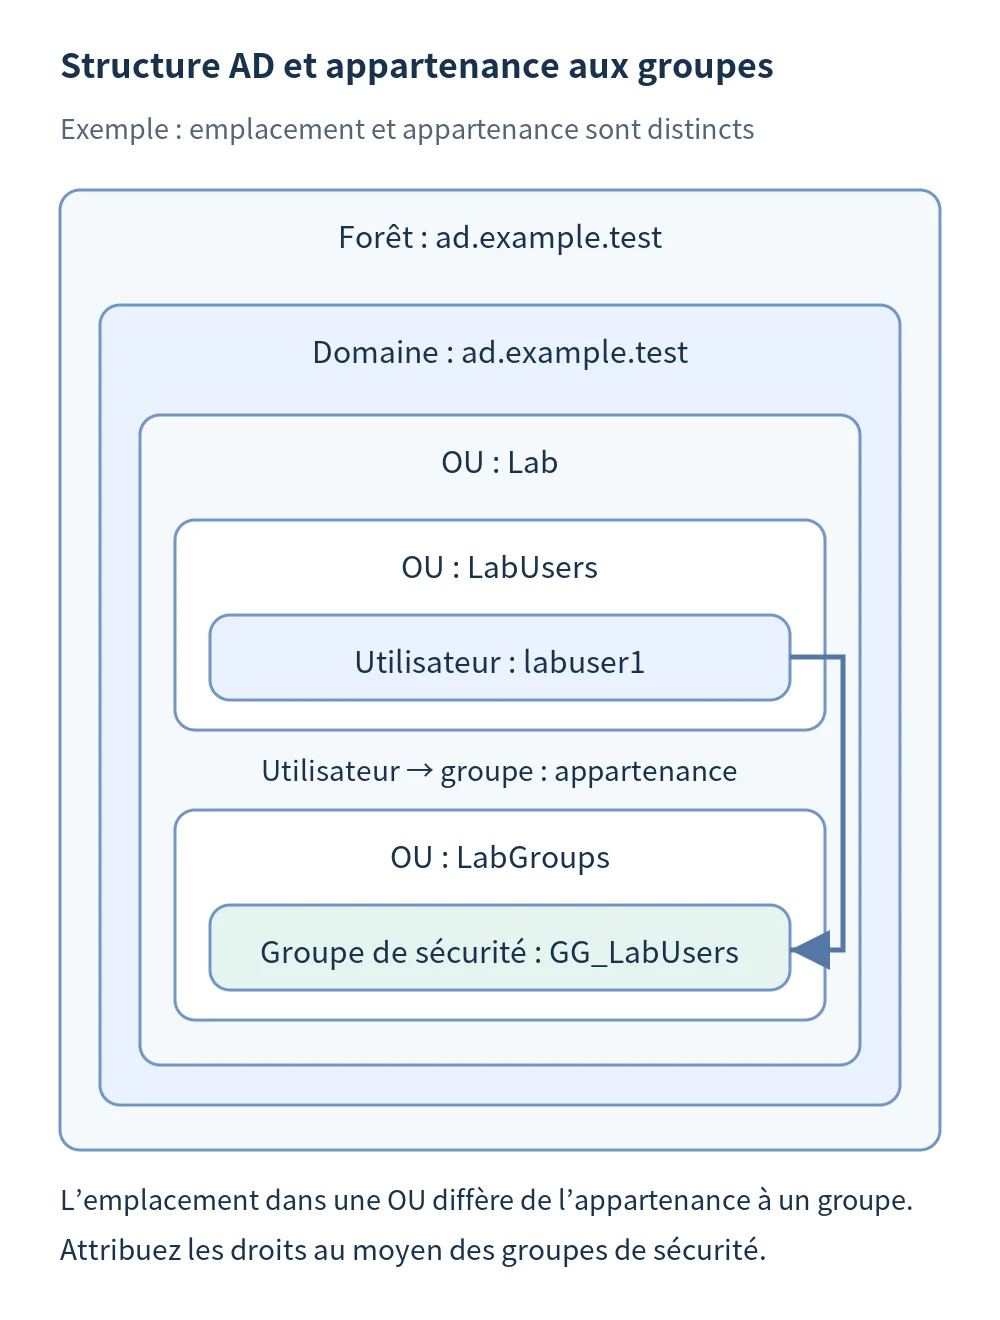
Placer un utilisateur dans l’UO Ventes ne l’ajoute pas au groupe de sécurité Ventes. La position de l’objet dans une UO influe sur la délégation et les stratégies de groupe ; l’appartenance au groupe sert à attribuer des autorisations. Ces deux relations sont indépendantes, comme le montre le schéma ci-dessous.
Distinguez la structure logique de l’emplacement des serveurs
Un même domaine peut disposer de plusieurs contrôleurs. Si le laboratoire déploie DC1 puis DC2, ils répliqueront les données de ce domaine. Les placer tous deux sur le même hôte physique ne supprime toutefois pas le risque d’une panne commune de cet hôte.
- Dans le schéma prévu, DC1 et DC2 hébergeront les services de domaine et DNS.
- FS1 sera un serveur de fichiers membre du domaine.
- CLIENT1 servira à vérifier la connexion des utilisateurs ordinaires, les stratégies et l’accès aux partages.
Le nombre d'utilisateurs, les sites, les chemins réseau et les objectifs de récupération influencent le placement. Le nombre de forêts ou de domaines à lui seul ne détermine pas le nombre de machines physiques. Un laboratoire hébergé sur une seule machine ne démontre pas la disponibilité en production.
Le DNS et l’heure contribuent à l’authentification
Les clients du domaine localisent les contrôleurs grâce aux enregistrements de localisation publiés dans le DNS. Un DNS public peut résoudre les sites web sans connaître ces enregistrements internes. Les clients doivent interroger le DNS du domaine ; ce serveur peut ensuite résoudre les noms externes par le chemin approuvé si la sortie réseau est prévue.
L’authentification Kerberos exige également des horloges suffisamment synchronisées ; la procédure de diagnostic Kerberos de Microsoft recommande de vérifier ce point. Vérifiez le DNS, les horloges et la communication avant de réinitialiser les mots de passe à plusieurs reprises. Résoudre le bon nom n'établit pas que tout le trafic de domaine requis est autorisé.
Enregistrez la conception initiale
- Réservez ad.example.test et le nom court NetBIOS AD à cet exemple de laboratoire ; concevez séparément les noms d’une organisation réelle.
- Finalisez DC1 et son adresse statique 172.24.50.10 avant la promotion.
- Séparez les comptes d’administration des comptes ordinaires ; n’utilisez pas le groupe Domain Admins pour le travail quotidien.
- Planifiez des UO pour les utilisateurs, ordinateurs et groupes, ainsi que la protection contre la suppression accidentelle et la récupération.
L’administration centralisée rend la protection des contrôleurs et des identités privilégiées essentielle. Définissez des contrôles indépendants pour la création de comptes, la connexion, le DNS, la réplication et la récupération avant de considérer l'installation comme prête à l'exploitation.




