Windows Server 2025 / Comprendre les droits de partage SMB et NTFS
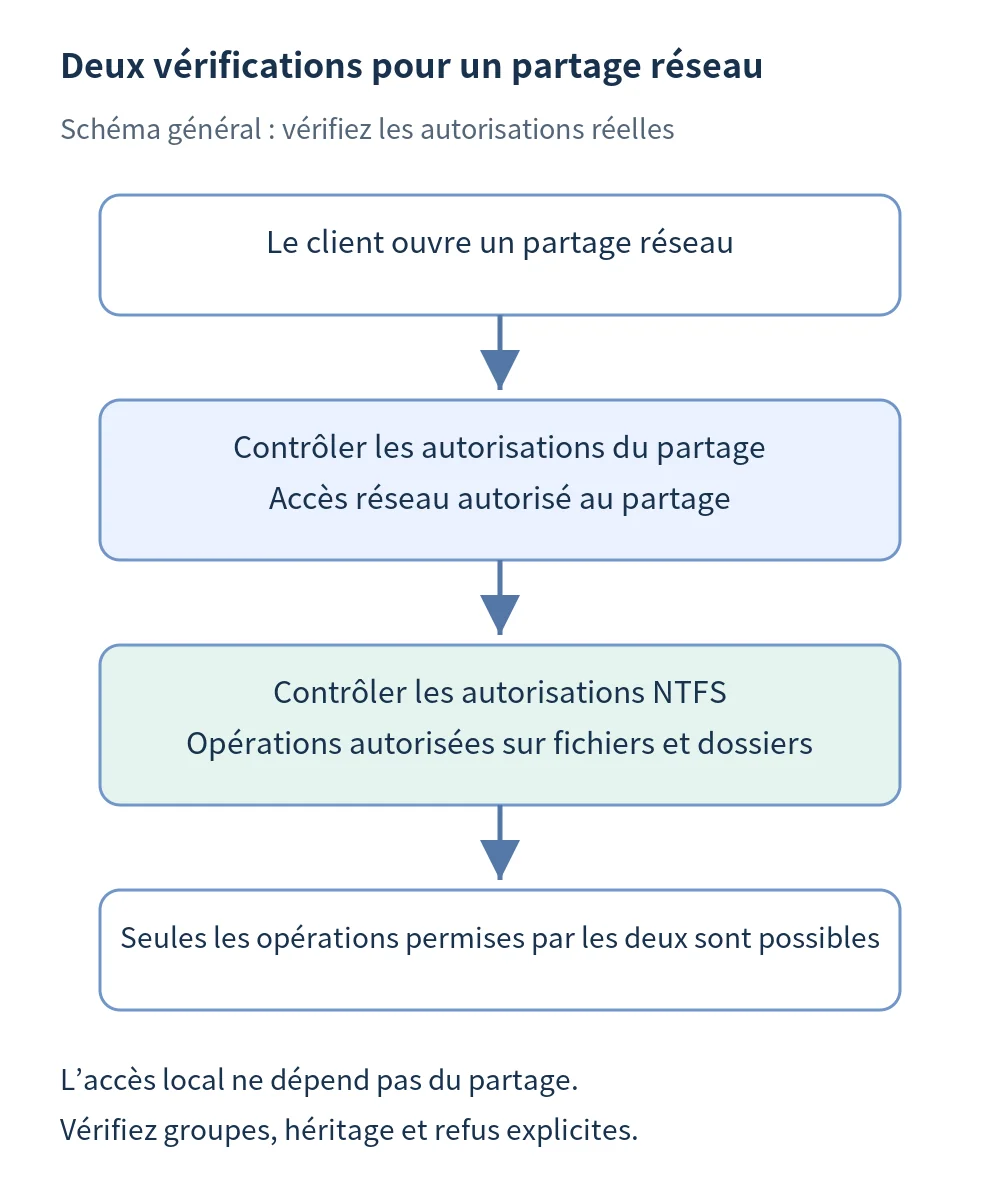
Pour accéder à un dossier partagé par le réseau, un utilisateur doit disposer à la fois des droits du partage Server Message Block (SMB) et des droits du système de fichiers NTFS. Un droit de lecture sur le partage empêche l'écriture par le réseau même si NTFS autorise la modification. Un accès direct au chemin local du serveur ne passe pas par la vérification des droits du partage.
Préparer un nouveau dossier et un groupe d'utilisateurs
FS1 est membre du domaine ad.example.test et possède le volume NTFS D: créé dans l'exercice précédent. Le compte labuser1 appartient à GG_LabUsers. Créez un dossier vide D:\LabShares\LabRead au lieu de modifier un dossier en service.
SMB fournit l'accès aux fichiers par le réseau. Depuis le client, utilisez le chemin UNC \\fs1.ad.example.test\LabRead avec un compte du domaine. Consultez la présentation de SMB par Microsoft. Sur FS1, vérifiez que le rôle Serveur de fichiers est présent et que le pare-feu autorise le trafic nécessaire sur le bon profil ; n'exécutez l'installation que si le rôle manque :
Get-WindowsFeature FS-FileServer
Install-WindowsFeature FS-FileServer
Définir la lecture dans les autorisations NTFS
- Ouvrez Propriétés du nouveau dossier → Sécurité → Avancé et examinez les droits hérités.
- Pour ce dossier de laboratoire encore vide uniquement, désactivez l'héritage en convertissant les entrées héritées en entrées explicites.
- Conservez les droits de contrôle total nécessaires à SYSTEM et aux administrateurs.
- Examinez les droits larges des groupes Utilisateurs, Utilisateurs authentifiés ou Tout le monde et ajustez-les uniquement dans ce dossier.
- Accordez à AD\GG_LabUsers Lecture et exécution, Affichage du contenu du dossier et Lecture, en vérifiant la portée sur les enfants. Confirmez d'abord que AD est le nom NetBIOS du domaine.
N'appliquez pas ce changement d'héritage à un arbre de données existant. Préférez des autorisations explicites et limitées à une série de refus ajoutés pour compenser des droits étendus mal compris.
Créer le partage et examiner les deux couches de droits
- Dans Propriétés → Partage → Partage avancé, partagez le dossier sous le nom LabRead.
- Examinez les entrées par défaut du partage et n'accordez à GG_LabUsers que la lecture.
- Conservez les droits administratifs nécessaires sans donner le contrôle total aux utilisateurs ordinaires.
- Consignez séparément le nom du partage, le chemin du dossier, les droits du partage et les entrées NTFS.
Get-SmbShare -Name 'LabRead' | Select-Object Name,Path
Get-SmbShareAccess -Name 'LabRead'
(Get-Acl -LiteralPath 'D:\LabShares\LabRead').Access | Select-Object IdentityReference,FileSystemRights,AccessControlType,IsInherited
Exécutez ces commandes sur FS1. Les paramètres de New-SmbShare règlent l'accès au partage indépendamment de la liste de contrôle d'accès (ACL) NTFS. La création d'un partage ne configure pas automatiquement les droits NTFS souhaités.
Tester l'accès réel depuis CLIENT1
- Comme administrateur de FS1, créez readme.txt dans le nouveau dossier.
- Ouvrez une nouvelle session sur CLIENT1 avec labuser1 et contrôlez son identité et ses groupes avec whoami et whoami /groups.
- Ouvrez \\fs1.ad.example.test\LabRead et lisez le fichier de test.
- Essayez de créer ou modifier un fichier et vérifiez que l'accès en lecture seule refuse l'écriture.
Ne testez pas le compte standard au moyen d'une connexion SMB déjà ouverte avec un administrateur. Windows peut réutiliser les identifiants pour le même serveur : vérifiez les connexions existantes, sauvegardez tout travail en cours, puis fermez uniquement la connexion qui fausse le test.
Comparer une seule couche d'autorisation à la fois
| Partage | NTFS | Résultat réseau attendu dans ce cas simplifié |
|---|---|---|
| Lecture | Lecture | Lecture |
| Lecture | Modification | Lecture seule |
| Modification | Modification | Tester la création, la modification et la suppression |
Commencez par passer GG_LabUsers à Modification uniquement dans NTFS, en conservant Lecture sur le partage : l'écriture par le réseau doit encore échouer. Autorisez ensuite la modification sur le partage et testez la création, l'édition et la suppression d'un petit fichier. Le résultat réel dépend aussi des groupes, des refus, de l'héritage et de la portée ; examinez les ACL effectives.
Rétablissez Lecture pour GG_LabUsers dans les deux couches et recommencez le test. Nettoyez seulement les fichiers créés pour l'exercice au moyen d'un chemin local autorisé. Supprimer le partage et supprimer les données du dossier sont des opérations différentes ; conservez le partage et les notes si vous poursuivez le cours.




